Se connecter en tant que client
Emplacement dans l'admin : Customers › Customers › List › a customer › header button Impersonate (
/customers/<id>).
Description
Impersonate (login-as) permet à un administrateur du support de voir le portail exactement comme un client le voit, afin de reproduire un problème ou d'aider pour une commande. La session dure une heure et est clairement séparée d'une session normale : tout ce qui pourrait donner un accès durable au compte est bloqué, et chaque utilisation est enregistrée dans le journal d'audit.
Prérequis
| Élément | Prérequis |
|---|---|
| Rôle | Un administrateur connecté à la console d'administration. |
| Client | Le compte doit être actif. Un compte verrouillé ou supprimé répond "account is not active" (HTTP 409). |
| Raison | Une raison est obligatoire ; elle est inscrite dans le journal d'audit. |
| Navigateur | Autorisez les pop-ups pour l'adresse d'administration : le portail s'ouvre dans une nouvelle fenêtre. |
Étapes
- Ouvrez Customers › List et cliquez sur le client.
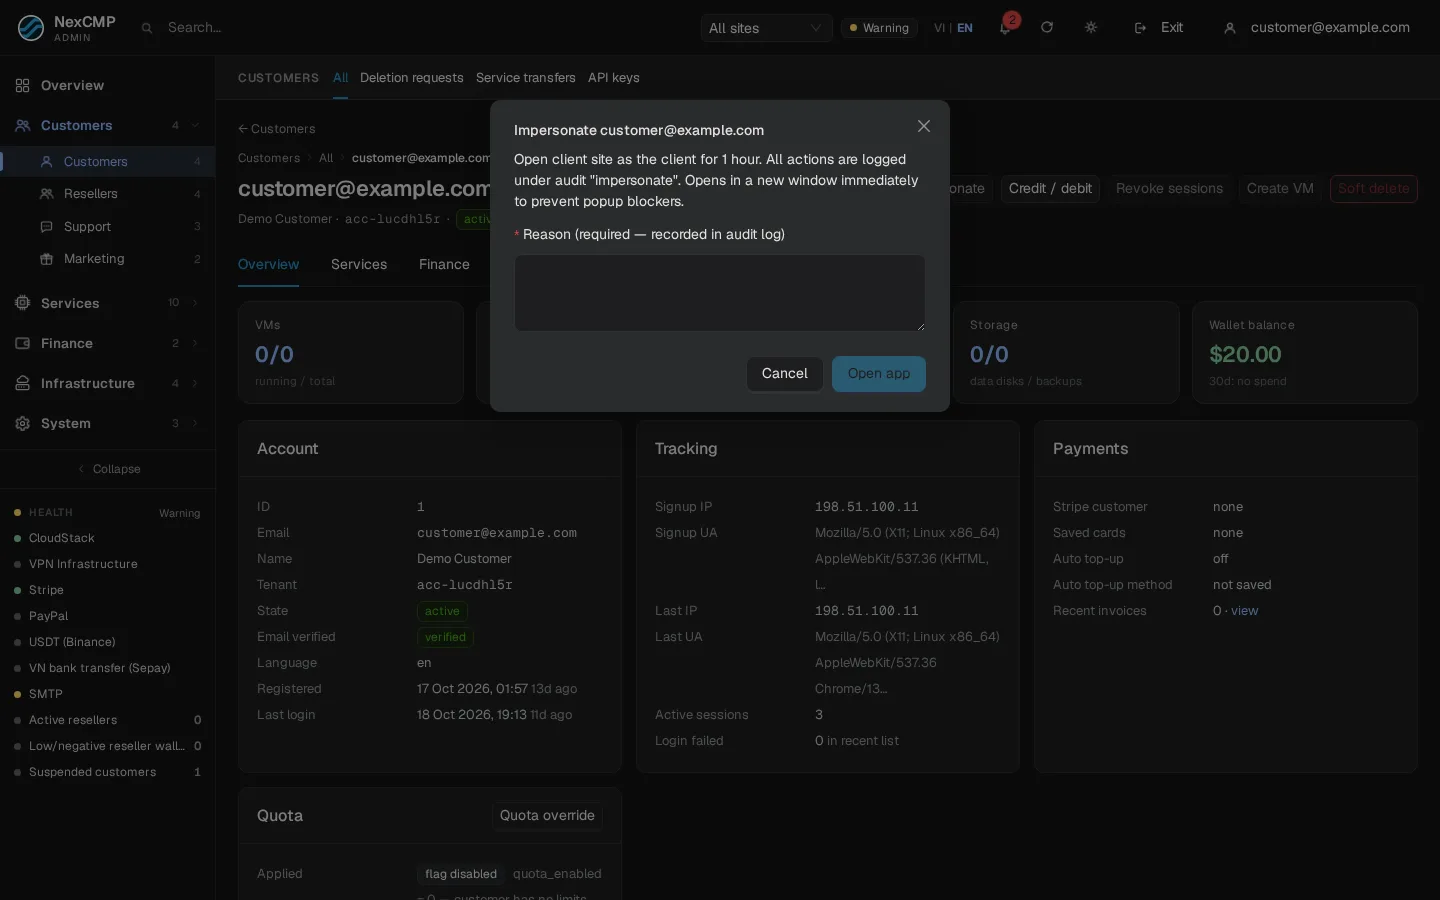
- Cliquez sur Impersonate. Une boîte de dialogue explique que le site du client s'ouvre en tant que client pour une durée d'une heure et que chaque action est auditée.
- Saisissez la raison (par exemple "Ticket 1234 — cannot create VM") et cliquez sur Open app.
- Une nouvelle fenêtre s'ouvre sur le site du client et affiche le tableau de bord avec
?impersonated=1. Si le navigateur a bloqué la fenêtre, autorisez les pop-ups et cliquez à nouveau.
Pour le client d'un revendeur, la fenêtre s'ouvre sur le propre domaine du revendeur, car le lien ne fonctionne que sur le site du client.
Comment ça fonctionne
- L'action de l'administration crée un jeton à usage unique valide pendant une heure et écrit
customer.login_as(administrateur, IP, raison, site) dans le journal d'audit. - La nouvelle fenêtre s'ouvre
https://<site>/v1/portal/impersonate/<token>. Une première requête affiche seulement une petite page et ne consomme pas le jeton (pour que le préchargement du navigateur ne l'épuise pas) ; la page confirme ensuite avec une requête POST. - La requête POST consomme le jeton. Une seconde utilisation, ou une utilisation après une heure, répond "The impersonation link has expired or was already used".
- NexCMP crée une session client qui dure une heure (une session normale dure 30 jours), enregistre une entrée de connexion avec la méthode
impersonateet consignecustomer.login_as.used. - Le jeton ne fonctionne que sur le propre site du client ; sur un autre hôte, il renvoie 404.
Ce qui est bloqué lors d'une session usurpée
Tout ce qui donne un accès au-delà de l'heure ou modifie la sécurité du client renvoie le code HTTP 403 impersonate_forbidden :
| Bloqué | Raison |
|---|---|
| Modification du mot de passe, TOTP, association/dissociation de Google/GitHub, modification des passkeys | Identifiants propres du client |
| Suppression du compte | Irréversible |
| Création ou modification de API keys | Accès à long terme |
| Approbation d'une connexion CLI, bureau ou MCP (liaison d'appareil) | Accès à long terme |
| Création d'accès Kubernetes, de clés S3, de clés SSH, de mots de passe root, de liens de partage de console, d'identifiants VPN ou proxy | Secrets persistant après la session |
| Utilisation de codes de recharge | Campagnes financières |
| Retrait ou modification du versement de commissions d'affiliation | Sortie d'argent du système |
| Modification des clés AI, des budgets ou des e-mails d'alerte | Configuration du client |
Tout le reste fonctionne : vous pouvez consulter les pages, créer ou gérer des machines virtuelles, passer des commandes, etc. Les actions s'exécutent avec l'identité du client et dépensent son argent ; les entrées d'audit ci-dessus indiquent qu'un administrateur était à l'origine de la session.
Vérification
- Usurpez l'identité d'un client de test. Le portail s'ouvre et affiche les données de ce client.
- Essayez de modifier le mot de passe : vous obtenez "interdit" (usurpation d'identité).
- Dans System › Logs › Admin actions, recherchez
customer.login_asavec votre nom, le motif et le site, suivi decustomer.login_as.used. - Fermez la fenêtre et rouvrez le même lien : "lien expiré ou déjà utilisé".
Limites et notes
- La limite d'une heure est fixe (3600 secondes). Pour continuer, réempruntez l'identité.
- Privilégiez la lecture et la reproduction ; évitez les actions qui dépensent de l'argent, sauf demande explicite du client.
- Révoquez la session de manière anticipée via Revoke sessions sur la page du client (cela déconnecte également ce dernier).
- Les revendeurs disposent de leur propre option d'usurpation Sign in to partner console (60 minutes) depuis Resellers ; voir Resellers.
Dépannage
| Symptôme | Cause | Solution |
|---|---|---|
| "Le compte n'est pas actif" | Compte verrouillé ou supprimé | Déverrouillez-le d'abord ou consultez plutôt la page du client. |
| Le navigateur bloque la fenêtre | Bloqueur de pop-ups | Autorisez les pop-ups pour l'adresse d'administration et réessayez. |
| "Lien expiré ou déjà utilisé" | Limite d'une heure ou réutilisation | Recommencez l'usurpation d'identité. |
| Ouvre "Non trouvé" | Le lien a été utilisé sur le mauvais hôte | Utilisez la fenêtre ouverte par la boîte de dialogue ; ne collez pas le lien ailleurs. |
| Une action renvoie "interdit" | Bloqué lors des sessions usurpées | Demandez au client de le faire ou utilisez les écrans d'administration. |