Modules
Emplacement dans l'admin : System › Admin › License & updates (
/license), carte Module.
Description
Un module est un service ou une fonctionnalité que vous pouvez activer ou désactiver globalement. Un module désactivé est masqué du menu d'administration et indisponible à l'achat pour les clients ; ses routes d'API renvoient 404 module_disabled lorsqu'il s'agit d'un add-on. Activer un module ne fait qu'exposer la fonctionnalité : l'infrastructure sous-jacente doit toujours être connectée (voir la dernière colonne).
Prérequis
| Élément | Prérequis |
|---|---|
| Compte | Un administrateur avec accès en écriture. Le personnel en lecture seule peut voir les commutateurs sans pouvoir les modifier. |
| Infrastructure | Voir le tableau : chaque module détaille ses prérequis. |
| Dépend de | Certains modules dépendent d'autres (DDoS Shield nécessite DDoS & BGP). |
Préparer l'infrastructure
Non requis pour l'activation elle-même. Connectez l'infrastructure de chaque module comme décrit sur la page liée dans le tableau.
Connecter dans NexCMP
- Ouvrez System › Admin › License & updates et faites défiler jusqu'à la carte Module. Elle indique que les modules désactivés sont masqués du menu d'administration et ne peuvent pas être achetés par les clients.
- Actionnez le commutateur d'un module. La page confirme Saved: reloading menu et se recharge, mettant à jour le menu instantanément.
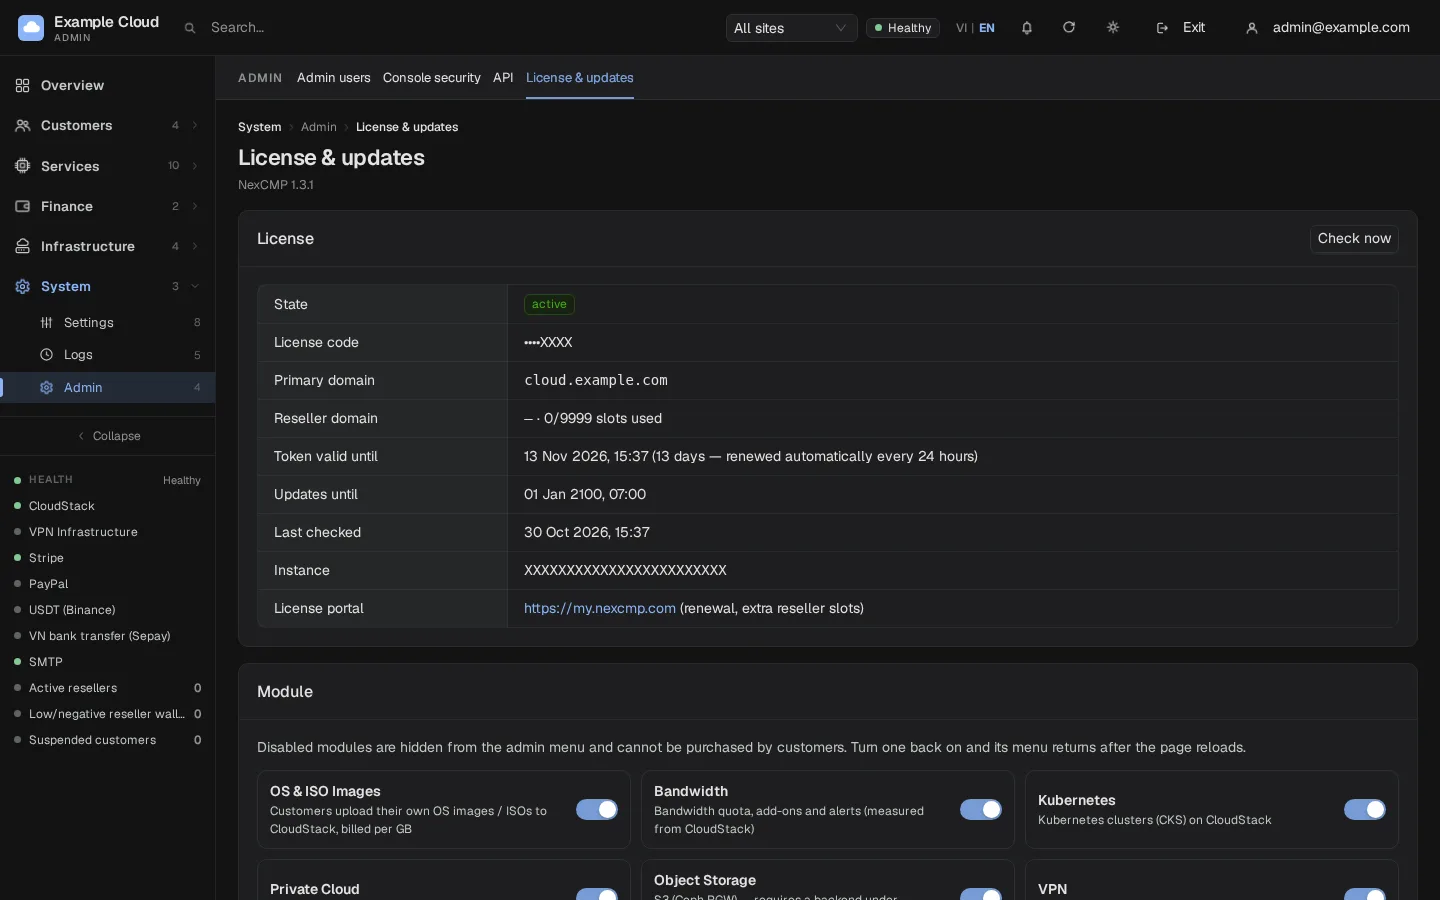
Les modules
| Module (tel qu'affiché) | Valeur par défaut | Ce qu'il apporte | Prérequis | Page |
|---|---|---|---|---|
| Virtual Machines | toujours activé | Catalogue de VM, commandes, console, Snapshots | CloudStack ou Proxmox VE | CloudStack, Proxmox VE |
| Bandwidth | activé | Quotas, add-ons, alertes et actions de dépassement pour les VM, Kubernetes et S3 | Rien de plus (statistiques de VM CloudStack) | Bandwidth |
| OS & ISO Images | désactivé | Les clients enregistrent leurs propres images d'OS et ISO, facturés au Go | CloudStack ; accès Internet pour sa VM de stockage secondaire | Prérequis |
| Kubernetes | désactivé | Clusters Kubernetes (CKS) | CloudStack avec CKS activé | Kubernetes et Private Cloud |
| Private Cloud | désactivé | VPC avec forfaits de bande passante dédiée | VPC et offres de réseau CloudStack | Kubernetes et Private Cloud |
| Object Storage | désactivé | Comptes S3 sur Ceph RGW, facturation à l'usage | Ceph RGW et une zone avec le service S3 | S3 |
| VPN | désactivé | VPN sur vos propres nœuds | Nœuds exécutant cmp-agent | Nœuds VPN et proxy |
| IPv6 Proxy | désactivé | Proxy IPv6 sur vos propres nœuds | Nœuds proxy avec un préfixe IPv6 | Nœuds VPN et proxy |
| Bare Metal | désactivé | Serveurs Dell via iDRAC : commandes, installation d'OS, console, alimentation | iDRAC 9 sur un réseau d'administration | Serveurs dédiés |
| AI Models | désactivé | Une passerelle pour vendre l'accès à des modèles d'IA: une clé unique pour plusieurs modèles, tarification par modèle, limites d'utilisation, logs, facturation sur portefeuille | Sources de modèles que vous fournissez: une API compatible OpenAI ou Anthropic avec votre propre clé | AI Models |
| AI | désactivé | AI Chat (support automatisé) et AI Agent (administration de VM en langage naturel) | Un fournisseur compatible OpenAI | Fournisseurs d'IA |
| DDoS Shield | désactivé | Protection IP pour les clients ; requiert DDoS & BGP, son commutateur reste donc désactivé sans lui | L'extension DDoS & BGP | ci-dessous |
| DDoS & BGP | désactivé, add-on | Console de routeur de bordure : BGP, RTBH, XDP, sessions et trafic de bordure | Un hôte de bordure avec des démons root | ci-dessous |
Rôle de chaque commutateur
- Bare Metal comporte deux niveaux. Le commutateur du module affiche le menu d'administration et l'API. La vente aux clients correspond à un commutateur distinct avec confirmation saisie sous Services › Dedicated Server, et chaque écriture vers un iDRAC est bloquée tant que vous n'activez pas live ops sous Infrastructure › Bare Metal › Safety. Voir Serveurs dédiés.
- Pour Kubernetes, Private Cloud, VPN, IPv6 Proxy et Images, le commutateur du module et celui des ventes sur la page du service agissent sur le même paramètre.
- AI requiert également la configuration d'un fournisseur sous System › Settings › AI provider.
- AI Models comporte deux niveaux. L'interrupteur du module affiche le menu d'administration et l'API. La vente aux clients dépend d'un interrupteur distinct en haut des pages AI Models, désactivé par défaut. Voir AI Models.
Modules lus au démarrage
Trois fonctionnalités ne sont pas de simples commutateurs. Elles sont lues une seule fois au démarrage des services et nécessitent une infrastructure non incluse dans l'installation standard.
| Fonctionnalité | Paramètre | État | Prérequis |
|---|---|---|---|
| DDoS & BGP | module_ddos | Affiché comme Add-on package lorsqu'il est désactivé, Installed lorsqu'il est activé. Aucun commutateur n'est présent dans la console. | Démons de routeur de bordure (BGP, RTBH, XDP, statistiques de flux) exécutés en tant que root. Le panneau s'exécute sous un utilisateur non privilégié et ne peut pas les lancer. |
| AI | module_ai | Un commutateur classique. Les routes s'adaptent immédiatement ; les tâches de fond d'AI Chat (analyse de tickets, réponses planifiées) démarrent au prochain redémarrage des services. La console indique qu'un redémarrage est recommandé. | Le fournisseur d'IA. |
| Terminal Web SSH | feature_ssh_web | Désactivé par défaut, aucun commutateur dans la console | Un service proxy SSH distinct et sa route. Sans lui, l'onglet Console du portail n'affiche que VNC. L'AI Agent n'en a pas besoin : il exécute les commandes via une connexion SSH établie directement par le panneau. |
Après modification d'un paramètre de démarrage, redémarrez les services : sudo systemctl restart nexcmp nexcmp-vmd.
Vérification
- L'entrée de menu du module apparaît (ou disparaît) après le rechargement.
- Pour un module côté client, le portail affiche la nouvelle entrée de menu pour un client connecté. Un module désactivé n'affiche rien ou « coming soon ».
Limites et remarques
- Désactiver un module ne supprime rien. Les VM en cours d'exécution, clusters, comptes S3 et abonnements continuent de fonctionner et d'être facturés ; les clients ne peuvent simplement plus en créer de nouveaux.
- Les pages de quotas ne listent que les services dont les modules sont activés.
Dépannage
| Symptôme | Cause | Solution |
|---|---|---|
| L'entrée de menu n'est pas apparue | La page n'a pas été rechargée | Rechargez la console d'administration. |
| L'interrupteur DDoS Shield est désactivé | DDoS & BGP n'est pas installé | DDoS Shield nécessite l'add-on DDoS & BGP. |
| « This module is an add-on package and cannot be switched here » (HTTP 409 ou 422) | Vous (ou un script) avez tenté de basculer DDoS & BGP | Il s'agit d'un add-on ; il n'y a pas d'interrupteur. |
| « DDoS Shield needs the DDoS & BGP add-on » | Idem, pour DDoS Shield | Installez d'abord l'add-on. |
Une route de module renvoie 404 module_disabled | Le module est désactivé | Activez le module. |
| AI Chat répond mais l'investigation du ticket ne démarre jamais | Le module d'IA a été activé sans redémarrage | sudo systemctl restart nexcmp nexcmp-vmd. |
| Le personnel en lecture seule ne peut pas enregistrer | Leur rôle est en lecture seule | Utilisez un compte administrateur. |