เข้าสู่ระบบในฐานะลูกค้า
ตำแหน่งใน admin: Customers › Customers › List › a customer › header button Impersonate (
/customers/<id>).
What it does
Impersonate (เข้าสู่ระบบแทน) ช่วยให้ผู้ดูแลระบบฝ่ายสนับสนุนสามารถมองเห็นพอร์ทัลในมุมมองเดียวกับลูกค้า เพื่อจำลองปัญหาหรือช่วยเหลือเรื่องคำสั่งซื้อ เซสชันนี้จะมีอายุหนึ่งชั่วโมงและแยกออกจากเซสชันปกติอย่างชัดเจน โดยการกระทำใดๆ ที่อาจให้สิทธิ์เข้าถึงบัญชีอย่างถาวรจะถูกบล็อก และทุกการใช้งานจะถูกบันทึกประวัติไว้
ข้อกำหนด
| Item | Requirement |
|---|---|
| บทบาท | ผู้ดูแลระบบที่เข้าสู่ระบบคอนโซลผู้ดูแลระบบ |
| ลูกค้า | บัญชีต้องมีสถานะ active หากบัญชีถูกล็อกหรือถูกลบ ระบบจะตอบกลับว่า "account is not active" (HTTP 409) |
| เหตุผล | จำเป็นต้องระบุเหตุผลและจะถูกบันทึกไว้ในบันทึกการตรวจสอบ (Audit log) |
| เบราว์เซอร์ | อนุญาตป๊อปอัปสำหรับที่อยู่ของผู้ดูแลระบบ: พอร์ทัลจะเปิดขึ้นในหน้าต่างใหม่ |
ขั้นตอน
- เปิดไปที่ Customers › List แล้วคลิกที่ลูกค้า
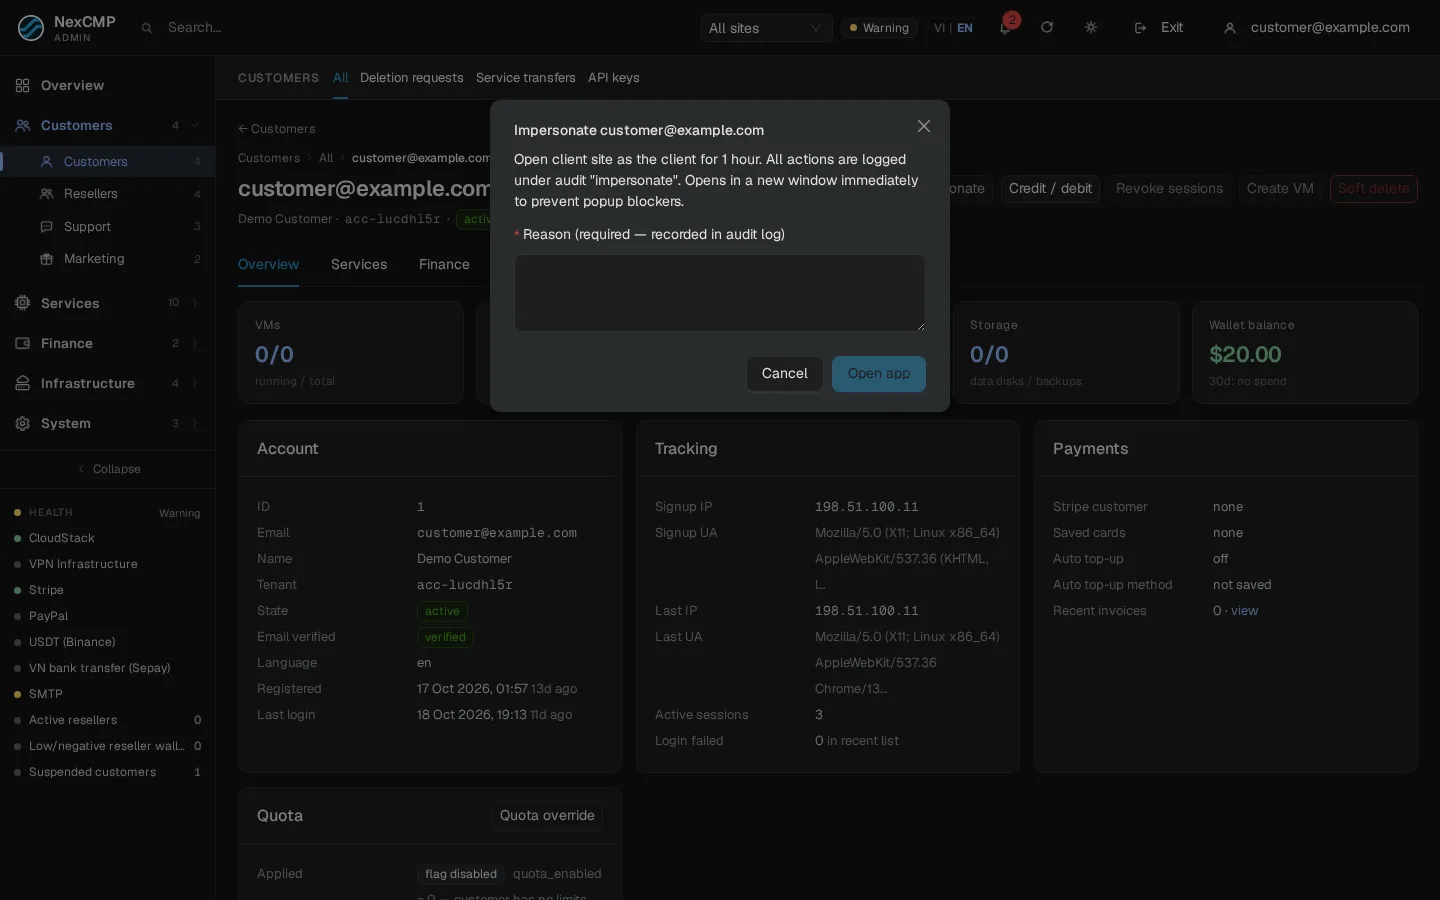
- คลิกที่ Impersonate จะมีหน้าต่างข้อความอธิบายว่าไซต์ของลูกค้าจะถูกเปิดขึ้นในฐานะลูกค้ารายนั้นเป็นเวลาหนึ่งชั่วโมง และการดำเนินการทุกอย่างจะถูกบันทึกตรวจสอบ
- พิมพ์ เหตุผล (ตัวอย่างเช่น "Ticket 1234 — ไม่สามารถสร้าง VM ได้") แล้วคลิก Open app
- หน้าต่างใหม่จะเปิดขึ้นที่ไซต์ของลูกค้าและแสดงแดชบอร์ดพร้อม
?impersonated=1หากเบราว์เซอร์บล็อกหน้าต่างดังกล่าว โปรดอนุญาตป๊อปอัปแล้วคลิกใหม่อีกครั้ง
สำหรับลูกค้าของผู้จัดจำหน่าย (Reseller) หน้าต่างจะเปิดขึ้นบน โดเมนของผู้จัดจำหน่ายเอง เนื่องจากลิงก์จะใช้งานได้บนไซต์ของลูกค้าเท่านั้น
วิธีการทำงาน
- การดำเนินการของผู้ดูแลระบบจะสร้าง โทเค็นแบบใช้งานครั้งเดียว ที่มีอายุการใช้งานหนึ่งชั่วโมง และบันทึก
customer.login_as(ผู้ดูแลระบบ, ไอพี, เหตุผล, ไซต์) ลงในบันทึกการตรวจสอบ - หน้าต่างใหม่จะเปิดขึ้น
https://<site>/v1/portal/impersonate/<token>คำขอแรกจะแสดงเพียงหน้าขนาดเล็กและ ไม่ ใช้โทเค็นดังกล่าว (เพื่อป้องกันไม่ให้เบราว์เซอร์ดึงข้อมูลล่วงหน้าทำให้โทเค็นหมดอายุ) จากนั้นหน้าดังกล่าวจะทำการยืนยันด้วยคำขอแบบ POST - คำขอแบบ POST จะทำการใช้โทเค็นนั้น หากมีการใช้งานครั้งที่สองหรือใช้งานหลังจากผ่านไปหนึ่งชั่วโมง ระบบจะตอบกลับว่า "The impersonation link has expired or was already used"
- NexCMP จะสร้างเซสชันลูกค้าที่มีอายุ หนึ่งชั่วโมง (เซสชันปกติมีอายุ 30 วัน) บันทึกรายการเข้าสู่ระบบด้วยวิธี
impersonateและบันทึกcustomer.login_as.used - โทเค็นนี้ใช้งานได้เฉพาะบนไซต์ของลูกค้าเท่านั้น หากใช้งานบนโฮสต์อื่นจะแสดงข้อผิดพลาด 404
สิ่งที่จะถูกบล็อกในเซสชันสวมรอย
การกระทำใดๆ ที่ให้สิทธิ์การเข้าถึงเกินกว่าหนึ่งชั่วโมง หรือเปลี่ยนแปลงความปลอดภัยของลูกค้าเอง จะส่งค่ากลับเป็น HTTP 403 impersonate_forbidden:
| ถูกบล็อก | เหตุผล |
|---|---|
| เปลี่ยนรหัสผ่าน, TOTP, เชื่อมต่อหรือยกเลิกการเชื่อมต่อ Google/GitHub, แก้ไข passkeys | ข้อมูลรับรองของลูกค้าเอง |
| ลบบัญชี | ไม่สามารถย้อนกลับได้ |
| สร้างหรือแก้ไข API keys | การเข้าถึงระยะยาว |
| อนุมัติการเข้าสู่ระบบ CLI, เดสก์ท็อป หรือ MCP (ลิงก์อุปกรณ์) | การเข้าถึงระยะยาว |
| สร้างการเข้าถึง Kubernetes, S3 keys, SSH keys, รหัสผ่าน root, ลิงก์แชร์คอนโซล, ข้อมูลรับรอง VPN หรือพร็อกซี | ข้อมูลลับที่มีอายุเกินกว่าเซสชัน |
| แลกโค้ดเติมเงิน | แคมเปญเงิน |
| ถอนหรือเปลี่ยนการจ่ายค่าคอมมิชชันพาร์ทเนอร์ | เงินออกจากระบบ |
| แก้ไข AI keys, งบประมาณ หรืออีเมลแจ้งเตือน | การกำหนดค่าของลูกค้า |
ทุกอย่างนอกเหนือจากนี้ใช้งานได้ปกติ: คุณสามารถอ่านหน้าต่างๆ สร้างหรือจัดการ VM สั่งซื้อ และอื่นๆ การดำเนินการจะทำงานภายใต้ตัวตนของลูกค้าและใช้เงินของลูกค้า รายการบันทึกการตรวจสอบด้านบนคือสิ่งที่แสดงว่ามีผู้ดูแลระบบอยู่เบื้องหลังเซสชันนั้น
ตรวจสอบ
- สวมรอยเป็นลูกค้าทดสอบ พอร์ทัลจะเปิดขึ้นและแสดงข้อมูลของลูกค้ารายนั้น
- ลองเปลี่ยนรหัสผ่าน: คุณจะได้รับข้อความ "forbidden" (การสวมรอย)
- ใน System › Logs › Admin actions ให้ค้นหา
customer.login_asที่มีชื่อของคุณ เหตุผล และไซต์ ตามด้วยcustomer.login_as.used - ปิดหน้าต่างแล้วเปิดลิงก์เดิมซ้ำ: "link expired or already used"
ขีดจำกัดและหมายเหตุ
- ขีดจำกัดหนึ่งชั่วโมงเป็นค่าคงที่ (3600 วินาที) หากต้องการดำเนินการต่อ ให้สวมรอยใหม่อีกครั้ง
- เน้นการอ่านและทำซ้ำ หลีกเลี่ยงการดำเนินการที่ใช้เงินเว้นแต่ลูกค้าจะร้องขอ
- เพิกถอนเซสชันก่อนกำหนดด้วย Revoke sessions บนหน้าลูกค้า (การดำเนินการนี้จะออกจากระบบของลูกค้าด้วย)
- พาร์ทเนอร์มีระบบสวมรอย Sign in to partner console ของตนเอง (60 นาที) จากเมนู Resellers ดูรายละเอียดที่ Resellers
การแก้ Problme
| อาการ | สาเหตุ | วิธีแก้ปัญหา |
|---|---|---|
| "บัญชีไม่ใช้งาน" | บัญชีถูกล็อกหรือถูกลบ | ปลดล็อกก่อน หรือดูที่หน้าลูกค้าแทน |
| เบราว์เซอร์บล็อกหน้าต่าง | ตัวบล็อกป๊อปอัป | อนุญาตป๊อปอัปสำหรับที่อยู่ผู้ดูแลระบบแล้วลองใหม่อีกครั้ง |
| "ลิงก์หมดอายุหรือถูกใช้งานแล้ว" | เกินขีดจำกัดหนึ่งชั่วโมงหรือมีการใช้ซ้ำ | สวมรอยใหม่อีกครั้ง |
| เปิดขึ้นมาเป็น "Not found" | ลิงก์ถูกใช้บนโฮสต์ที่ไม่ถูกต้อง | ใช้หน้าต่างที่เปิดจากไดอะล็อก ห้ามวางลิงก์ที่อื่น |
| การดำเนินการแสดงข้อความ "forbidden" | ถูกบล็อกในเซสชันสวมรอย | ขอให้ลูกค้าดำเนินการ หรือใช้หน้าจอผู้ดูแลระบบ |