Masuk sebagai pelanggan
Lokasi di admin: Customers › Customers › List › a customer › header button Impersonate (
/customers/<id>).
Fungsi
Impersonate (login-as) memungkinkan administrator dukungan melihat portal persis seperti yang dilihat oleh pelanggan, untuk mereproduksi masalah atau membantu pesanan. Sesi ini berlangsung selama satu jam dan dipisahkan secara jelas dari sesi normal: segala hal yang dapat memberikan akses permanen ke akun diblokir, dan setiap penggunaan dicatat.
Persyaratan
| Item | Persyaratan |
|---|---|
| Role | Administrator masuk ke konsol admin. |
| Pelanggan | Akun harus aktif. Akun yang dikunci atau dihapus akan merespons "akun tidak aktif" (HTTP 409). |
| Alasan | Alasan wajib diisi; ini akan dicatat ke log audit. |
| Peramban | Izinkan pop-up untuk alamat admin: portal terbuka di jendela baru. |
Langkah-langkah
- Buka Customers › List dan klik pelanggan tersebut.
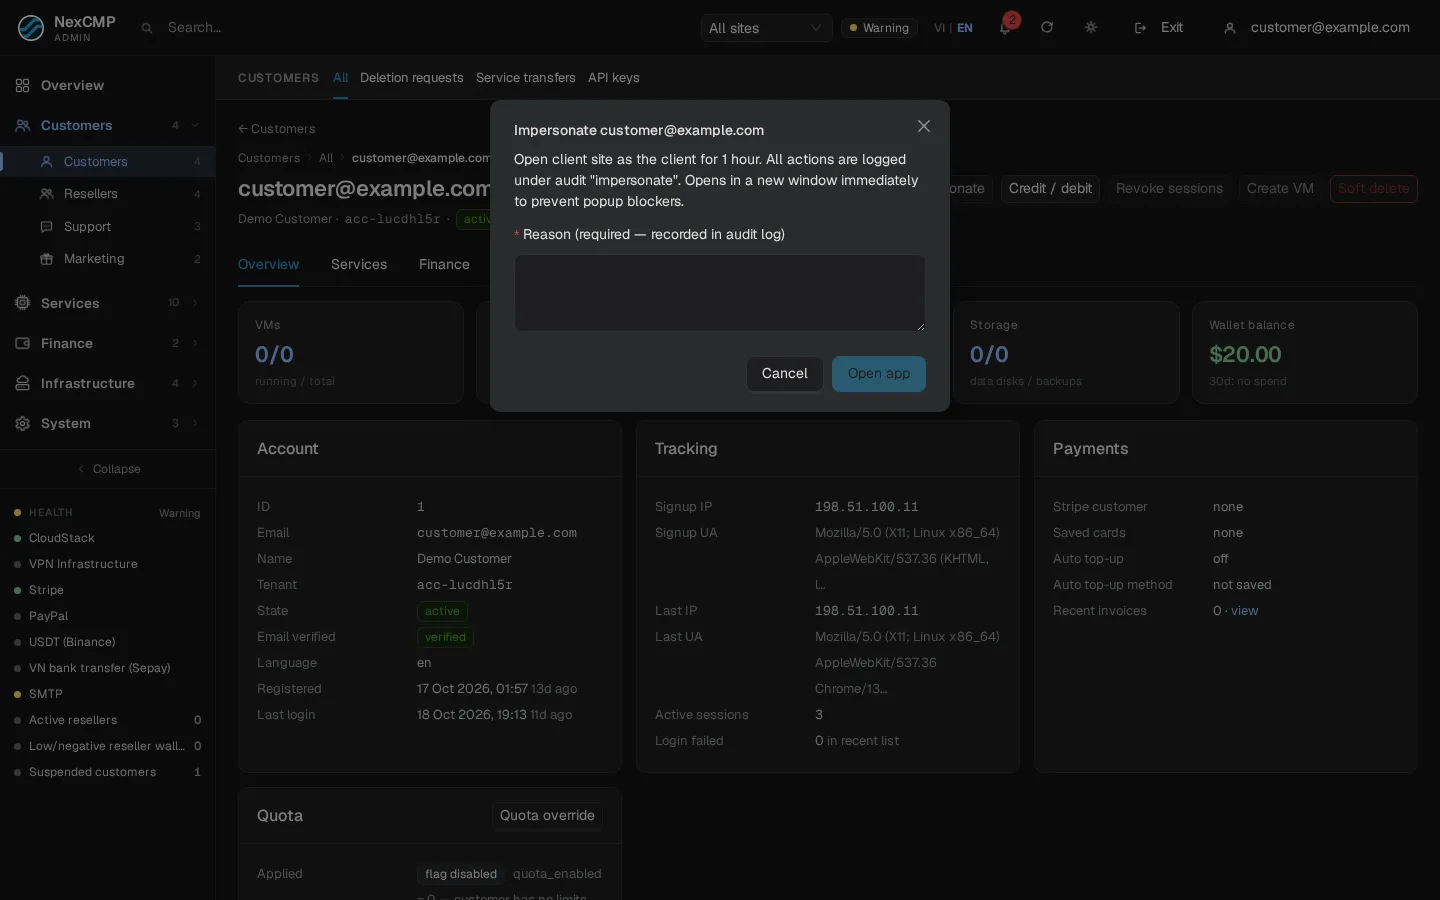
- Klik Impersonate. Sebuah dialog menjelaskan bahwa situs pelanggan akan dibuka sebagai pelanggan tersebut selama satu jam dan bahwa setiap tindakan diaudit.
- Ketik alasan (misalnya "Tiket 1234 — tidak dapat membuat VM") dan klik Open app.
- Jendela baru terbuka di situs pelanggan dan menampilkan dasbor dengan
?impersonated=1. Jika peramban memblokir jendela tersebut, izinkan pop-up lalu klik lagi.
Untuk pelanggan dari reseller, jendela terbuka di domain reseller itu sendiri, karena tautan hanya berfungsi di situs pelanggan sendiri.
Cara kerja
- Tindakan admin membuat token sekali pakai yang berlaku selama satu jam dan mencatat
customer.login_as(administrator, IP, alasan, situs) ke log audit. - Jendela baru terbuka
https://<site>/v1/portal/impersonate/<token>. Permintaan pertama hanya menampilkan halaman kecil dan tidak menggunakan token (sehingga prapemuatan peramban tidak dapat menghabiskannya); halaman tersebut kemudian dikonfirmasi dengan POST. - POST menggunakan token tersebut. Penggunaan kedua, atau penggunaan setelah satu jam, akan merespons "Tautan peniruan identitas telah kedaluwarsa atau sudah digunakan".
- NexCMP membuat sesi pelanggan yang berlangsung selama satu jam (sesi normal berlangsung 30 hari), mencatat entri masuk dengan metode
impersonate, dan mencatatcustomer.login_as.used. - Token hanya berfungsi di situs pelanggan sendiri; di host lain akan merespons 404.
Yang diblokir dalam sesi yang disamar
Segala hal yang memberikan akses melebihi waktu satu jam, atau mengubah keamanan pelanggan itu sendiri, mengembalikan HTTP 403 impersonate_forbidden:
| Diblokir | Alasan |
|---|---|
| Mengubah kata sandi, TOTP, menautkan atau membatalkan tautan Google/GitHub, mengedit passkey | Kredensial pelanggan sendiri |
| Menghapus akun | Tidak dapat dibatalkan |
| Membuat atau mengedit API keys | Akses jangka panjang |
| Menyetujui login CLI, desktop, atau MCP (tautan perangkat) | Akses jangka panjang |
| Membuat akses Kubernetes, kunci S3, kunci SSH, kata sandi root, tautan berbagi konsol, VPN, atau kredensial proxy | Rahasia yang bertahan melebihi sesi |
| Menukarkan kode isi ulang | Kampanye uang |
| Menarik atau mengubah pembayaran komisi afiliasi | Uang meninggalkan sistem |
| Mengedit kunci AI, anggaran, atau email pemberitahuan | Konfigurasi pelanggan |
Semua hal lainnya berfungsi: Anda dapat membaca halaman, membuat atau mengelola VM, membuat pesanan, dan sebagainya. Tindakan berjalan dengan identitas pelanggan dan menggunakan uang pelanggan; entri audit di atas adalah bukti bahwa seorang administrator berada di balik sesi tersebut.
Verifikasi
- Menyamar sebagai pelanggan uji. Portal terbuka dan menampilkan data pelanggan tersebut.
- Coba ubah kata sandi: Anda mendapatkan "forbidden" (penyamaran).
- Di System › Logs › Admin actions, temukan
customer.login_asdengan nama Anda, alasan, dan situs, diikuti olehcustomer.login_as.used. - Tutup jendela, buka kembali tautan yang sama: "link expired or already used".
Batas & catatan
- Batas waktu satu jam bersifat tetap (3600 detik). Untuk melanjutkan, lakukan penyamaran lagi.
- Utamakan membaca dan mereproduksi; hindari tindakan yang menghabiskan uang kecuali diminta oleh pelanggan.
- Cabut sesi lebih awal dengan Revoke sessions pada halaman pelanggan (ini juga mengeluarkan pelanggan dari sesi).
- Reseller memiliki penyamaran Sign in to partner console mereka sendiri (60 menit) dari Resellers; lihat Resellers.
Pemecahan Masalah
| Gejala | Penyebab | Solusi |
|---|---|---|
| "Akun tidak aktif" | Akun terkunci atau dihapus | Buka kunci terlebih dahulu, atau lihat halaman pelanggan sebagai gantinya. |
| Peramban memblokir jendela | Pemblokir pop-up | Izinkan pop-up untuk alamat admin dan coba lagi. |
| "Tautan kedaluwarsa atau sudah digunakan" | Batas waktu satu jam atau penggunaan ulang | Lakukan penyamaran lagi. |
| Membuka "Not found" | Tautan digunakan pada host yang salah | Gunakan jendela yang dibuka oleh dialog; jangan tempel tautan di tempat lain. |
| Suatu tindakan menampilkan "forbidden" | Diblokir dalam sesi yang disamar | Minta pelanggan untuk melakukannya, atau gunakan layar admin. |