Accedi come cliente
Dove nell'admin: Customers › Customers › List › a customer › header button Impersonate (
/customers/<id>).
Descrizione
Impersonate (accesso come) consente a un amministratore del supporto di visualizzare il portale esattamente come lo vede un cliente, per riprodurre un problema o ricevere assistenza con un ordine. La sessione dura un'ora ed è chiaramente separata da una sessione normale: tutto ciò che potrebbe dare accesso duraturo all'account è bloccato e ogni utilizzo viene registrato.
Requisiti
| Elemento | Requisito |
|---|---|
| Ruolo | Un amministratore ha effettuato l'accesso alla console di amministrazione. |
| Cliente | L'account deve essere attivo. Un account bloccato o eliminato risponde con "account is not active" (HTTP 409). |
| Motivo | Un motivo è obbligatorio; viene scritto nel registro di audit. |
| Browser | Consenti i popup per l'indirizzo di amministrazione: il portale si apre in una nuova finestra. |
Passaggi
- Apri Customers › List e fai clic sul cliente.
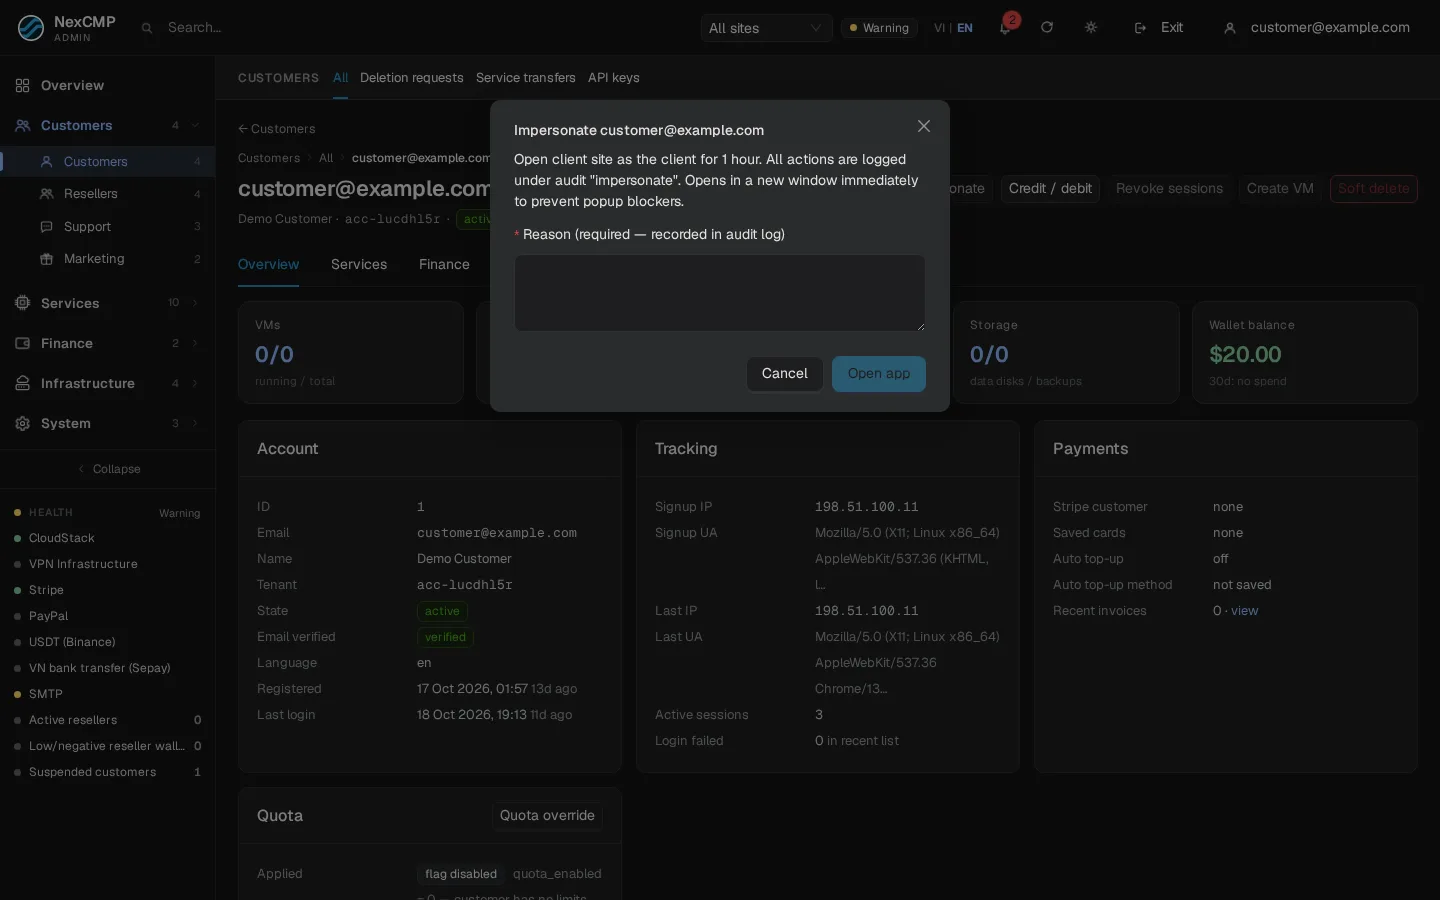
- Fai clic su Impersonate. Una finestra di dialogo spiega che il sito del cliente si apre impersonando il cliente per un'ora e che ogni azione viene registrata.
- Digita il motivo (ad esempio "Ticket 1234 — cannot create VM") e fai clic su Open app.
- Si apre una nuova finestra sul sito del cliente che mostra la dashboard con
?impersonated=1. Se il browser ha bloccato la finestra, consenti i popup e fai clic di nuovo.
Per il cliente di un rivenditore, la finestra si apre sul dominio del rivenditore, poiché il link funziona solo sul sito del cliente.
Come funziona
- L'azione amministrativa crea un token monouso valido per un'ora e scrive
customer.login_as(amministratore, IP, motivo, sito) nel registro di audit. - La nuova finestra si apre
https://<site>/v1/portal/impersonate/<token>. Una prima richiesta mostra solo una pagina di piccole dimensioni e non consuma il token (in modo che il prefetching del browser non possa esaurirlo); la pagina conferma quindi con una richiesta POST. - La richiesta POST consuma il token. Un secondo utilizzo, o un utilizzo dopo un'ora, risponde con "The impersonation link has expired or was already used".
- NexCMP crea una sessione cliente che dura un'ora (una sessione normale dura 30 giorni), registra una voce di accesso con il metodo
impersonatee registracustomer.login_as.used. - Il token funziona solo sul sito del cliente; su un altro host risponde con 404.
Cosa viene bloccato in una sessione impersonata
Qualsiasi operazione che conceda accesso oltre l'ora o modifichi la sicurezza del cliente restituisce HTTP 403 impersonate_forbidden:
| Bloccato | Motivo |
|---|---|
| Modifica di password, TOTP, collegamento o scollegamento di Google/GitHub, modifica delle passkey | Credenziali del cliente |
| Eliminazione dell'account | Irreversibile |
| Creazione o modifica di API keys | Accesso a lungo termine |
| Approvazione di un accesso CLI, desktop o MCP (collegamento dispositivo) | Accesso a lungo termine |
| Creazione di accesso Kubernetes, S3 keys, SSH keys, password di root, link di condivisione console, credenziali VPN o proxy | Segreti che sopravvivono alla sessione |
| Riscatto di codici di ricarica | Campagne monetarie |
| Prelievo o modifica del pagamento delle commissioni di affiliazione | Denaro in uscita dal sistema |
| Modifica di chiavi AI, budget o e-mail di avviso | Configurazione del cliente |
Tutto il resto funziona: puoi leggere le pagine, creare o gestire VM, effettuare ordini e così via. Le azioni vengono eseguite con l'identità del cliente e utilizzano il suo credito; le voci di audit sopra indicate mostrano che un amministratore era dietro la sessione.
Verifica
- Impersona un cliente di test. Il portale si apre e mostra i dati di quel cliente.
- Prova a cambiare la password: ricevi "forbidden" (impersonazione).
- In System › Logs › Admin actions, trova
customer.login_ascon il tuo nome, il motivo e il sito, seguito dacustomer.login_as.used. - Chiudi la finestra, riapri lo stesso link: "link expired or already used".
Limiti e note
- Il limite di un'ora è fisso (3600 secondi). Per continuare, impersona di nuovo.
- Preferisci la lettura e la riproduzione; evita azioni che spendono denaro a meno che il cliente non te lo abbia chiesto.
- Revoca anticipatamente la sessione con Revoke sessions nella pagina del cliente (questo disconnette anche il cliente).
- I rivenditori hanno la propria impersonazione Sign in to partner console (60 minuti) da Resellers; vedi Resellers.
Troubleshooting
| Sintomo | Causa | Soluzione |
|---|---|---|
| "Account non attivo" | Account bloccato o eliminato | Sbloccalo prima o visualizza la pagina del cliente. |
| Il browser blocca la finestra | Blocco pop-up | Consenti i pop-up per l'indirizzo dell'amministratore e riprova. |
| "Link scaduto o già utilizzato" | Limite di un'ora o riutilizzo | Impersona di nuovo. |
| Si apre "Not found" | Il link è stato utilizzato sull'host errato | Usa la finestra aperta dal dialogo; non incollare il link altrove. |
| Un'azione dice "forbidden" | Bloccato nelle sessioni impersonate | Chiedi al cliente di farlo o usa le schermate di amministrazione. |