セキュリティ
管理画面での場所: System › Admin › Console security (
/account)、Admin users (/users)、System › Settings › Customer logins (/settings/login)。
管理コンソール
二要素認証(TOTP)
コンソールはインターネットからアクセスできるため、TOTPを有効にしてください。
- System › Admin › Console securityを開きます。
- Two-factor authentication (TOTP)の下にあるStart setupをクリックします。
- Google Authenticator、Authy、1Password、BitwardenなどでQRコードをスキャンし、6桁のコードを入力します。
許可されたコンソール IP 範囲
Allowed console IP rangesに、1行につき1つのIPまたはCIDR(IPv4またはIPv6)を入力します。空欄の場合はどこからでも許可されます。 範囲外からのアクセスでは、サインインと管理 API の両方がブロックされます。
アクセス不可の状態を防ぐ
ページには現在の IP が表示され、新しいリストにそれを含める必要があります。+ Add my IP を使用してください。万が一ロックアウトされた場合は、サーバーから emergency access を使用してください。
パスワードの変更
Current password、New password、Confirm new passwordを入力します。長くて一意のパスワードを使用してください(12文字以上。セットアップウィザードでは最初の管理者に12文字を強制します)。
管理者アカウントとロール
System › Admin › Admin usersを開き、+ Create accountを使用します。
| ロール | アクセス権 |
|---|---|
admin | 管理 API へのフルアクセス |
staff | システム全体の読み取り専用 |
user | 1 つの顧客リソースの読み取り専用ビュー |
ルートアカウントはsetup wizardで作成されたものです。行のアクション: Edit、Reset PW、Key、Delete。パスワードはソルト付きハッシュとして保存され、アカウントの変更やロックを行うとセッションが即座に終了します。
顧客サインイン
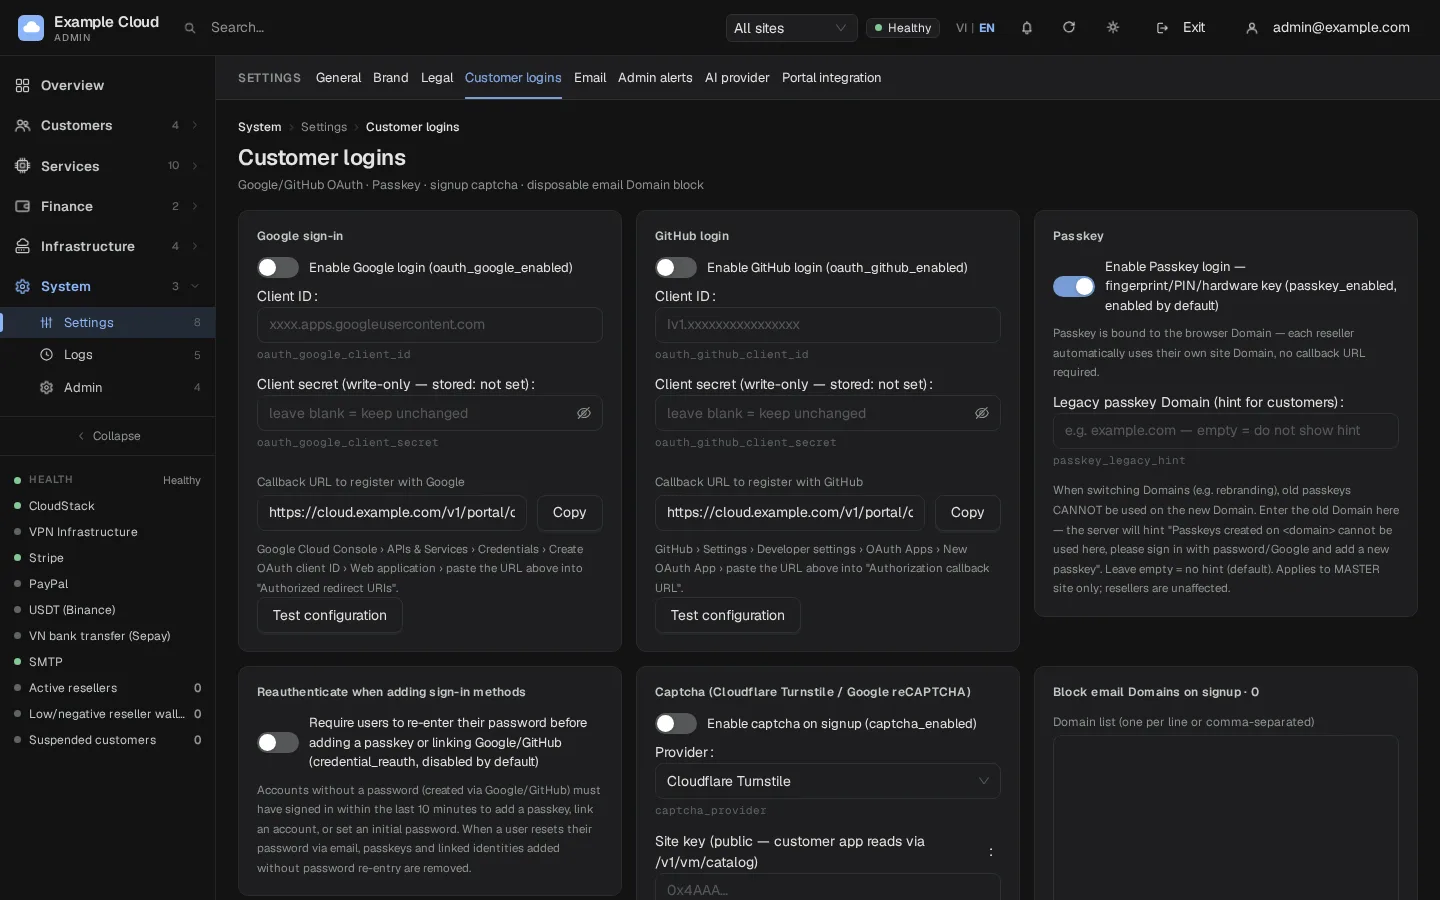
System › Settings › Customer loginsを開きます。
| 設定 | 動作内容 |
|---|---|
| Google sign-in | 有効にしてから、OAuthクライアントIDとシークレットを入力します。ページに表示されている Callback URL を Google Cloud Console › APIs & Services › Credentials › OAuth client ID › Authorized redirect URIs にコピーします。Test configuration を使用します。 |
| GitHub login | 同様に、GitHub › Settings › Developer settings › OAuth Apps › Authorization callback URL を使用します |
| Passkey | 指紋、PIN、またはハードウェアキーによるログイン。デフォルトで有効です。パスキーはドメインに紐付けられており、各リセラーのドメインは個別に動作します。リブランディング後に顧客が適切なヒントを得られるよう、Legacy passkey Domain に古いドメインを入力してください |
| サインイン方法の追加時に再認証する | パスキーの追加やGoogle/GitHubの連携を行う前に、再度パスワードの入力を求めます(デフォルトでは無効) |
| Captcha | サインアップ時にCloudflare TurnstileまたはGoogle reCAPTCHAを使用します。有効化し、プロバイダーを選択して、サイトキーとシークレットキーを入力します |
| Block e-mail domains | 1行に1ドメイン(最大2000件)。一致するアドレスはサインアップ時に拒否されます(email_domain_blocked |
組み込みポリシー
| ポリシー | 値 |
|---|---|
| 顧客パスワード | 10文字以上、英字と数字を含める |
| 顧客セッション | 30日間。「顧客としてログイン」セッションは1時間 |
| メール認証 | 販売設定で require e-mail verified が有効な場合、VM作成前に必須 |
| アンチカードング | 最低トップアップ額未満のアカウントは、作成できるVMの数が制限されます |
サーバーのハードニング
- セットアップとTLSの設定後、ポート3000は閉じられます。Installation を参照してください。
- サービスは特権を持たない
nexcmpユーザーとして、制限されたsystemdサンドボックス内で実行されます。 - APIキー、決済資格情報、SMTPパスワードは暗号化されて保存されます。マスターキーは
/var/lib/nexcmp/secretsにあります — backups を保護してください。 - リリースは、インストール前にSHA-256とEd25519署名で検証されます。