Konektor claude.ai dan ChatGPT
Di mana letaknya di admin: System › Settings › API & AI agents (
/agent/keys), tab Connected apps. Layar izin terbuka di/agent/consentsaat konektor meminta akses (tidak ada di menu).
Fungsi
Aplikasi AI web tidak dapat membaca kunci dari disk Anda. Mereka terhubung menggunakan OAuth: Anda menambahkan URL MCP panel, aplikasi mengarahkan Anda ke admin sendiri untuk masuk, Anda memilih apa yang boleh dilakukan aplikasi dan untuk berapa lama, lalu aplikasi menerima token berumur pendek. Tidak ada kunci yang disalin atau ditempel. Anda dapat memutuskan hubungan aplikasi kapan saja.
Gunakan ini untuk konektor kustom claude.ai, konektor mode pengembang ChatGPT, dan klien MCP lain yang mendukung OAuth dengan pendaftaran klien dinamis. Alat baris perintah dapat menggunakan alur yang sama, tetapi admin API key lebih sederhana bagi mereka.
Persyaratan
| Item | Persyaratan |
|---|---|
| URL | https://cloud.example.com/mcp/admin, dapat diakses dari internet (server vendor terhubung ke sana). |
| Reverse proxy | Jika Anda menempatkan proxy sendiri di depan panel, proxy tersebut harus meneruskan jalur /mcp/admin, /oauth-admin/, dan /.well-known/ ke panel. |
| Anda | Masuk ke admin NexCMP di browser yang sama yang Anda gunakan untuk layar izin. |
| Klien | Mendukung MCP melalui Streamable HTTP, OAuth 2.1 dengan PKCE (S256), dan pendaftaran klien dinamis. |
Menghubungkan
- Di aplikasi AI, tambahkan konektor MCP kustom dan tempel
https://cloud.example.com/mcp/admin. Di claude.ai ini ada di bawah pengaturan konektor (tambahkan konektor kustom); di ChatGPT ada di bawah mode pengembang (tambahkan konektor MCP, autentikasi OAuth). - Pilih Sign in (atau "Connect") di aplikasi. Browser Anda membuka layar izin admin NexCMP. Jika Anda belum masuk, masuklah terlebih dahulu; layar akan dilanjutkan setelahnya.
- Baca kartu: "Example AI app wants to manage this NexCMP admin" (nama aplikasi yang meminta), beserta alamat tempat Anda akan dikembalikan.
- Centang cakupan yang ingin diberikan. Cakupan yang diminta oleh aplikasi sudah dicentang sebelumnya; jika tidak ada yang diminta, hanya
admin:readyang dicentang. Lihat Scopes. - Pilih berapa lama koneksi berlangsung: 7, 30, atau 90 hari (default 30).
- Klik Allow. Browser kembali ke aplikasi, yang sekarang sudah terhubung. Klik Deny untuk menolak.
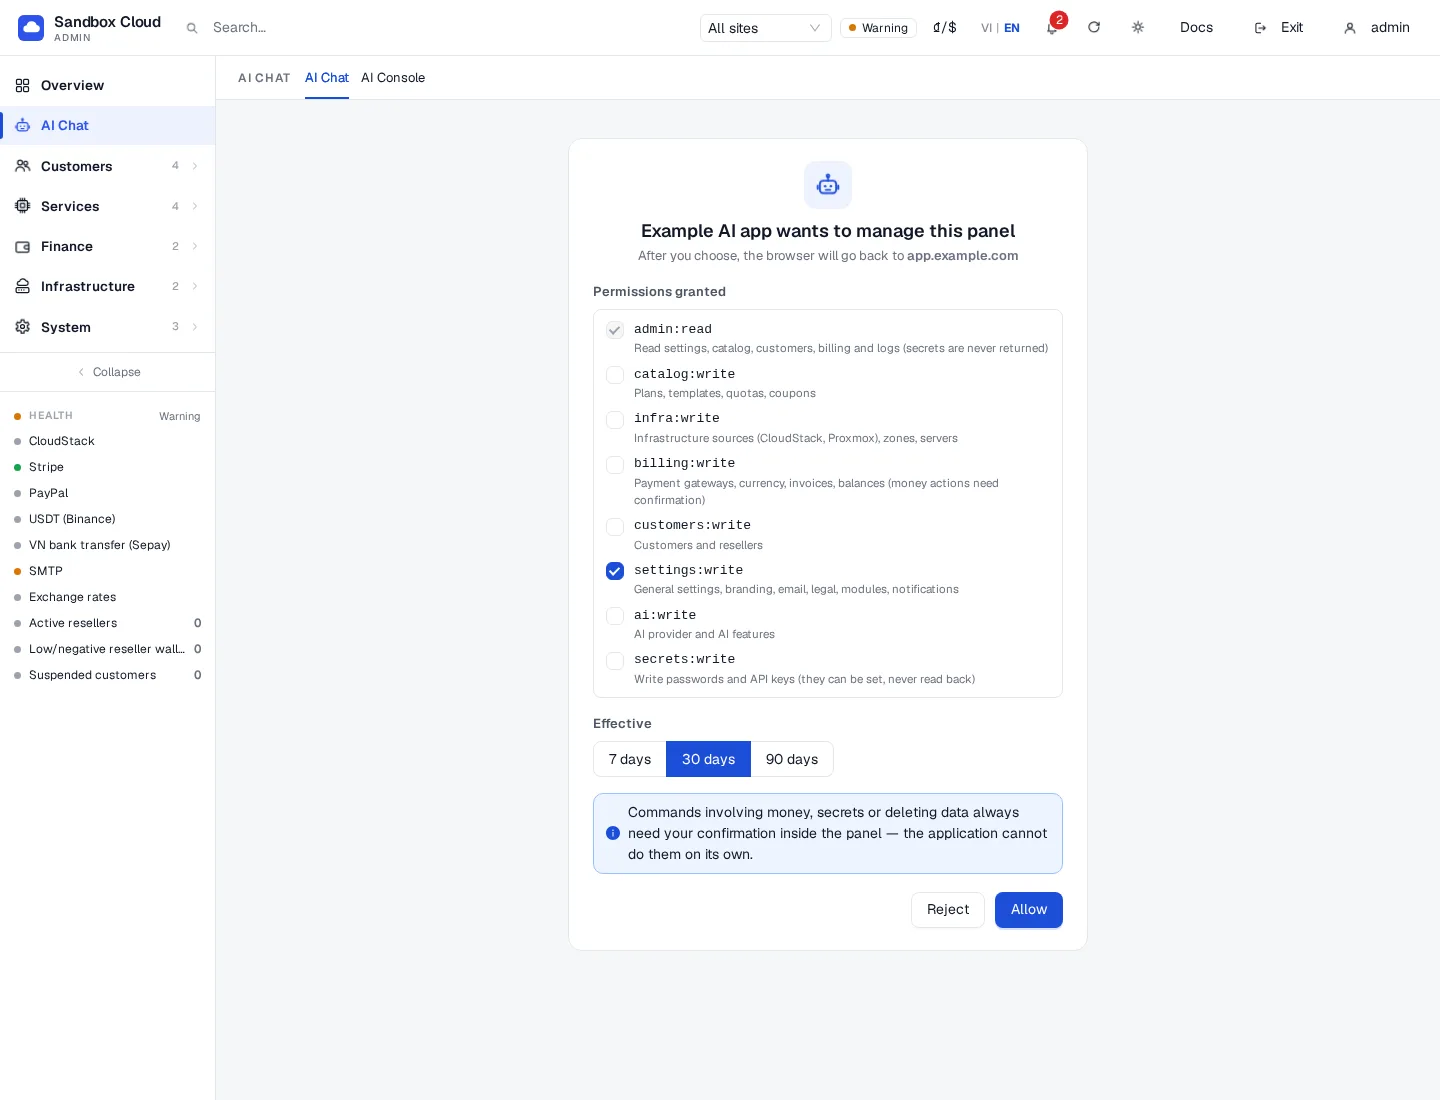
::: important Pilih cakupan seperti yang Anda lakukan untuk kunci Berikan set terkecil yang dapat menyelesaikan tugas. Tindakan keuangan, penghapusan, dan keamanan tetap berhenti pada pratinjau dan memerlukan persetujuan Anda, tetapi koneksi dengan settings:write masih dapat mengubah branding dan email Anda. :::
Kelola dan cabut
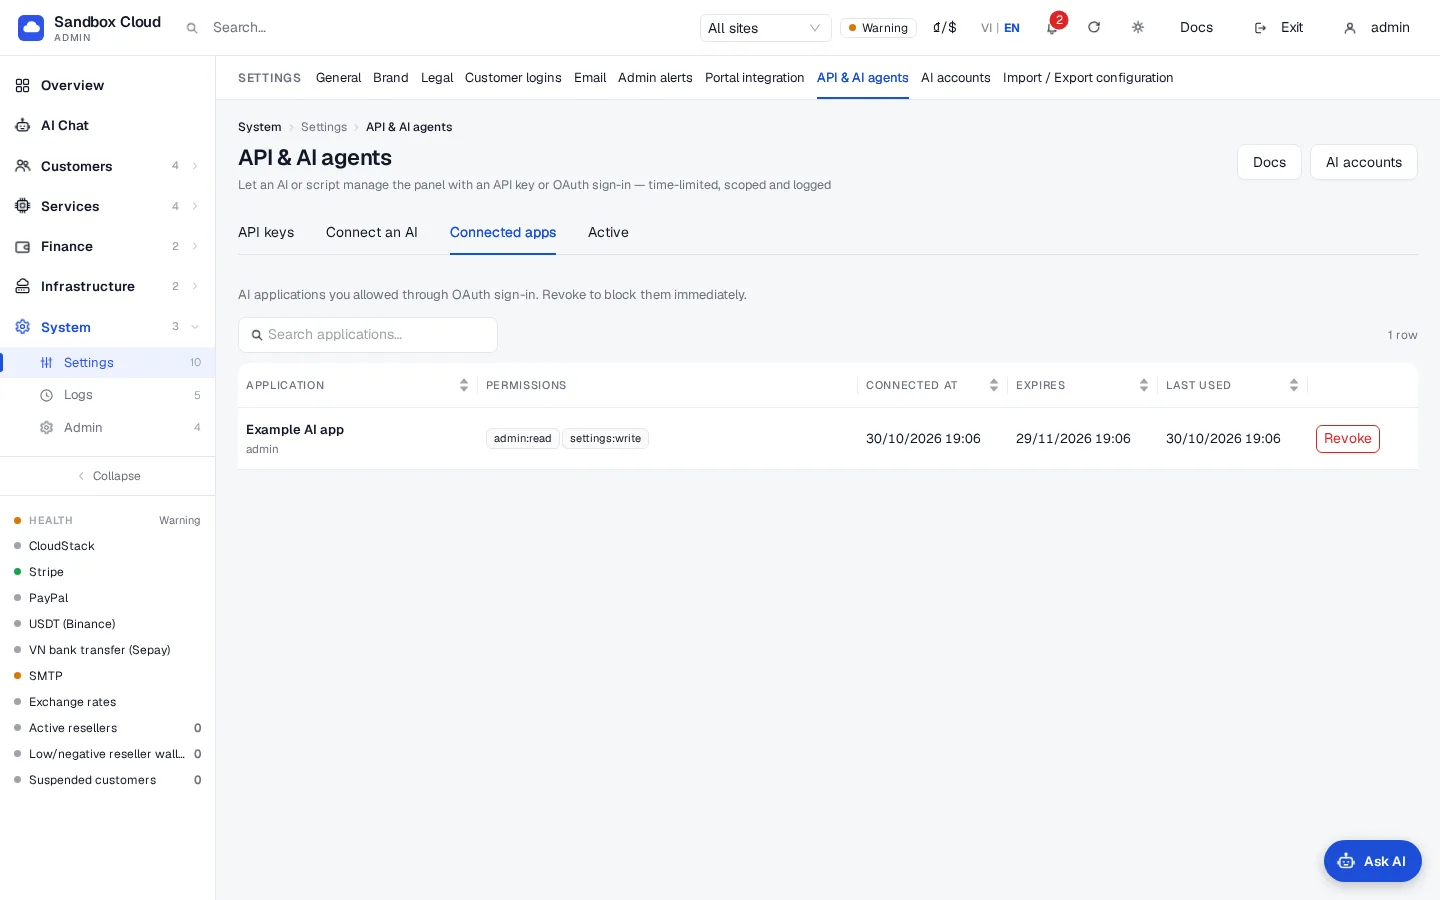
Buka System › Settings › API & AI agents › Connected apps. Tabel mencantumkan setiap aplikasi yang Anda hubungkan: aplikasi, cakupan, waktu terhubung, waktu kedaluwarsa, dan waktu terakhir digunakan.
Untuk memutuskan aplikasi, klik Revoke dan konfirmasi. Tokennya langsung berhenti berfungsi; aplikasi harus melalui layar izin lagi untuk menyambungkan kembali.
Cara kerja alur
| Langkah | Detail |
|---|---|
| Penemuan | Aplikasi membaca /.well-known/oauth-protected-resource/mcp/admin lalu /.well-known/oauth-authorization-server/oauth-admin. Penerbitnya adalah https://cloud.example.com/oauth-admin. |
| Pendaftaran | Aplikasi mendaftarkan dirinya sendiri (POST /oauth-admin/register, RFC 7591). Hanya klien publik yang didukung (tanpa rahasia klien). Alamat pengalihan harus berupa https, atau http di komputer yang sama (loopback). |
| Otorisasi | GET /oauth-admin/authorize dengan metode PKCE S256. Parameter resource, saat dikirim, harus berupa URL /mcp/admin panel ini. Permintaan valid selama 10 menit dan terikat pada browser yang memulainya. |
| Persetujuan | Anda memilih cakupan dan durasi (di atas). Kode otorisasi berlaku selama 60 detik dan hanya dapat digunakan sekali. |
| Token | POST /oauth-admin/token mengembalikan access token (sebuah ak_o... key, berlaku selama 1 jam atau hingga koneksi berakhir, mana yang lebih dulu) dan refresh token (akr_...). Setiap refresh menghasilkan refresh token baru; yang lama berhenti berfungsi. Koneksi berakhir setelah hari yang Anda pilih. |
| Pencabutan | Revoke di Connected apps, atau aplikasi memanggil POST /oauth-admin/revoke (RFC 7009). |
Access token berperan seperti admin key dengan cakupan yang Anda berikan: aturan cakupan, konfirmasi, batas laju, dan log aktivitas yang sama. Panggilannya akan muncul pada tab Activity.
Verifikasi
- Di dalam aplikasi, tanyakan "run system_health" (atau "what tools do you have?"). Aplikasi akan mencantumkan alat yang diizinkan oleh cakupan Anda (the tool list).
- Buka Connected apps: Last used bergerak.
- Buka Activity: panggilan tercantum beserta nama aplikasi dan
mcp.
Batas & catatan
- Jika aplikasi meminta untuk masuk kembali setelah satu jam, itu normal ketika klien tidak melakukan refresh; sambungkan kembali.
- Refresh token yang digunakan dua kali dianggap dicuri: seluruh koneksi dicabut. Sambungkan kembali dari aplikasi.
- Kode otorisasi yang digunakan dua kali akan ditolak (
invalid_grant) dan token yang telah diterbitkan darinya dicabut. - Akses OAuth tidak pernah memberikan lebih dari yang diizinkan aturan cakupan: what a key can never do juga berlaku untuk aplikasi terhubung.
- Vendor mengubah menu dan dukungan mereka. Jika aplikasi vendor tidak menawarkan konektor kustom pada paket Anda, gunakan admin API key dengan klien desktop atau baris perintah sebagai gantinya.
Pemecahan Masalah
| Gejala | Penyebab | Solusi |
|---|---|---|
| Layar persetujuan bertuliskan "Wrong browser" | Permintaan dimulai di browser yang berbeda dari yang Anda gunakan untuk masuk | Mulai koneksi kembali dari aplikasi AI di browser yang sama. |
| Layar persetujuan menyatakan permintaan kedaluwarsa atau hilang | Lebih dari 10 menit telah berlalu, atau tautan dibuka dua kali | Mulai koneksi kembali dari aplikasi AI. |
| Halaman "Unknown client" atau "redirect address does not match" | Pendaftaran aplikasi sudah usang, atau menggunakan alamat pengalihan yang tidak didaftarkan | Hapus konektor di aplikasi lalu tambahkan kembali. |
invalid_target | resource yang dikirim bukan URL /mcp/admin panel ini | Gunakan URL persis yang ditampilkan pada tab Connect an AI. |
invalid_request tentang PKCE | Klien tidak mengirimkan code_challenge_method=S256 | Gunakan klien yang mendukung OAuth 2.1 dengan PKCE. |
Aplikasi terhubung tetapi panggilan mengembalikan insufficient_scope | Anda tidak mencentang cakupan tersebut | Cabut koneksi dan sambungkan kembali dengan cakupan yang dicentang. |
| Aplikasi tidak dapat menjangkau URL | DNS, TLS, atau reverse proxy memblokir /mcp/admin, /oauth-admin/, atau /.well-known/ | Periksa aturan proxy. |