Коннекторы claude.ai и ChatGPT
Где найти в панели: System › Settings › API & AI agents (
/agent/keys), вкладка Connected apps. Экран подтверждения открывается по адресу/agent/consentпри запросе доступа коннектором (в меню его нет).
Назначение
Веб-приложения ИИ не могут прочитать ключ с вашего диска. Они подключаются через OAuth: вы добавляете MCP URL панели, приложение перенаправляет вас в панель администратора для входа, вы выбираете разрешенные действия и срок доступа, а приложение получает краткосрочные токены. Никаких ключей копировать не нужно. Доступ приложению можно закрыть в любой момент.
Используйте этот способ для кастомных коннекторов claude.ai, коннекторов ChatGPT в режиме разработчика и любых других MCP-клиентов с поддержкой OAuth и динамической регистрации клиентов. Утилиты командной строки могут использовать тот же сценарий, но для них проще использовать admin API key.
Требования
| Параметр | Требование |
|---|---|
| URL | https://cloud.example.com/mcp/admin, доступный из интернета (к нему подключаются серверы поставщика). |
| Обратный прокси | Если перед панелью используется собственный прокси-сервер, он должен перенаправлять /mcp/admin, /oauth-admin/ и пути /.well-known/ на панель. |
| Вы | Выполнен вход в панель NexCMP в том же браузере, где открывается экран подтверждения. |
| Клиент | Поддержка MCP over Streamable HTTP, OAuth 2.1 с PKCE (S256) и динамической регистрации клиентов. |
Подключение
- В ИИ-приложении добавьте кастомный MCP-коннектор и вставьте
https://cloud.example.com/mcp/admin. В claude.ai это находится в настройках коннекторов (add custom connector); в ChatGPT — в режиме разработчика (add an MCP connector, аутентификация OAuth). - Выберите Sign in (или «Connect») в приложении. Браузер откроет экран подтверждения NexCMP. Если вы еще не вошли в систему, сначала выполните вход — после этого процесс продолжится.
- Ознакомьтесь с карточкой: «Example AI app wants to manage this NexCMP admin» (название запрашивающего приложения) и адресом, на который вы будете возвращены.
- Отметьте запрашиваемые права (scopes). Права, запрошенные приложением, уже выбраны; если ничего не запрашивалось, отмечен только
admin:read. См. Scopes. - Выберите срок действия подключения: 7, 30 или 90 дней (по умолчанию 30).
- Нажмите Allow. Браузер вернется в приложение, которое теперь подключено. Для отказа нажмите Deny.
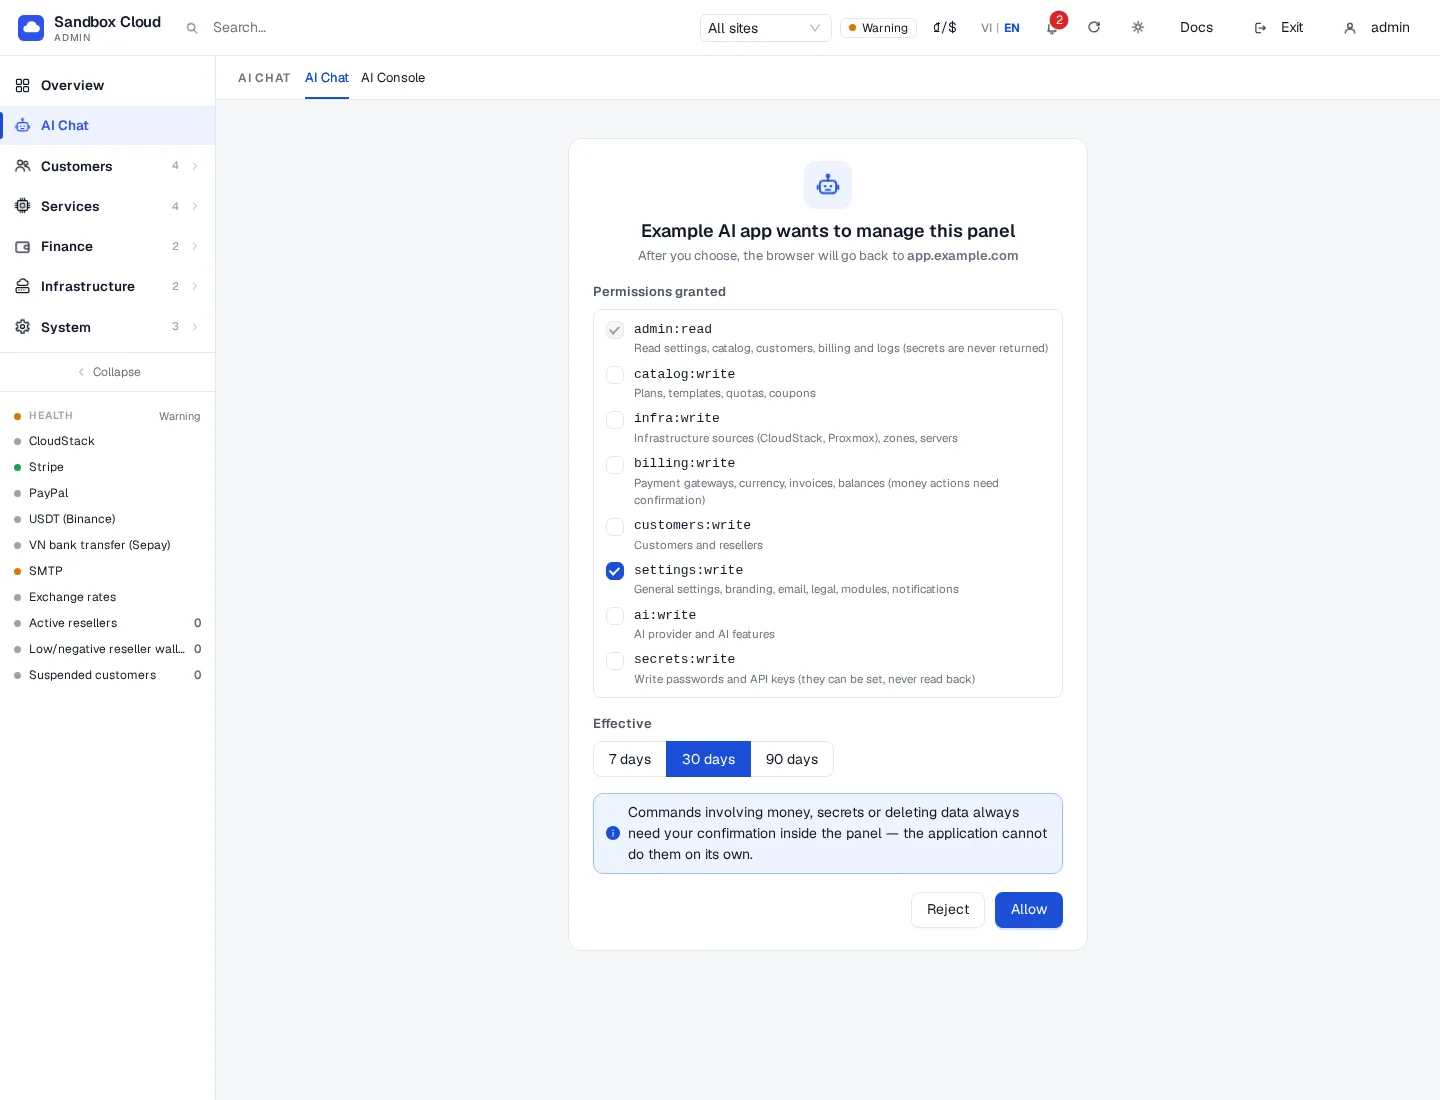
::: important Выбирайте scopes так же, как для ключа Предоставляйте минимально необходимый набор прав. Операции с финансами, удалением и безопасностью по-прежнему потребуют предварительного просмотра и вашего подтверждения, однако подключение с settings:write всё равно сможет изменить брендинг и почту. :::
Управление и отзыв
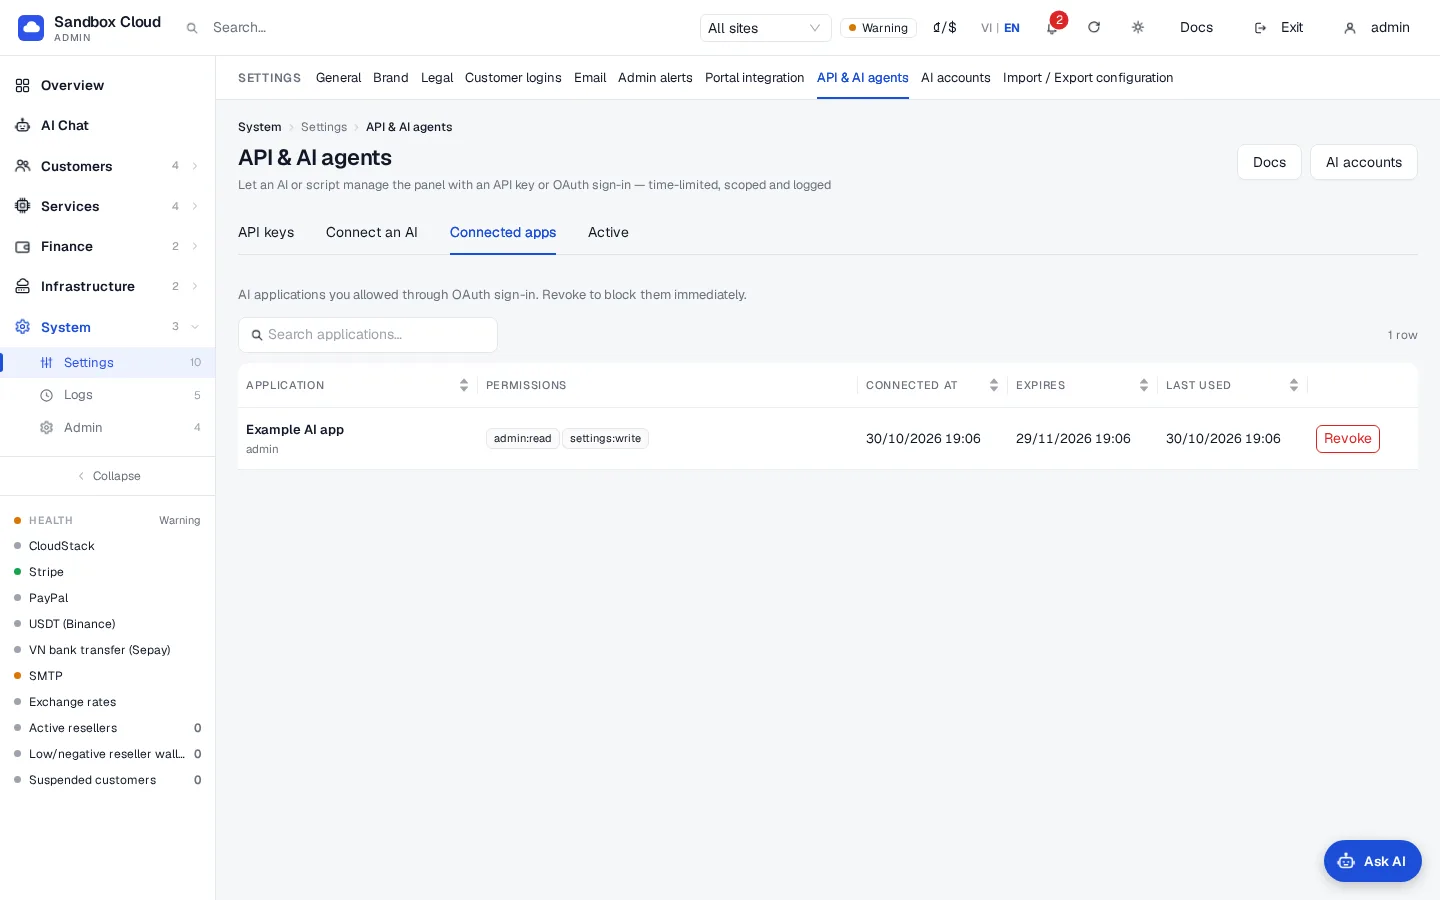
Перейдите в System › Settings › API & AI agents › Connected apps. В таблице перечислены все подключенные приложения: приложение, scopes, дата подключения, срок действия и дата последнего использования.
Чтобы закрыть доступ приложению, нажмите Revoke и подтвердите действие. Его токены перестанут действовать немедленно; для повторного подключения приложению потребуется снова пройти экран подтверждения.
Как устроен процесс
| Шаг | Описание |
|---|---|
| Обнаружение | Приложение считывает /.well-known/oauth-protected-resource/mcp/admin, затем /.well-known/oauth-authorization-server/oauth-admin. Значение issuer: https://cloud.example.com/oauth-admin. |
| Регистрация | Приложение регистрируется (POST /oauth-admin/register, RFC 7591). Поддерживаются только публичные клиенты (без client secret). Адрес перенаправления должен быть https или http на том же компьютере (loopback). |
| Авторизация | GET /oauth-admin/authorize с методом PKCE S256. Параметр resource, если передан, должен содержать URL /mcp/admin этой панели. Запрос действителен в течение 10 минут и привязан к браузеру, который его инициировал. |
| Согласие | Вы выбираете области доступа и срок действия (выше). Код авторизации действителен 60 секунд и работает один раз. |
| Токены | POST /oauth-admin/token возвращает access token (ключ ak_o..., действительный 1 час или до завершения соединения, в зависимости от того, что наступит раньше) и refresh token (akr_...). При каждом обновлении возвращается новый refresh token, а старый перестает действовать. Соединение завершается по истечении выбранного количества дней. |
| Отзыв | Revoke в Connected apps или вызов POST /oauth-admin/revoke со стороны приложения (RFC 7009). |
Access token работает как ключ администратора с предоставленными вами областями доступа: те же правила областей, подтверждение, rate limit и журнал действий. Его вызовы отображаются на вкладке Activity.
Проверка
- В приложении запросите «run system_health» (или «what tools do you have?»). Приложение выведет список инструментов, разрешенных вашими областями доступа (список инструментов).
- Откройте Connected apps: значение Last used обновится.
- Откройте Activity: вызовы отображаются с указанием названия приложения и
mcp.
Ограничения и примечания
- Если приложение снова запрашивает вход через час, это нормальное поведение, когда клиент не обновляет токен; подключитесь заново.
- Повторно использованный refresh token считается скомпрометированным: все соединение отзывается. Подключитесь заново из приложения.
- Повторно использованный код авторизации отклоняется (
invalid_grant), а ранее выданные по нему токены отзываются. - Доступ по OAuth никогда не дает больше прав, чем разрешено правилами областей: ограничение что ключ не может делать распространяется и на подключенные приложения.
- Разработчики меняют интерфейс и поддерживаемые возможности. Если приложение разработчика на вашем тарифе не поддерживает пользовательские коннекторы, используйте admin API key с десктопным или консольным клиентом.
Устранение неполадок
| Симптом | Причина | Решение |
|---|---|---|
| На экране согласия отображается «Wrong browser» | Запрос был инициирован в браузере, отличном от того, где выполнен вход | Повторите подключение из AI-приложения в том же браузере. |
| На экране согласия сообщается, что запрос истек или отсутствует | Прошло более 10 минут или ссылка была открыта дважды | Повторите подключение из AI-приложения. |
| Страница «Unknown client» или «redirect address does not match» | Регистрация приложения устарела или оно использует незарегистрированный адрес перенаправления | Удалите коннектор в приложении и добавьте его заново. |
invalid_target | Отправленный resource не соответствует URL /mcp/admin этой панели | Используйте точный URL, указанный на вкладке Connect an AI. |
invalid_request о PKCE | Клиент не отправляет code_challenge_method=S256 | Используйте клиент с поддержкой OAuth 2.1 и PKCE. |
Приложение подключается, но вызов возвращает insufficient_scope | Эта область доступа не была выбрана | Отозовите соединение и подключитесь снова, отметив нужную область доступа. |
| Приложению не удается получить доступ к URL | DNS, TLS или обратный прокси блокирует /mcp/admin, /oauth-admin/ или /.well-known/ | Проверьте правила проксирования. |