Pasang NexCMP
Penginstal adalah skrip tunggal yang disediakan oleh server lisensi Anda. Skrip ini memeriksa mesin, mengaktifkan lisensi Anda, mengunduh dan memverifikasi program, memasang layanan, serta (secara opsional) menyiapkan nginx dengan sertifikat Let's Encrypt.
Sebelum Anda mulai
- Server yang memenuhi requirements, dan akses root.
- Kunci lisensi dan domain utama Anda dari halaman lisensi Anda — lihat License and purchase.
- Catatan DNS untuk domain tersebut — lihat DNS and Cloudflare. Anda juga dapat menginstalnya terlebih dahulu dan memperbaiki DNS nanti; penginstal akan memberi tahu Anda apa yang kurang dan dapat langsung dijalankan kembali.
Menginstal
- Masuk ke server dan jadilah root (atau tambahkan awalan
sudo). - Jalankan perintah dari halaman lisensi Anda. Perintah tersebut terlihat seperti ini:
bash
curl -fsSL https://nexcmp.com/install.sh | sudo bash -s -- \
  --license NXC-XXXXX-XXXXX-XXXXX-XXXXX \
  --domain cloud.example.com \
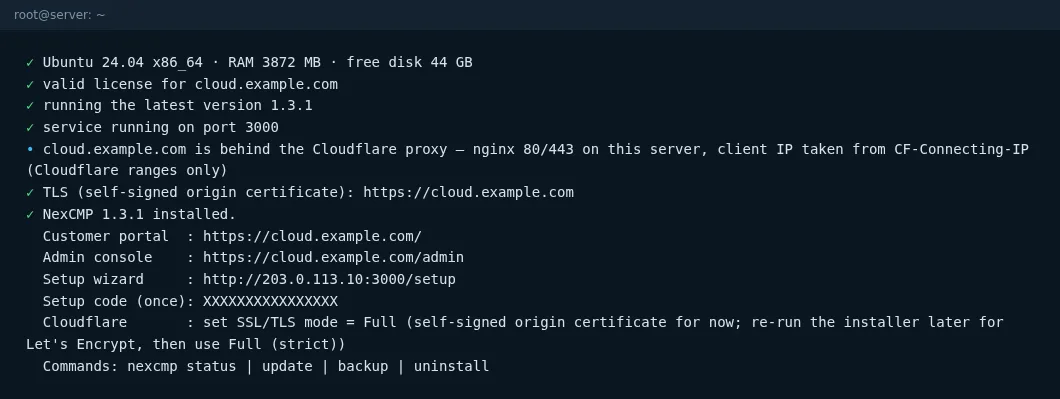
--email admin@example.com- Tunggu tanda centang selesai. Pemasangan baru memakan waktu beberapa menit; permulaan pertama membuat skema database dan dapat memakan waktu hingga satu menit pada diska yang lambat.
- Baca ringkasan di bagian akhir. Ringkasan tersebut mencetak URL portal dan admin, kode penyiapan, serta langkah berikutnya.
Parameter
| Parameter | Default | Arti |
|---|---|---|
--license KEY | wajib pada pemasangan pertama | Kunci lisensi. |
--domain NAME | wajib pada pemasangan pertama | Domain utama. Harus cocok dengan lisensi. https:// dan jalur tambahan di belakang akan dihapus. |
--email ADDRESS | tidak ada | Email kontak untuk pemberitahuan kedaluwarsa Let's Encrypt. Tanpa email ini, sertifikat didaftarkan tanpa email. |
--port N | 3000 | Port lokal panel (1–65535). |
--no-nginx | nonaktif | Jangan instal atau konfigurasi nginx / TLS. Gunakan ini saat Anda menjalankan reverse proxy sendiri atau ingin melihat NexCMP terlebih dahulu. |
--behind-cloudflare | terdeteksi otomatis | Paksa mode "domain diproksi oleh Cloudflare". Biasanya terdeteksi dari DNS. |
--channel NAME | stable | Saluran rilis. |
Menjalankan penginstal lagi tanpa parameter akan menggunakan kembali parameter yang disimpan (/etc/nexcmp/install.conf) dan memperbarui dengan aman, menjaga data, konfigurasi, serta akun. Itulah persisnya fungsi sudo nexcmp update.
Tindakan penginstal
- Memeriksa mesin — Ubuntu 22.04/24.04, x86_64, RAM minimal 2 GB, diska kosong 8 GB.
- Menginstal paket yang diperlukan (
curl,zstd,openssl,python3,openssh-client…). - Membuat pengguna servis
nexcmpdan direktori:/opt/nexcmp(program, dimiliki oleh root, hanya-baca untuk servis),/etc/nexcmp(konfigurasi),/var/lib/nexcmp(data),/var/log/nexcmp. - Mengaktifkan lisensi untuk domain dan menyimpan ID instans tetap untuk mesin ini.
- Mengunduh rilis terbaru yang menjadi hak Anda, lalu memverifikasi SHA-256 dan tanda tangan Ed25519-nya. Rilis tanpa tanda tangan yang valid akan ditolak. Proses ini tidak akan pernah menurunkan versi yang sedang berjalan ke versi yang lebih lama.
- Menulis konfigurasi dan unit systemd (
nexcmp,nexcmp-vmd,nexcmp-update) lalu memulai servis; menunggu/healthzmemberikan respons. - Menyiapkan nginx dan TLS (kecuali
--no-nginx): mendapatkan sertifikat Let's Encrypt dengan certbot (tantangan webroot) untuk domain dan untukadmin.<domain>/partner.<domain>ketika nama-nama tersebut juga beresolusi. Jika DNS belum mengarah ke server ini (atau Cloudflare), langkah ini dilewati dan pesan akan ditampilkan. - Menampilkan ringkasan dengan URL dan, jika belum ada administrator yang dibuat, kode penyiapan.
Port panel (3000)
- Selama penginstalan pertama, panel mendengarkan pada
0.0.0.0:3000sehingga Anda dapat membuka wisaya penyiapan dihttp://<server-IP>:3000/setup. - Setelah wisaya selesai dan TLS aktif, panel hanya mendengarkan pada
127.0.0.1; nginx mem-proxyhttps://<domain>ke panel tersebut. - Untuk keadaan darurat (nginx rusak, DNS salah), Anda dapat membuka port untuk waktu terbatas:
sudo nexcmp open-port 30(30 menit, lalu port akan ditutup secara otomatis) — atau gunakan terowongan SSH:ssh -L 3000:127.0.0.1:3000 <server>dan bukahttp://127.0.0.1:3000/.
HTTP Polos
Port 3000 menggunakan HTTP polos. Gunakan hanya untuk wisaya penyiapan pada jaringan tepercaya, atau melalui terowongan SSH. Jangan biarkan port ini terbuka.
Menginstal tanpa domain publik (lab atau pengujian)
Anda dapat menginstal pada mesin yang belum memiliki DNS:
bash
curl -fsSL https://nexcmp.com/install.sh | sudo bash -s -- \
  --license NXC-XXXXX-XXXXX-XXXXX-XXXXX --domain lab.example.com --no-nginx
Kemudian buka wisaya melalui terowongan SSH (ssh -L 3000:127.0.0.1:3000 <server>, buka http://127.0.0.1:3000/setup). Jalankan ulang penginstal tanpa --no-nginx setelah DNS tersedia.
Docker dan Kubernetes
Tidak ada image kontainer yang dipublikasikan. Installer (instalasi systemd bawaan) adalah metode instalasi yang didukung.
Verifikasi
bash
sudo nexcmp statusAnda akan melihat versi, nexcmp: active, nexcmp-vmd: active, healthz: ok, dan — hingga wisaya selesai — kode penyiapan. Lanjutkan dengan setup wizard.
Jika terjadi kegagalan, lihat Installation errors.