claude.ai和ChatGPT连接器
管理后台位置:System › Settings › API & AI agents (
/agent/keys),标签页 Connected apps。当连接器请求访问权限时,授权界面会在/agent/consent打开(它不在菜单中)。
功能说明
Web AI应用无法读取您磁盘上的密钥。它们通过 OAuth 进行连接:您添加面板的MCP URL,应用会将您重定向至您自己的管理员后台进行登录,您可以选择该应用可执行的操作及持续时间,随后应用将获得短期令牌。不会复制或粘贴任何密钥。您可以随时切断与应用的连接。
将其用于claude.ai自定义连接器、ChatGPT开发者模式连接器以及支持带动态客户端注册的OAuth的任何其他MCP客户端。命令行工具也可以使用相同的流程,但使用 admin API key 对它们来说更简单。
前提条件
| 项目 | 要求 |
|---|---|
| URL | https://cloud.example.com/mcp/admin,可从互联网访问(供应商的服务器会连接到它)。 |
| 反向代理 | 如果在面板前置部署您自己的代理,它必须将 /mcp/admin、/oauth-admin/ 和 /.well-known/ 路径转发至面板。 |
| 您 | 在您用于授权屏幕的同一浏览器中登录NexCMP管理后台。 |
| 客户端 | 支持基于Streamable HTTP的MCP、带PKCE (S256) 的OAuth 2.1以及动态客户端注册。 |
连接
- 在AI应用中,添加自定义MCP连接器并粘贴
https://cloud.example.com/mcp/admin。在claude.ai中,这位于连接器设置下(添加自定义连接器);在ChatGPT中,这位于开发者模式下(添加MCP连接器,身份验证选择OAuth)。 - 在应用中选择 Sign in(或“Connect”)。您的浏览器将打开NexCMP管理后台授权屏幕。如果您尚未登录,请先登录;屏幕随后将继续运行。
- 阅读卡片:“Example AI app wants to manage this NexCMP admin”(请求访问的应用名称),以及将重定向回的地址。
- 勾选要授予的权限范围。应用请求的范围已被预先勾选;如果未请求任何范围,则仅勾选
admin:read。参见 Scopes。 - 选择连接的持续时间:7、30 或 90 天(默认 30 天)。
- 点击 Allow。浏览器将返回到应用,此时应用已连接。点击 Deny 以拒绝。
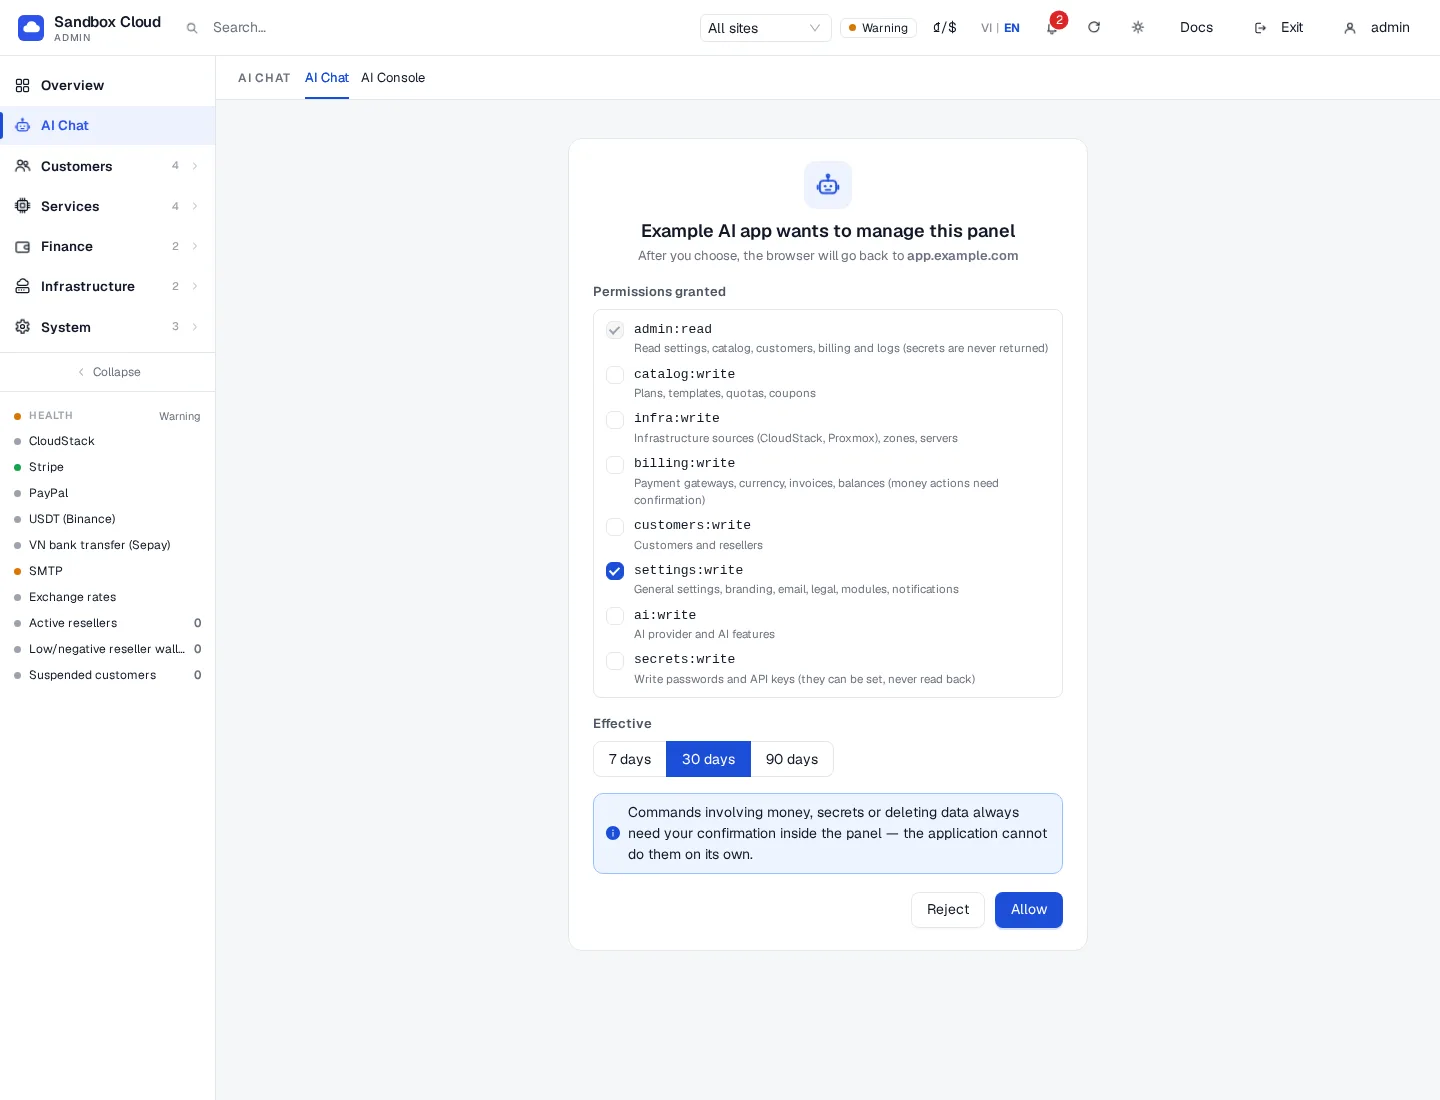
::: important 像配置密钥一样选择权限范围 授予完成任务所需的最小权限集。资金、删除和安全操作仍会在预览时暂停并需要您的批准,但拥有 settings:write 的连接仍然可以更改您的品牌设置和电子邮件。 :::
管理与撤销
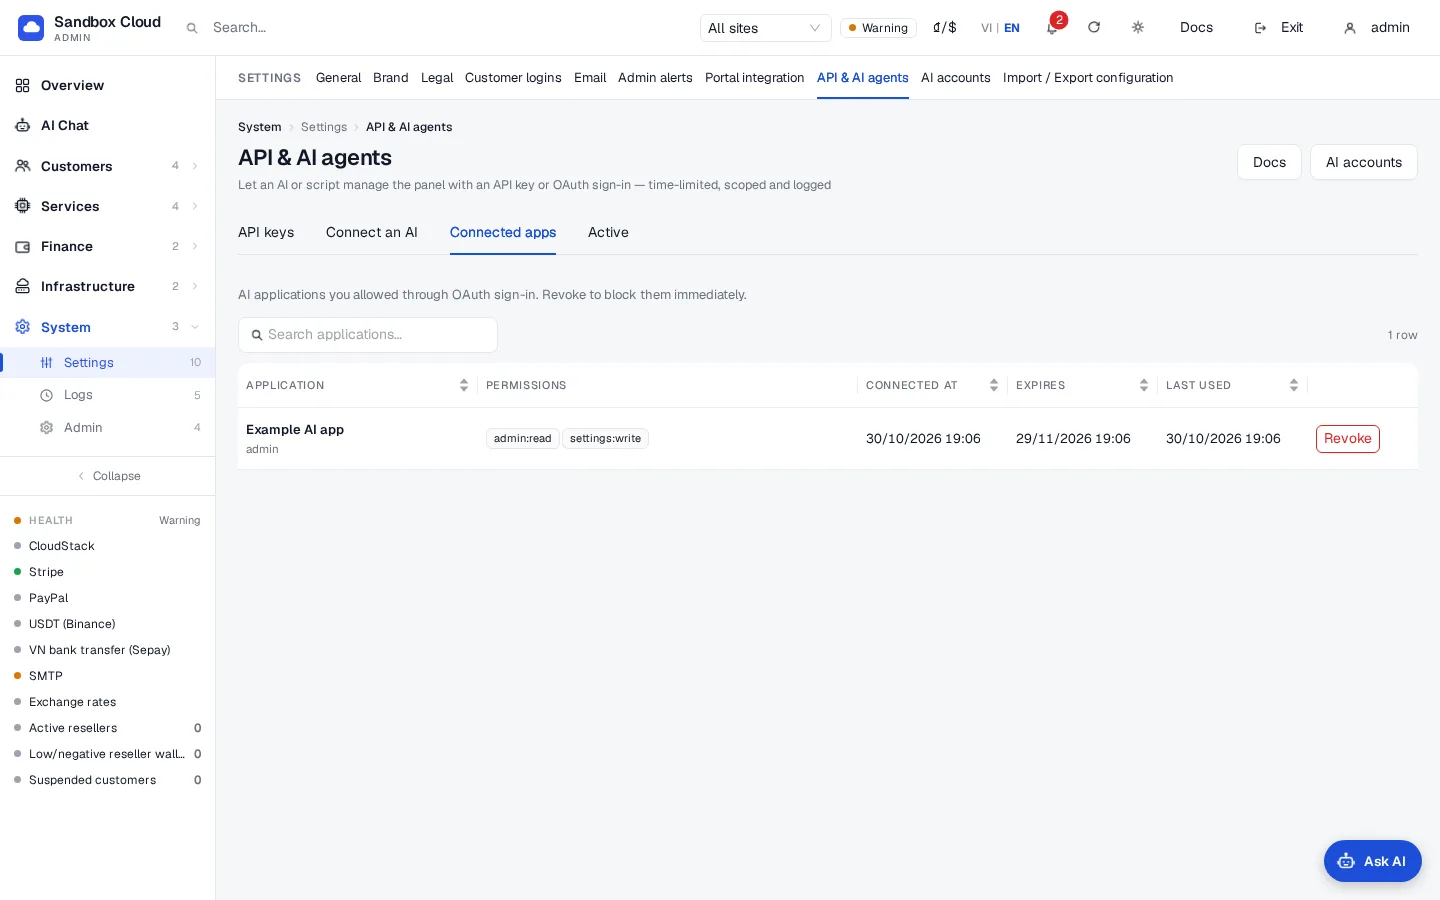
打开 System › Settings › API & AI agents › Connected apps。该表格列出了您连接的所有应用:应用名称、权限范围、连接时间、过期时间以及最后使用时间。
要切断与某个应用的连接,请点击 Revoke 并确认。其令牌将立即失效;应用必须重新通过授权屏幕才能重新连接。
流程工作原理
| 步骤 | 详情 |
|---|---|
| 发现 | 应用读取 /.well-known/oauth-protected-resource/mcp/admin,然后读取 /.well-known/oauth-authorization-server/oauth-admin。签发者为 https://cloud.example.com/oauth-admin。 |
| 注册 | 应用自身进行注册(POST /oauth-admin/register,RFC 7591)。仅支持公开客户端(无客户端密钥)。重定向地址必须为 https,或在同一台计算机上时为 http(环回地址)。 |
| 授权 | 使用PKCE方法GET /oauth-admin/authorize的S256。发送的resource参数必须是此面板的/mcp/admin URL。该请求在10分钟内有效,且与发起请求的浏览器绑定。 |
| 授权 | 您选择范围和有效期(如上)。授权码有效期为60秒且仅可使用一次。 |
| 令牌 | POST /oauth-admin/token 返回一个 访问令牌(一个 ak_o... 密钥,有效期1小时或直到连接结束,以较早者为准)和一个 刷新令牌(akr_...)。每次刷新都会返回一个新的刷新令牌,旧的将失效。连接将在您选择的天数后结束。 |
| 吊销 | 在“已连接的应用”中点击 Revoke,或由应用调用 POST /oauth-admin/revoke(RFC 7009)。 |
访问令牌的行为类似于具有您所授予范围的管理员密钥:遵循相同的范围规则、确认、速率限制和活动日志。其调用将显示在 Activity 选项卡上。
验证
- 在应用中询问 "run system_health"(或 "what tools do you have?")。应用将列出您的范围允许的工具(the tool list)。
- 打开 Connected apps:Last used 发生变动。
- 打开 Activity:调用的记录将显示应用的名称和
mcp。
限制与注意事项
- 如果应用在一小时后再次要求登录,这在客户端未刷新时属于正常现象;请重新连接。
- 被使用两次的刷新令牌将被视为已被窃取:整个连接将被吊销。请从应用中重新连接。
- 被使用两次的授权码将被拒绝(
invalid_grant),并且由此已发出的令牌将被吊销。 - OAuth 访问权限绝不会超出范围规则允许的限度:what a key can never do 同样适用于已连接的应用。
- 供应商会更改其菜单及支持的功能。如果您所用计划中的供应商应用不支持自定义连接器,请改用 admin API key 配合桌面客户端或命令行客户端。
故障排查
| 症状 | 原因 | 解决办法 |
|---|---|---|
| 同意屏幕显示 "Wrong browser" | 请求是在与您登录的浏览器不同的浏览器中发起的 | 在同一浏览器中从 AI 应用重新开始连接。 |
| 同意屏幕显示请求已过期或缺失 | 已过去超过 10 分钟,或者链接被打开了两次 | 从 AI 应用重新开始连接。 |
| "Unknown client" 或 "redirect address does not match" 页面 | 应用注册已过期,或者它使用了未注册的重定向地址 | 在应用中移除连接器并重新添加。 |
invalid_target | 发送的 resource 不是此面板的 /mcp/admin URL | 使用 Connect an AI 选项卡上显示的准确 URL。 |
invalid_request 关于 PKCE | 客户端未发送 code_challenge_method=S256 | 使用支持带 PKCE 的 OAuth 2.1 的客户端。 |
应用已连接但调用返回 insufficient_scope | 您未勾选该范围 | 吊销连接并在勾选该范围后重新连接。 |
| 应用无法访问该 URL | DNS、TLS 或反向代理阻止了 /mcp/admin、/oauth-admin/ 或 /.well-known/ | 检查代理规则。 |