Node VPN dan proksi IPv6
Di admin: Infrastructure › VPN & Proxy nodes › Agents & external nodes (
/agents), VPN IP pools (/vpn/pool), IPv6 Proxy nodes (/vpn/proxy6/nodes). Layanan itu sendiri berada di bawah Services › VPN dan Services › IPv6 Proxy. Kedua modul diaktifkan di System › Admin › License & updates.
Fungsi
NexCMP menjual akses VPN dan proksi yang keluar dari alamat IP milik Anda, pada server yang Andaoperasikan. Terdapat dua jenis node:
- Node VPN. Program Go kecil,
cmp-agent, berjalan di host Linux Anda. Program ini mendeteksi alamat IPv4 publik pada host, membuka pendengar SOCKS5, HTTP, dan UDP pada setiap alamat yang dijual, serta mengirimkan lalu lintas keluar dari IP yang sama tempat pelanggan terhubung (keluar IP yang sama). Layanan ini melaporkan status ke panel setiap beberapa detik. - Node proksi IPv6. Layanan proksi yang memberi pelanggan alamat dari prefiks IPv6 yang Anda rutingkan ke host. Panel menginstalnya untuk Anda melalui SSH.
Gunakan node ini untuk menjual kembali alamat IP bersih di negara tempat Anda memiliki server.
Persyaratan
Node VPN
| Item | Persyaratan |
|---|---|
| Sistem operasi | Distribusi Linux dengan systemd dan kernel versi 4.15 atau yang lebih baru (dukungan free-bind IPv6). Biner agen yang disertakan hanya untuk x86_64 (amd64). |
| Hak akses | root, untuk instalasi. Layanan ini hanya mempertahankan CAP_NET_ADMIN, CAP_NET_RAW, dan CAP_DAC_READ_SEARCH. |
| Peralatan | curl atau wget, dan sha256sum (pemasang menolak untuk melanjutkan tanpa memeriksa file tersebut). |
| Alamat publik | Alamat IPv4 publik yang ditetapkan pada antarmuka host (masing-masing satu /32), atau prefiks yang dirutekan ke host yang Anda tambahkan sebagai subnet tambahan (IPv4 /16 hingga /32, IPv6 /48 hingga /128). Rentang privat, CGNAT, dan dokumentasi diabaikan. |
| Jaringan, masuk | Pelanggan terhubung ke setiap IP publik yang dijual pada port 65001-65535 (TCP untuk SOCKS5 dan HTTP, UDP untuk asosiasi UDP). Setiap endpoint menggunakan serangkaian tiga port berurutan. |
| Jaringan, keluar | HTTPS (443) ke domain panel Anda. Agen ini juga memeriksa negaranya sendiri di ip-api.com (HTTP) dan ipinfo.io (HTTPS), dengan batas waktu 3.5 detik. |
| Koneksi outbound ke port 25 selalu diblokir; tidak ada pengaturan untuk membukanya. | |
| Docker, VPN, dan antarmuka virtual | Antarmuka bernama docker*, veth*, br-*, cni*, flannel*, virbr*, cali*, tun*, tap*, wg*, dan tailscale* tidak menyumbangkan alamat. |
| Bergantung pada | Modul VPN, zona (dibuat secara otomatis dari negara host), dan panel NexCMP yang dapat dijangkau melalui HTTPS. |
Node proxy IPv6
| Item | Persyaratan |
|---|---|
| Sistem operasi | Linux dengan systemd pada x86_64. Perintah systemctl, nft, ip, ss, sysctl, dan useradd harus ada; jika tidak, penginstalan akan berhenti dan menyebutkan perintah yang hilang. |
| Akses untuk penginstalan | Alamat IPv4 publik (alamat privat, loopback, dan CGNAT ditolak), port SSH, akun dengan hak akses root atau sudo serta kata sandi-nya. Kata sandi hanya digunakan untuk penginstalan dan tidak disimpan. |
| Port kosong | 80, 443, dan setiap port di atas 60000 harus kosong. Pemasang tidak pernah menghentikan atau mengubah layanan yang sudah berjalan; pemasang melaporkan port yang sibuk dan berhenti. |
| IPv6 | Prefiks publik antara /32 dan /64 di dalam 2000::/3 yang dapat digunakan host sebagai sumber untuk lalu lintas keluar, yang dikirimkan baik dirutekan ke host maupun on-link dengan proksi NDP (lihat di bawah). |
| Jaringan | Pelanggan terhubung ke IPv4 node pada port 80 (HTTP proxy), port 443 (SOCKS5), dan port 60001-65535 (satu port per IP statis). Node tidak memiliki sertifikat, sehingga tidak ada HTTPS proxy. Lalu lintas hanya keluar melalui IPv6, dan hanya ke tujuan yang memiliki alamat IPv6. Node mengambil konfigurasinya dari panel melalui HTTPS. |
| Perangkat lunak node di server panel | Daemon node dan skrip jaringannya disertakan dalam paket rilis NexCMP. Panel menyalinnya dari folder instalasinya (/opt/nexcmp/releases/<version>/bin, atau /opt/nexcmp/bin pada build kustom) ke setiap node selama instalasi. Server panel juga memerlukan sshpass dan klien SSH; installer menambahkan sshpass, dan pada server yang diinstal sebelum 1.4.2 Anda menambahkannya dengan sudo apt-get install -y sshpass. |
| Bergantung pada | Modul IPv6 Proxy, serta URL panel yang dihubungi kembali oleh node (IPv6 Proxy › Settings › Panel URL for nodes, default https://<your license domain>). |
Siapkan infrastruktur
Node VPN
Sediakan host dengan Linux yang didukung dan alamat IPv4 publik yang ingin Anda jual, yang dikonfigurasikan pada antarmuka jaringan atau dirutekan ke host.
Jika Anda menjual blok routed, rencanakan untuk memasukkannya sebagai Extra subnet saat Anda menambahkan node. Agent memasang rute
local <block> dev loagar host menerima lalu lintas untuk setiap alamat di dalam blok, lalu melaporkan alamat yang ditemukannya. Agent juga membaca tabel perutean asli host dan tidak pernah menjual atau mengambil alamat gateway: jika blok tersebut berisi next-hop dari salah satu rute host (misalnya alamat router dari blok on-link), agent hanya memasang rutelocaluntuk bagian blok di sekitarnya, melaporkan gateway ke panel, dan panel menjaga alamat tersebut tetap di luar pool serta di luar setiap alokasi. Agent akan menghapus rute yang dipasangnya saat extra subnet berubah atau agent berhenti.Buka firewall. Izinkan TCP dan UDP masuk 65001-65535 pada alamat publik, dan HTTPS keluar ke panel.
Opsional: penghitung byte per IP. Akuntansi Conntrack (
net.netfilter.nf_conntrack_acct = 1) memungkinkan peran pemantauan menghitung byte per IP. Panel dapat mengaktifkannya dengan mengirimkan perintahacctke agen, yang juga menulis/etc/sysctl.d/99-cmp-agent.conf. Peran VPN itu sendiri tidak memerlukannya.Periksa panel dari node:
bashcurl -fsS -o /dev/null -w '%{http_code}\n' https://cloud.example.com/install.sh
Node proxy IPv6
Prefiks IPv6 mencapai node melalui salah satu dari dua cara. Pemasang menguji keduanya dengan koneksi keluar nyata dan mempertahankan yang berfungsi.
| Jenis | Artinya | Yang Anda konfigurasikan |
|---|---|---|
| Dirutekan | Upstream Anda merutekan prefiks (misalnya /48 atau /56) ke alamat node itu sendiri. Paket keluar dapat menggunakan alamat apa pun dalam prefiks sebagai sumbernya dan balasan akan kembali ke node. | Minta prefiks terutekan kepada penyedia Anda yang next hop-nya adalah node tersebut. Tidak ada lagi yang perlu diatur di node: layanan proksi menggunakan soket transparan, tabel policy-routing tetap, dan nft. |
| On-link | /64 berada di LAN yang sama dengan node. Balasan hanya berfungsi jika node merespons neighbour discovery untuk setiap alamat yang digunakan (NDP proxy). | Layanan ini menetapkan, khusus pada antarmuka tersebut, net.ipv6.conf.<if>.accept_ra=2, forwarding=1, dan proxy_ndp=1, mengingat nilai lama, memulihkannya saat berhenti, dan memblokir penerusan alamat pool agar node tidak bertindak sebagai router untuk pool tersebut. |
Cara kerja pemeriksaan: node mencoba koneksi TCP ke alamat IPv6 publik (port 443) dari alamat acak prefiks kandidat, dalam waktu 6 detik. Kandidat adalah alamat global pada antarmuka dengan prefiks /64 atau lebih pendek, ditambah rute jenis local, unreachable, atau blackhole antara /16 dan /64. Prefiks yang lebih pendek dari /64 diterima sebagai routed jika /64 acak di dalamnya berfungsi.
Jangan gunakan prefiks yang sama dua kali
Prefiks tidak boleh tumpang tindih dengan prefiks node lain, dan tidak boleh lebih luas dari prefiks yang sudah menjadi bagian dari pool IPv6 milik panel. Sebuah /64 di dalam pool panel diizinkan. Tumpang tindih dilaporkan sebagai "assign range … (node …)" pada hasil instalasi, dan prefiks tersebut akan dilewati.
Batasan yang diterapkan node secara otomatis: pelanggan tidak dapat mengirim email (port 25, 465, 587, 2525) dari alamat pool, dan lalu lintas IPv4 milik daemon dibatasi hanya untuk balasan serta komunikasi ke panel dan DNS.
Hubungkan di NexCMP
Node VPN
Pada System › Admin › License & updates, aktifkan VPN. Lihat Modules.
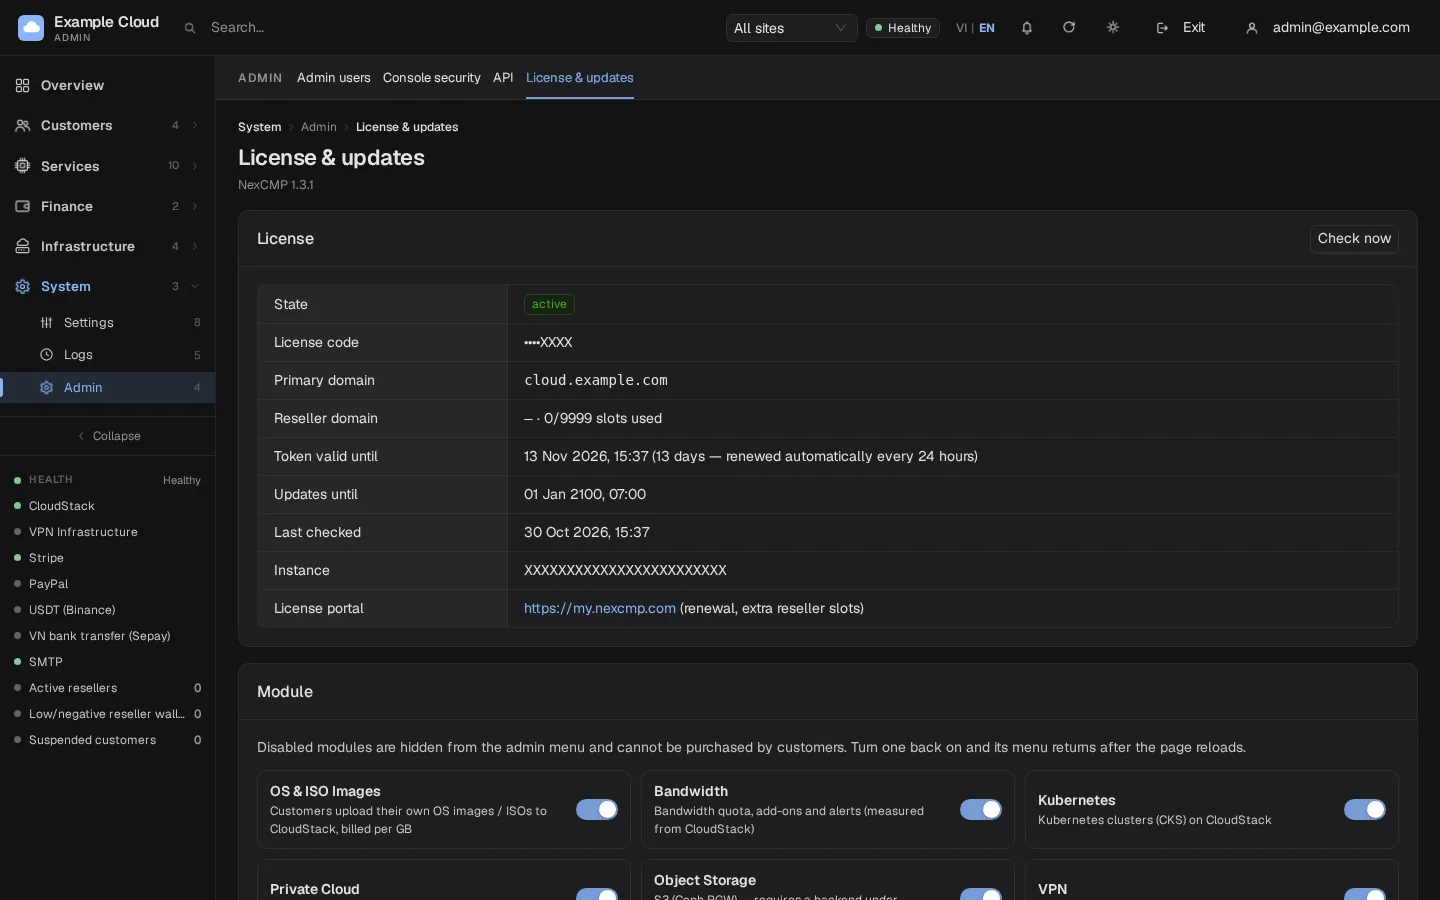
Buka Infrastructure › VPN & Proxy nodes › Agents & external nodes. Anda memiliki dua cara untuk menambahkan node.
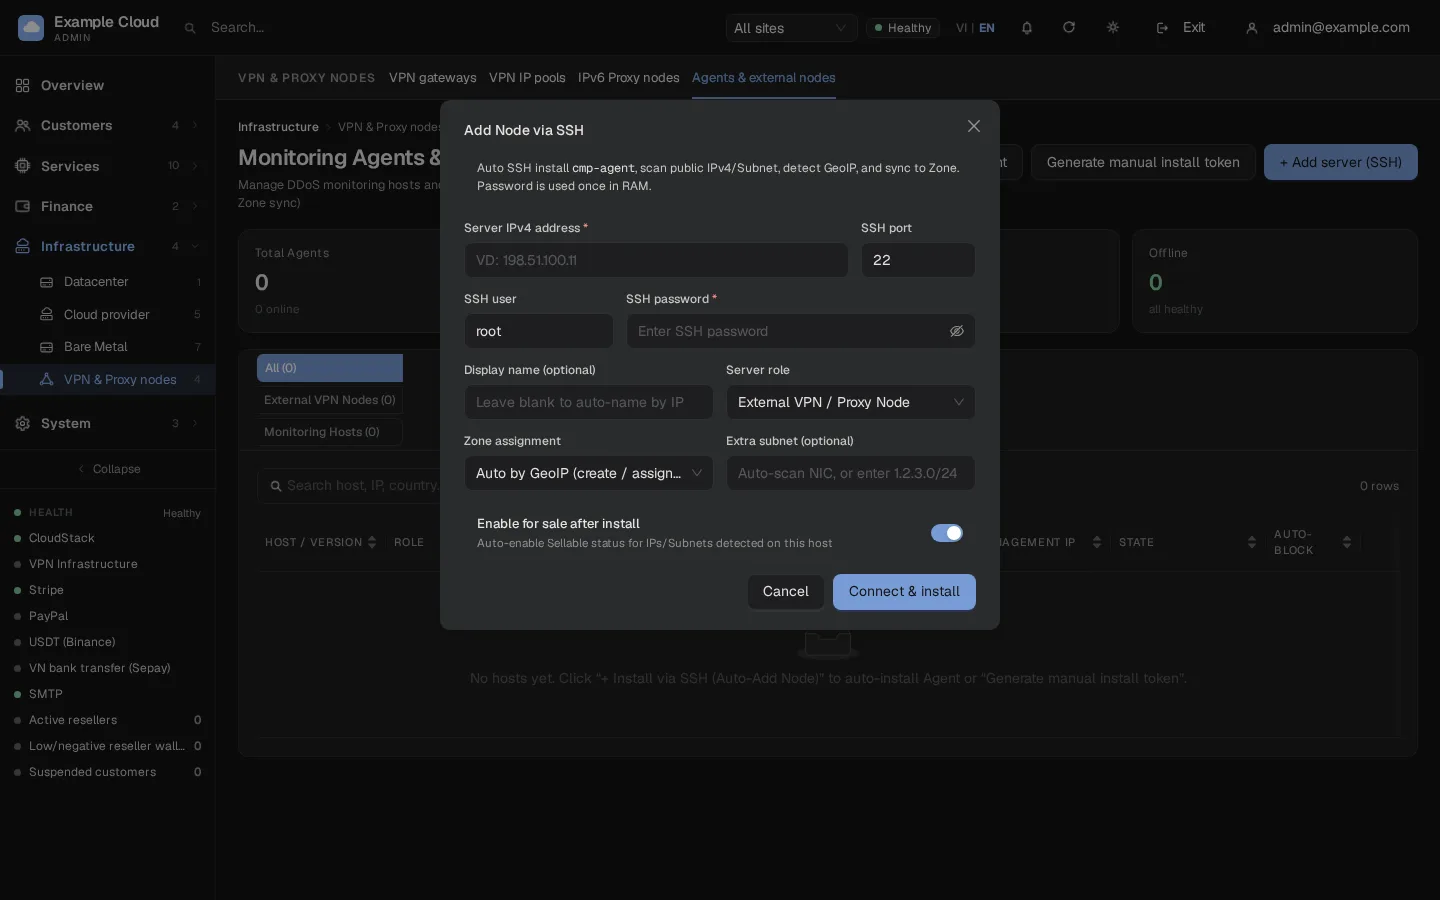
a. Install over SSH. Klik + Add server (SSH) dan isi:
Kolom Contoh nilai Server IPv4 address 192.0.2.50SSH port 22SSH user rootSSH password XXXXDisplay name node-ny-1(kosong: dinamai berdasarkan IP)Server role External VPN / Proxy Node Zone assignment Auto by GeoIP (create / assign Zone), atau zona yang sudah ada Extra subnet (optional) kosongkan untuk memindai antarmuka secara otomatis, atau blok yang dirutekan seperti 203.0.113.0/24Aktifkan untuk dijual setelah instalasi on untuk menandai setiap alamat yang terdeteksi dapat dijual Klik Connect & install. Panel akan terhubung melalui SSH, menjalankan penginstal satu baris pada node dengan tiket sekali pakai, lalu menampilkan nama node, lokasi GeoIP, serta rentang yang terdeteksi.
b. Instal secara manual. Klik Generate manual install token. Perintah hanya muncul sekali; salin dan jalankan pada node:
bashcurl -fsSL https://cloud.example.com/install.sh | sudo sh -s -- --token XXXX --name node-ny-1Instalasi via token hanya mendaftarkan mesin untuk pemantauan: demi keamanan, panel tidak mengizinkan mesin yang memegang token bersama untuk memberikan peran VPN kepada dirinya sendiri (menambahkan
--roles vpnke perintah tidak berpengaruh). Setelah mesin muncul di daftar, buka mesin tersebut dan tambahkan sendiri peran VPN. Menginstal melalui SSH (opsi a) memberikan peran VPN kepada node sejak awal. Token baru membatalkan token lama; host yang sudah terdaftar tetap berfungsi karena menggunakan kuncinya sendiri.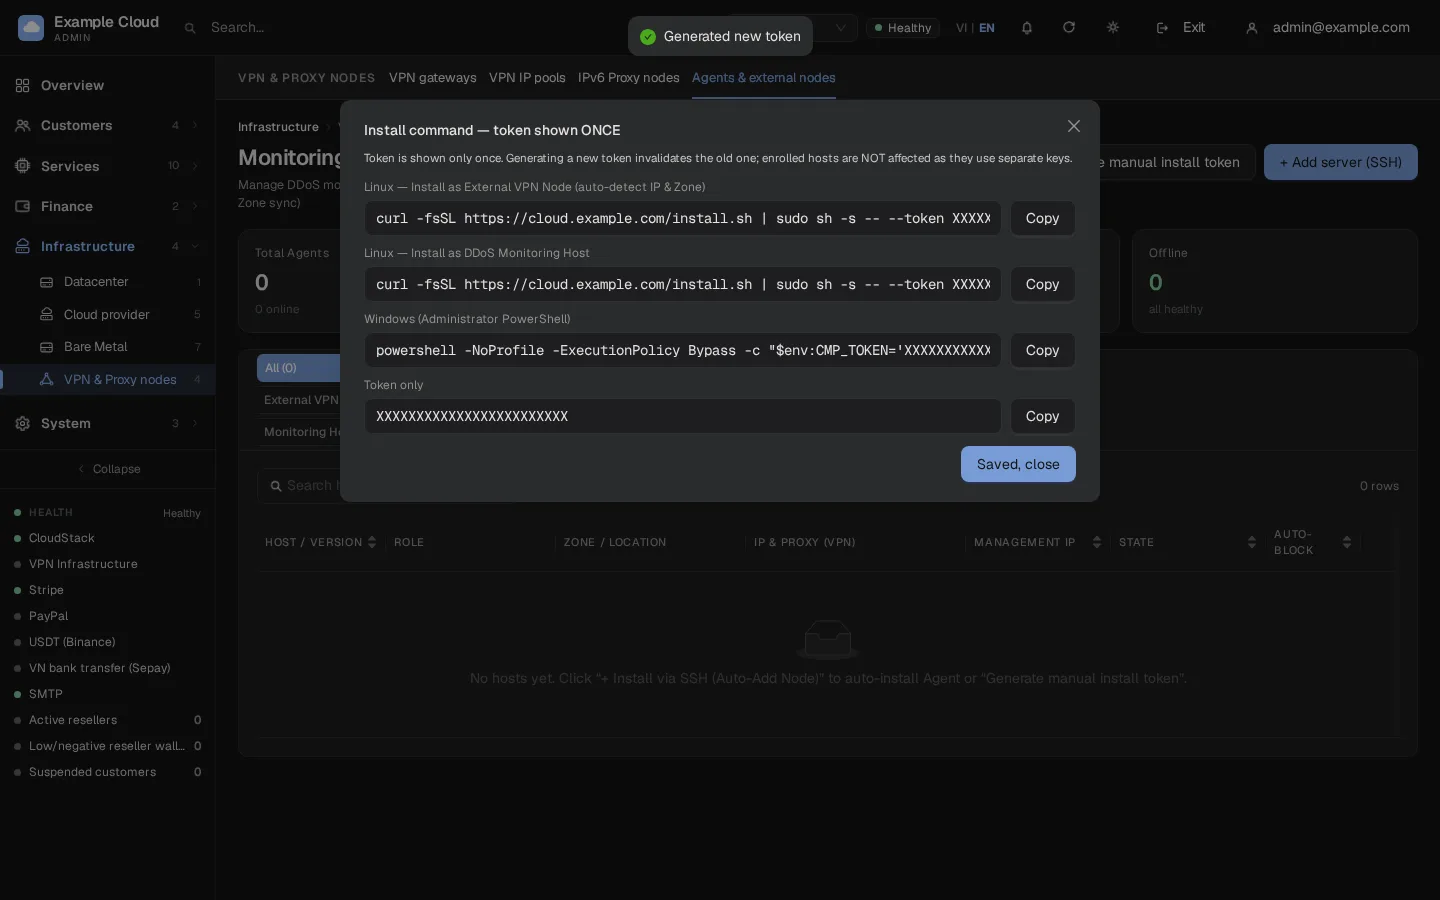
Yang dilakukan penginstal: mengunduh
cmp-agent-linux-amd64dari panel Anda, memverifikasi SHA-256-nya, memasangnya ke/usr/local/bin/cmp-agent, mendaftar dengan token tersebut, menulis/etc/cmp-agent/agent.json, lalu memulai layanan systemdcmp-agent. Untuk menghapusnya:curl -fsSL https://cloud.example.com/install.sh | sudo sh -s -- --uninstall.Setelah heartbeat pertama, node akan muncul di daftar. Negaranya terdeteksi oleh GeoIP (pencarian node itu sendiri terlebih dahulu, kemudian basis data panel); sebuah zona untuk negara tersebut akan dibuat dan disetel publik jika belum ada, dan alamat yang ditemukan di host akan menjadi rentang pool.
Buka Infrastructure › VPN & Proxy nodes › VPN IP pools untuk melihat rentang, zona, serta nodenya, dan untuk mengubah zona, node, atau tombol Sellable dari setiap rentang. Enable range memungkinkan pesanan baru menggunakan IP yang tersedia; Disable range hanya menghentikan alokasi baru, IP yang sedang disewa tetap berjalan.
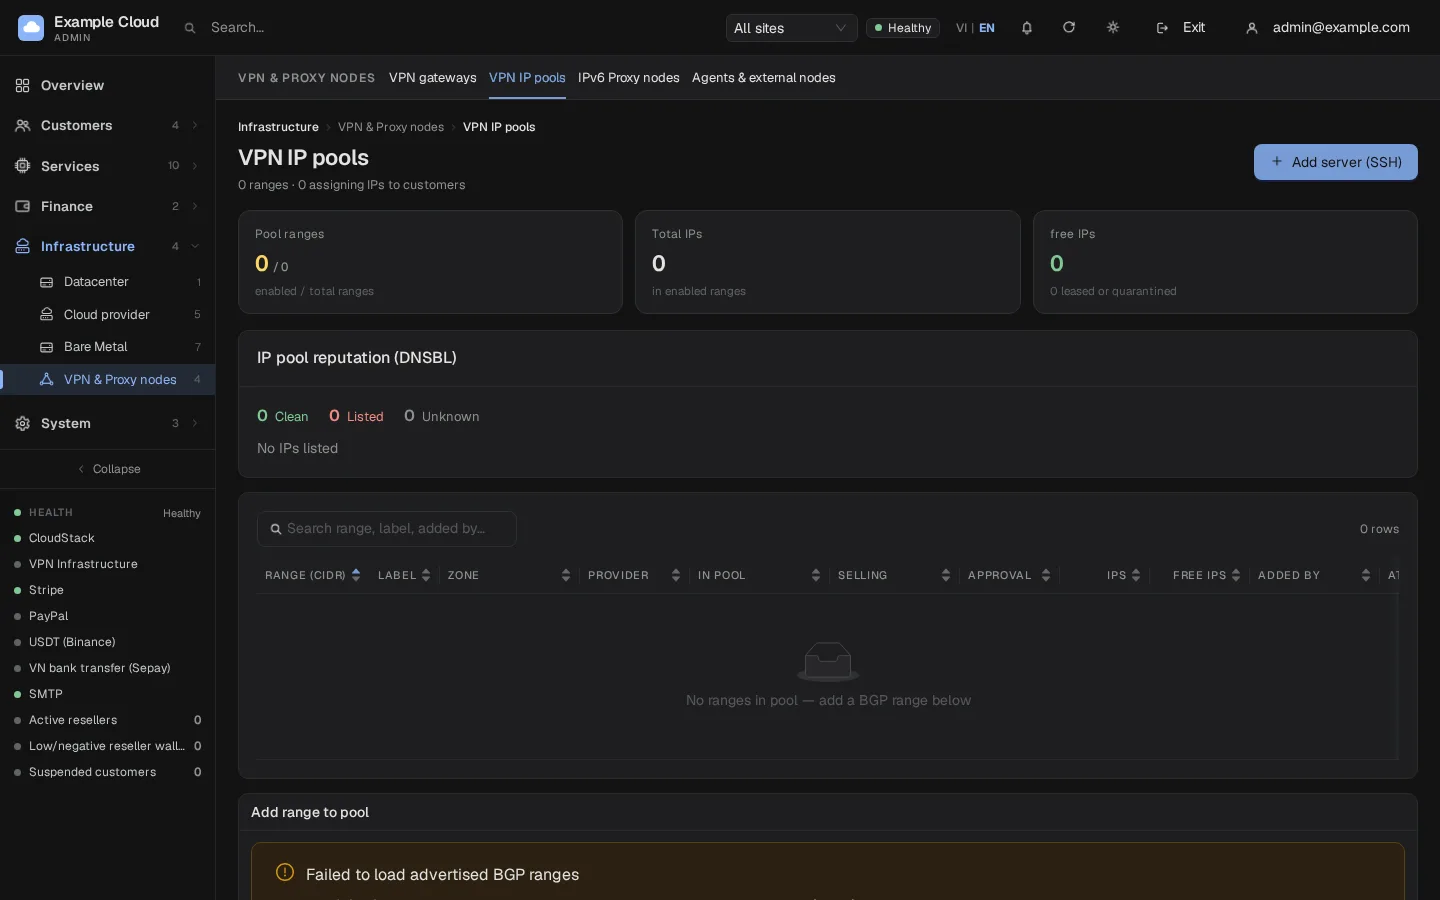
Buka Services › VPN, atur daftar harga, dan aktifkan penjualan. Sakelar Sell VPN pada Subscriptions merupakan sakelar yang sama dengan modul VPN di License & updates.
Opsional: ubah nama layanan. Di Settings › Branding, VPN service display name mengubah penamaan layanan VPN pada menu pelanggan, halaman pemesanan, halaman detail, dan daftar deploy (misalnya
IPv4 Proxy,Datacenter Proxy, atauStatic Residential Proxy; hingga 40 karakter, jika kosong akan tetapVPN). Ini hanya mengubah label: rute, data, dan API tidak berubah.
Node proxy IPv6
Pada System › Admin › License & updates, aktifkan IPv6 Proxy.
Buka Infrastructure › VPN & Proxy nodes › IPv6 Proxy nodes dan klik Add node (SSH). Masukkan alamat IPv4, port SSH, user, password node, nama opsional, dan Reason (akan dicatat di log audit), lalu klik Install.
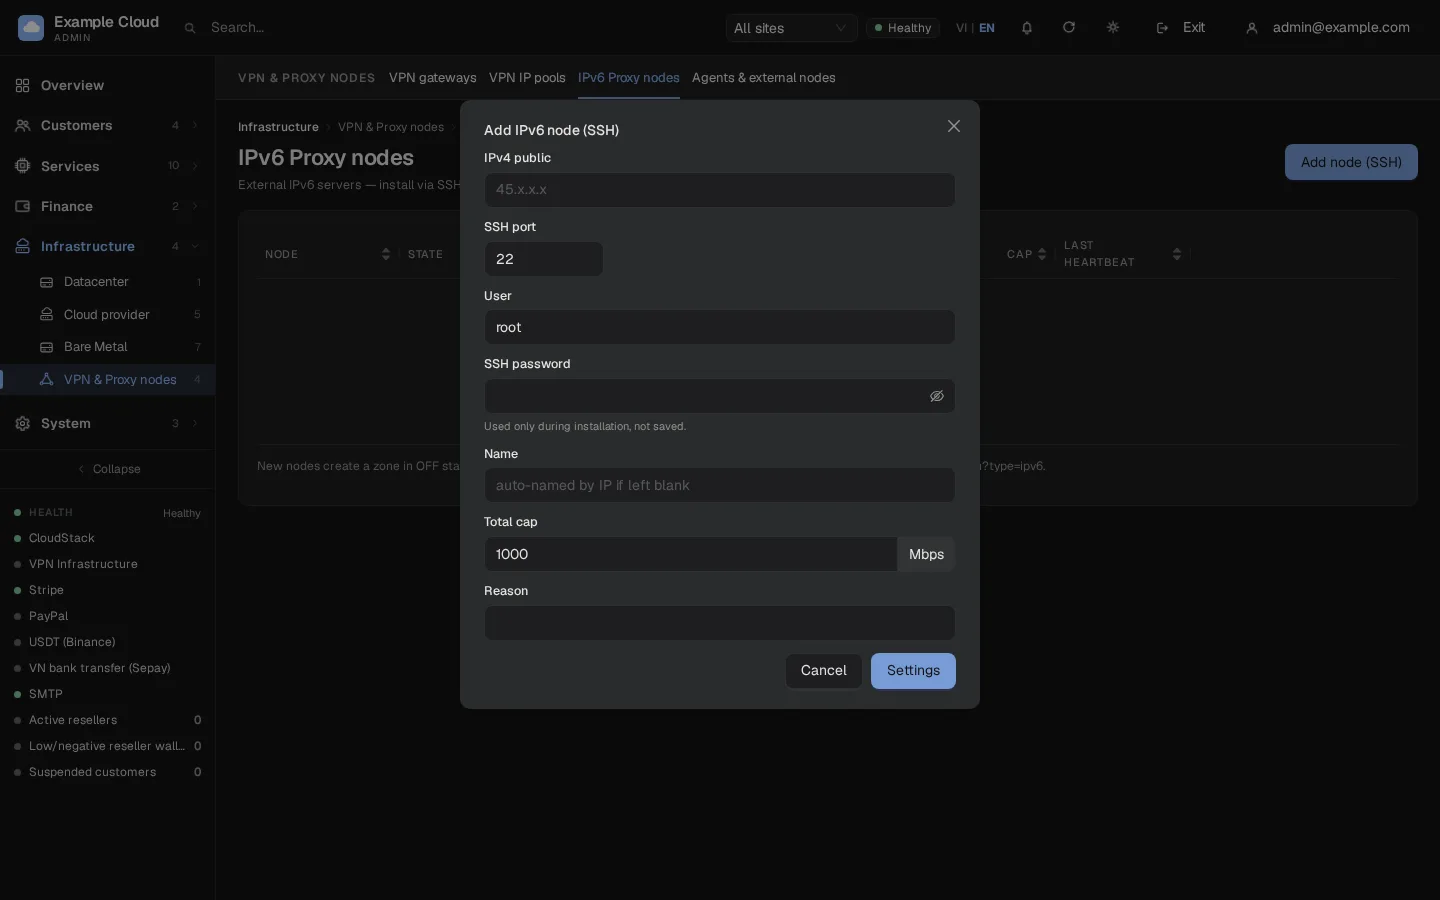
Panel kemudian secara berurutan: memeriksa mesin dan port, menyalin daemon, skrip jaringan, unit layanan, dan file lingkungan khusus node (token node dan kunci penandatanganan kata sandi), menjalankan probe untuk prefiks yang dapat digunakan, mencatat prefiks di dalam pool, memulai layanan, dan menunggu hingga 90 detik untuk laporan pertama. Install log menampilkan setiap langkah.
Node baru membuat zona dalam status off (dari GeoIP IPv4 node tersebut). Aktifkan zona di bawah Infrastructure › Datacenter › Zone agar pelanggan dapat memilihnya.
Atur total Mbps cap per node (10 hingga 100000 per arah). Di bawah Services › IPv6 Proxy, atur daftar harga dan aktifkan penjualan.
Periksa IPv6 Proxy › Settings › Panel URL for nodes. Node memanggil alamat ini (
https://host, tanpa path) untuk mengambil konfigurasinya dan mengirim laporan. Jika kosong, berartihttps://<your license domain>. Alamat tersebut harus berupa host yang mengarah langsung ke panel, sehingga IPv4 milik node itu sendiri mencapainya tanpa perubahan.
Jadwal rotasi
Pelanggan dapat mengatur interval rotasi otomatis dari 30 hingga 600 detik. Di NexCMP, panel menjalankan jadwal tersebut (serta pembersihan log koneksi setiap jam); node mengambil alamat baru dalam waktu sekitar 5 detik.
Cara kerja pelaporan node
Node VPN (cmp-agent) | Node proxy IPv6 | |
|---|---|---|
| Pendaftaran | Tiket atau token satu kali melalui HTTPS, kemudian kuncinya sendiri | Instalasi SSH satu kali, lalu token node |
| Detak jantung | Setiap 5 detik (10 detik untuk agen khusus pemantau); panel dapat mengatur dari 3 hingga 300 detik. Setelah kegagalan, jeda ditingkatkan bertahap sebesar 5 detik hingga 60 detik | Node mengirimkan laporan setiap sekitar 60 detik dan menarik konfigurasi |
| Ditampilkan sebagai online | Detak jantung dalam 60 detik terakhir | alive dalam 120 detik terakhir, jika tidak maka missed heartbeat |
| Perubahan konfigurasi | Diterapkan pada detak jantung berikutnya | Diterapkan dalam waktu sekitar 5 detik |
| Pembaruan | Panel dapat mengirim perintah upgrade dengan versi, URL, dan SHA-256 yang baru | Instal ulang dari baris node |
Kuota data pada node VPN
Mulai NexCMP 1.5.1, agent node VPN mengirimkan lalu lintas yang dibawanya pada setiap heartbeat, dan panel menambahkannya ke penggunaan paket untuk periode berjalan. Angka yang sama ditampilkan kepada pelanggan (tab Overview dan Bandwidth) serta kepada Anda (VPN › Subscriptions, kolom Used, dan baris node).
- Pemutusan. Ketika suatu paket telah menghabiskan kuota GB-nya untuk periode tersebut, panel berhenti mengirimkan endpoint paket tersebut ke agent, sehingga koneksi baru ditolak dan koneksi yang sedang terbuka ditutup. Pemutusan terjadi dalam satu heartbeat, sehingga paket dapat berjalan sedikit melampaui batasnya. Paket dengan tier Unlimited tidak pernah diputus.
- Dibuka kembali. Paket akan dilayani kembali dalam satu heartbeat setelah pelanggan membeli lebih banyak bandwidth atau saat periode berikutnya dimulai.
- Not measured. Node yang agent-nya belum mengirimkan penggunaan (misalnya agent versi lama) ditampilkan sebagai Not measured, dan paketnya tidak pernah diputus karena kuota GB.
- Perbarui agen. Gunakan agen 1.5.1 pada node. Agen versi lama masih tetap dihitung, tetapi dapat kehilangan byte dari heartbeat yang gagal, endpoint yang dihentikan, atau restart, serta tidak menutup koneksi terbuka saat paket diputus. Perbarui dari baris node (Reinstall) atau dengan perintah
upgrade. - Penghitungan dilakukan terhadap payload yang melewati proxy, sehingga nilainya sedikit lebih rendah (sekitar 1 %) daripada byte di jaringan.
Add-on VPN yang dihentikan
High IP Reputation, High Concurrency, dan High Priority Network tidak lagi ditawarkan pada pesanan baru. Langganan yang sudah ada mempertahankan pilihan add-on mereka, tetapi biaya add-on yang dihentikan dihapus dari jumlah pembaruan mereka. Tidak ada pengembalian dana untuk periode yang telah dibayar. Penyesuaian menggunakan harga katalog add-on saat ini; jika Anda mengubah harga tersebut atau menghapus add-on, tinjau jumlah pembaruan langganan sebelum pembaruan berikutnya.
Verifikasi
Baris node berstatus online. Untuk node VPN, Agents & external nodes menampilkan zona, negara, peran, dan rentang yang terdeteksi.
VPN IP pools mencantumkan rentang dengan IP kosong; halaman detail zona menampilkan infrastruktur VPN.
Pesan paket VPN atau proxy uji coba. Pelanggan akan mendapatkan endpoint
ip:port, nama pengguna, dan kata sandi; sambungkan melaluinya dan periksa bahwa IP publik yang terlihat adalah IP node tersebut (misalnyacurl --proxy socks5h://USER:XXXX@IP:PORT https://ifconfig.me).Pada node IPv6, jalankan perintah ini di host:
bashsystemctl is-active <node service> nft list tables | grep proxy6 ss -ltn | grep -E ':(80|443|6[0-9]{4})\b'
Batasan dan catatan
- Host Windows dapat menjalankan agen pemantau tetapi tidak peran VPN.
- Kuota data (GB per periode) untuk paket VPN: mulai dari NexCMP 1.5.1, panel menjumlahkan lalu lintas yang dilaporkan oleh agen node VPN dan memutus proxy paket saat kuota GB periode tersebut habis (lihat "Kuota data pada node VPN" di bawah). Paket IPv6 Proxy tidak memiliki kuota GB; paket ini membatasi kecepatan dalam Mbps per paket.
- Alamat IPv4 pada paket VPN tidak dirotasi. Pelanggan melaporkan IP yang masuk blacklist; Anda atau reseller menyetujui penggantian dari zona yang sama. Hanya IPv6 Proxy yang dirotasi.
- Sebanyak-banyaknya 64 rentang dilaporkan per detak jantung.
- Satu set endpoint VPN menggunakan tiga port per IP yang dijual. Dengan port 65001-65535, setiap IP melayani sejumlah endpoint terbatas (178 set port); panel akan melewati set yang sebelumnya pernah digunakan.
- Penghapusan node proxy IPv6 hanya diizinkan jika tidak ada paket yang memegang IP di atasnya. Tindakan ini menghapus rentang dan token node tersebut; perangkat lunak pada host tidak dihapus.
- Menjual kembali rentang yang juga digunakan oleh VM Anda sendiri adalah mungkin: VPN hanya menggunakan port 65001-65535, sehingga rentang IP tersebut dibagi dengan layanan lain.
Pemecahan Masalah
| Gejala | Penyebab | Solusi |
|---|---|---|
| "pendaftaran gagal (token tidak valid atau server tidak dapat dijangkau)" | Token salah atau sudah digunakan, atau panel tidak dapat dijangkau | Buat token baru, atau coba lagi penginstalan SSH. |
| "ketidakcocokan tanda tangan file - STOP" | Agen yang diunduh berbeda dari SHA-256 yang dipublikasikan | Periksa folder /dl/ pada panel dan pastikan tidak ada yang menulis ulang unduhan di tengah jalan. |
| "penginstal ini hanya untuk Linux" / "arsitektur … belum didukung" | Windows, atau arsitektur selain x86_64 (rilis ini hanya menyertakan agen untuk x86_64) | Gunakan host Linux x86_64. |
| Node tidak pernah muncul | Node tidak dapat menjangkau panel melalui HTTPS | Uji curl https://<domain>/install.sh dari node; periksa DNS dan firewall. |
| Node muncul dengan negara yang salah | Pencarian negara gagal, sehingga basis data alamat panel digunakan | Izinkan akses keluar ke ip-api.com dan ipinfo.io, atau pilih zona secara eksplisit di formulir SSH. |
| Tidak ada rentang yang terdeteksi | Tidak ada IPv4 publik pada antarmuka non-virtual | Tambahkan alamat publik, atau masukkan blok yang dirutekan sebagai Extra subnet. |
| VPN berfungsi, lalu lintas keluar dari IP lain | IP yang dijual tidak ditetapkan atau dirutekan ke host | Pastikan IP berada di antarmuka atau dicakup oleh local … dev lo. |
| "server panel tidak memiliki sshpass" | Host panel tidak dapat login ke node dengan kata sandi | Jalankan sudo apt-get install -y sshpass openssh-client pada server panel, lalu instal kembali node tersebut. |
| "not found in the installed package" saat menginstal node IPv6 | Versi panel lebih lama dari 1.4.2, atau custom build tanpa file node | Perbarui NexCMP ke 1.4.2 atau lebih baru; untuk custom build gunakan build.sh, yang sekarang menyertakan brandy-proxy6d dan brandy-proxy6-net. |
| "SSH: …" pada awal penginstalan IPv6, atau "SSH to internal/loopback addresses is not allowed" | Port, pengguna, atau kata sandi salah, SSH diblokir, atau alamat bersifat privat | Gunakan IPv4 publik node dan periksa akses secara manual dengan ssh -p PORT USER@IP. |
| "arsitektur … tidak didukung (hanya x86_64)" | Node bukan x86_64 | Gunakan host x86_64. |
| "node tidak memiliki perintah: …" | nft, ip, ss, sysctl, systemctl, atau useradd tidak terinstal | Instal paket tersebut, lalu jalankan kembali penginstalan. |
| "port sedang digunakan oleh layanan lain pada node: … — 80, 443, 60001-65535 harus bebas" | Port 80, 443, atau port di atas 60000 sedang sibuk | Pindahkan layanan lain; penginstal tidak menghentikannya. |
| "tidak ada prefiks IPv6 dengan akses Internet yang ditemukan dari node (pemeriksaan egress nyata gagal)" | Tidak ada prefiks terutekan, proxy NDP tidak memungkinkan, atau tidak ada IPv6 keluar | Periksa apakah prefiks dirutekan ke node, antarmuka memiliki konektivitas IPv6, dan tidak ada yang memfilter lalu lintas keluar. |
| "semua rentang yang terdeteksi sudah menjadi milik node lain" | Prefiks sudah digunakan oleh node lain | Hapus dari node lain atau pilih prefiks lain. |
| Penginstalan diakhiri dengan "no initial report received from node" | Layanan dimulai tetapi tidak mencapai panel dalam 90 detik | Periksa URL panel yang diberikan ke node dan jalur HTTPS node ke sana; lihat Install log. |
| Baris node menunjukkan missed heartbeat | Tidak ada laporan selama 120 detik | Periksa layanan pada node, jamnya, dan jalurnya ke panel. |
| Pelanggan tidak melihat lokasi IPv6 | Zona nonaktif | Aktifkan zona di bawah Zone. |