Instalar o NexCMP
O instalador é um script único fornecido pelo seu servidor de licenças. Ele verifica a máquina, ativa sua licença, baixa e verifica o programa, instala os serviços e (opcionalmente) configura o nginx com um certificado Let's Encrypt.
Antes de começar
- Um servidor que atenda aos requisitos e acesso root.
- Sua chave de licença e domínio principal obtidos na sua página de licença — consulte License and purchase.
- Um registro DNS para o domínio — consulte DNS and Cloudflare. Você também pode instalar primeiro e corrigir o DNS mais tarde; o instalador informa o que está faltando e pode simplesmente ser executado novamente.
Instalação
- Faça login no servidor e torne-se root (ou adicione
sudono início). - Execute o comando da sua página de licença. Ele se parece com isto:
bash
curl -fsSL https://nexcmp.com/install.sh | sudo bash -s -- \
  --license NXC-XXXXX-XXXXX-XXXXX-XXXXX \
  --domain cloud.example.com \
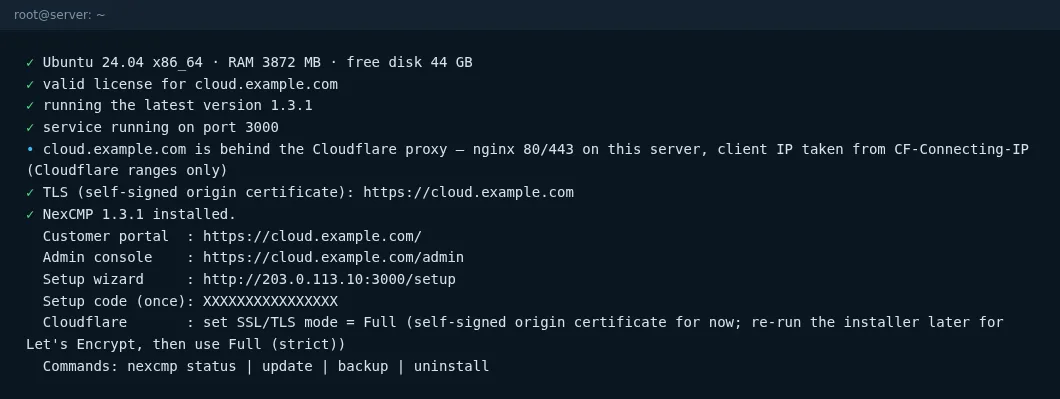
--email admin@example.com- Aguarde as marcas de seleção. Uma instalação limpa leva alguns minutos; a primeira inicialização cria o esquema do banco de dados e pode levar até um minuto em discos lentos.
- Leia o resumo no final. Ele exibe as URLs do portal e do admin, o código de configuração e a próxima etapa.
Parâmetros
| Parâmetro | Padrão | Significado |
|---|---|---|
--license KEY | obrigatório na primeira instalação | A chave de licença. |
--domain NAME | obrigatório na primeira instalação | Domínio principal. Deve corresponder à licença. https:// e caminhos finais são removidos. |
--email ADDRESS | nenhum | E-mail de contato para avisos de expiração do Let's Encrypt. Sem ele, o certificado é registrado sem e-mail. |
--port N | 3000 | Porta local do painel (1–65535). |
--no-nginx | desativado | Não instala nem configura o nginx / TLS. Use isto quando executar seu próprio proxy reverso ou quiser avaliar o NexCMP primeiro. |
--behind-cloudflare | detectado automaticamente | Força o modo "o domínio é feito por proxy através do Cloudflare". Normalmente detectado a partir do DNS. |
--channel NAME | stable | Canal de lançamento. |
Executar o instalador novamente sem parâmetros reutiliza os salvos (/etc/nexcmp/install.conf) e atualiza com segurança, mantendo dados, configuração e contas. Isso é exatamente o que sudo nexcmp update faz.
O que o instalador faz
- Verifica a máquina — Ubuntu 22.04/24.04, x86_64, pelo menos 2 GB de RAM, 8 GB de disco livre.
- Instala os pacotes necessários (
curl,zstd,openssl,python3,openssh-client…). - Cria o usuário de serviço
nexcmpe os diretórios:/opt/nexcmp(programa, pertencente ao root, somente leitura para o serviço),/etc/nexcmp(configuração),/var/lib/nexcmp(dados),/var/log/nexcmp. - Ativa a licença para o domínio e armazena um ID de instância fixo para esta máquina.
- Baixa a versão mais recente a que você tem direito, em seguida verifica seu SHA-256 e sua assinatura Ed25519. Uma versão sem uma assinatura válida é recusada. Ele nunca faz o downgrade de uma versão mais nova em execução.
- Escreve a configuração e as unidades systemd (
nexcmp,nexcmp-vmd,nexcmp-update) e inicia os serviços; aguarda/healthzresponder. - Configura o nginx e o TLS (a menos que
--no-nginx): obtém um certificado Let's Encrypt com o certbot (desafio webroot) para o domínio e paraadmin.<domain>/partner.<domain>quando esses nomes também resolvem. Se o DNS ainda não apontar para este servidor (ou Cloudflare), ele pula esta etapa e avisa. - Exibe um resumo com URLs e, se nenhum administrador existir ainda, o código de configuração.
A porta do painel (3000)
- Durante a primeira instalação, o painel escuta em
0.0.0.0:3000para que você possa abrir o assistente de configuração emhttp://<server-IP>:3000/setup. - Assim que o assistente terminar e o TLS estiver ativo, o painel escuta apenas em
127.0.0.1; o nginx faz o proxy dehttps://<domain>para ele. - Para emergências (nginx quebrado, DNS incorreto), você pode abrir a porta por tempo limitado:
sudo nexcmp open-port 30(30 minutos, depois ela fecha sozinha) — ou usar um túnel SSH:ssh -L 3000:127.0.0.1:3000 <server>e navegar emhttp://127.0.0.1:3000/.
HTTP Simples
A porta 3000 usa HTTP simples. Use-a apenas para o assistente de configuração em uma rede confiável ou por meio de um túnel SSH. Não a deixe aberta.
Instalando sem um domínio público (laboratório ou teste)
Você pode instalar em uma máquina sem DNS ainda:
bash
curl -fsSL https://nexcmp.com/install.sh | sudo bash -s -- \
  --license NXC-XXXXX-XXXXX-XXXXX-XXXXX --domain lab.example.com --no-nginx
Em seguida, abra o assistente por meio de um túnel SSH (ssh -L 3000:127.0.0.1:3000 <server>, navegue em http://127.0.0.1:3000/setup). Execute o instalador novamente sem --no-nginx assim que o DNS existir.
Docker e Kubernetes
Não há imagem de contêiner publicada. O instalador (uma instalação nativa via systemd) é o método de instalação suportado.
Verificar
bash
sudo nexcmp statusVocê deve ver a versão, nexcmp: active, nexcmp-vmd: active, healthz: ok e — até que o assistente seja concluído — o código de configuração. Continue com o setup wizard.
Se algo falhar, consulte Installation errors.