Proxmox VE
प्रशासन में कहाँ: Infrastructure › Cloud provider › Providers (
/infra/providers), फिर Overview, Clusters, VMs, Servers और Credentials टैब के साथ प्रदाता पृष्ठ (/infra/providers/<id>)। प्लान Services › Virtual Machines › Plans & pricing (/vm/catalog) के तहत सेट किए जाते हैं।
यह क्या करता है
NexCMP CloudStack के साथ या उसके स्थान पर एक या अधिक Proxmox VE क्लस्टर पर चलने वाले वर्चुअल मशीन बेच सकता है। फुल क्लोन के साथ OS टेम्पलेट को क्लोन करके VM बनाया जाता है, फिर इसे cloud-init के माध्यम से कॉन्फ़िगर किया जाता है: आकार, आपके द्वारा परिभाषित पूल से IP पता, रूट पासवर्ड और SSH कुंजी। ग्राहकों को पोर्टल में पावर कंट्रोल, कंसोल, स्नैपशॉट, रीइंस्टॉल, पासवर्ड रीसेट और मेट्रिक्स मिलते हैं। वे कभी भी क्लस्टर, नोड या स्रोत का नाम नहीं देखते हैं।
इसका उपयोग तब करें जब आप पहले से Proxmox VE चलाते हैं, या VM का दूसरा, भिन्न मूल्य निर्धारण वाला पूल ऑफ़र करने के लिए।
आवश्यकताएं
| आइटम | आवश्यकता |
|---|---|
| Proxmox VE | PVE 9.x। एकीकरण को 9.2 पर सत्यापित किया गया था। इसके लिए import स्टोरेज सामग्री और import-from डिस्क विकल्प (PVE 8.2 या नया) की आवश्यकता होती है। |
| पैनल से नेटवर्क | क्लस्टर API के लिए HTTPS, https://<host or IP>:8006। कोई पथ, उपयोगकर्ता नाम या क्वेरी नहीं। पैनल और वर्कर दोनों कनेक्ट होते हैं; ब्राउज़र कंसोल को पैनल के माध्यम से प्रॉक्सी किया जाता है। |
| खाता | API टोकन और नीचे सूचीबद्ध विशेषाधिकारों के साथ एक कस्टम भूमिका वाला एक समर्पित PVE उपयोगकर्ता। कभी भी root@pam का उपयोग न करें। |
| Storage | VM डिस्क के लिए एक स्टोरेज जो क्लोन का समर्थन करता है (उदाहरण के लिए local-lvm)। अंतर्निहित टेम्पलेट बिल्डर के लिए, local नामक स्टोरेज जिसकी सामग्री प्रकार import और snippets हैं। |
| नेटवर्क | एक Linux ब्रिज (उदाहरण के लिए vmbr0) जो उस नेटवर्क तक पहुँचता है जहाँ ग्राहक IP रहते हैं। यदि आप VLAN टैग दर्ज करते हैं तो VLAN-aware ब्रिज का उपयोग करें। |
| IP | एक IPv4 ब्लॉक (/16 से /30) जिसे उस ब्रिज पर रूट किया गया है, एक गेटवे के साथ। NexCMP स्वयं पते असाइन करता है; Proxmox में कोई IP प्रबंधन नहीं है। |
| Templates | QEMU गेस्ट एजेंट के साथ, प्रत्येक OS के लिए एक क्लाउड-init टेम्पलेट VM, जिस भी नोड पर आप तैनात करते हैं। |
| ज़ोन | क्लस्टर को जोड़ने के लिए एक मौजूदा ज़ोन। Zones देखें। |
| इस पर निर्भर करता है | कुछ नहीं। |
बुनियादी ढांचा तैयार करें
किसी भी क्लस्टर नोड पर रूट के रूप में कमांड चलाएँ।
1. न्यूनतम-विशेषाधिकार भूमिका, उपयोगकर्ता और API टोकन बनाएँ
भूमिका बनाएँ। विशेषाधिकार सूची वही है जिसका NexCMP उपयोग करता है; इसमें ऐसा कुछ भी नहीं है जो उपयोगकर्ताओं, स्टोरेज परिभाषाओं या डेटासेंटर को संपादित करता है।
bashpveum role add NexCMP -privs "VM.Allocate VM.Clone VM.Config.CDROM VM.Config.CPU VM.Config.Cloudinit VM.Config.Disk VM.Config.HWType VM.Config.Memory VM.Config.Network VM.Config.Options VM.PowerMgmt VM.Audit VM.Console VM.Snapshot VM.Snapshot.Rollback VM.Backup VM.GuestAgent.Audit VM.GuestAgent.Unrestricted Datastore.Audit Datastore.AllocateSpace Datastore.AllocateTemplate Sys.Audit Sys.AccessNetwork SDN.Use SDN.Audit Pool.Audit Mapping.Audit Mapping.Use"क्लाउड-इमेज डाउनलोड के लिए
Sys.AccessNetworkआवश्यक है। PVE 9 में कोईVM.Monitorविशेषाधिकार नहीं है; इसे न जोड़ें।उपयोगकर्ता और एक टोकन बनाएँ।
--privsep 1का अर्थ है कि टोकन के अधिकार उपयोगकर्ता की और टोकन की स्वयं की अनुमतियों का इंटरसेक्शन हैं।bashpveum user add nexcmp@pve --comment "NexCMP" pveum user token add nexcmp@pve api --privsep 1यह कमांड टोकन secret को केवल एक बार प्रिंट करती है (एक UUID)। इसे अभी कॉपी करें। टोकन आईडी
nexcmp@pve!apiहै।यूज़र और टोकन दोनों को यह रोल दें। लोग अक्सर यही चरण भूल जाते हैं: प्रिविलेज सेपरेशन के साथ, यदि यूज़र के पास अनुमति नहीं है, तो केवल टोकन को
Datastore.Auditजैसी 403 त्रुटियां मिलती हैं।bashpveum acl modify / --roles NexCMP --users nexcmp@pve pveum acl modify / --roles NexCMP --tokens 'nexcmp@pve!api'पैनल सर्वर से इसका परीक्षण करें:
bashcurl -sk -H 'Authorization: PVEAPIToken=nexcmp@pve!api=<secret>' https://192.0.2.10:8006/api2/json/versionversionवाला JSON दस्तावेज़ यह दर्शाता है कि टोकन काम कर रहा है। (-kकेवल इस त्वरित जाँच के लिए है; NexCMP स्वयं सर्टिफिकेट को पिन करता है, नीचे देखें।)
2. ब्रिज और स्टोरेज की जाँच करें
bash
pvesm status          # storages, type, content and free space
ip -br link show type bridge- कस्टमर VMs को NexCMP में आपके द्वारा दर्ज किए गए ब्रिज पर
virtioनेटवर्क इंटरफेस मिलते हैं। यदि आप कोई VLAN सेट करते हैं, तो ब्रिज VLAN-अवेयर होना चाहिए। - कस्टमर VMs को नोड के मैनेजमेंट एड्रेस से अलग किसी ब्रिज या VLAN पर रखें। यदि वे एक ही नेटवर्क शेयर करते हैं, तो Proxmox फ़ायरवॉल का स्वचालित मैनेजमेंट IP सेट उस नेटवर्क के प्रत्येक VM के लिए नोड के पोर्ट्स 22, 8006, 3128, 5900-5999 और 60000-60050 खोल देता है। यदि आप उन्हें अलग नहीं कर सकते हैं, तो मैनेजमेंट ACCEPT नियम के ऊपर उस VM सबनेट के लिए एक स्पष्ट DROP नियम जोड़ें।
3. स्टोरेज नोट्स (LVM-thin)
- थिन-पूल zeroing को उसके डिफ़ॉल्ट पर छोड़ दें। इसे बंद करना (
lvchange -Zn) नए आवंटित चंक्स में पुराना डेटा छोड़ सकता है और क्लोन किए गए VMs की पार्टीशन टेबल या फ़ाइल सिस्टम को भ्रष्ट कर सकता है. - "write cache: disabled" रिपोर्ट करने वाली डिस्क केवल कुछ MB/s पर क्लोन हो सकती हैं।
hdparm -W /dev/sdXसे जाँच करें और यदि डिस्क में पावर-लॉस प्रोटेक्शन है तो राइट कैश सक्षम करें।
4. import कंटेंट सक्षम करें (केवल बिल्ट-इन टेम्पलेट बिल्डर के लिए)
बिल्ट-इन बिल्डर क्लाउड इमेज को local नामक स्टोरेज में डाउनलोड करता है और उससे टेम्पलेट बनाता है। उस स्टोरेज की कंटेंट सूची में import (और snippets) जोड़ें। जिन प्रकारों का आप पहले से उपयोग कर रहे हैं उन्हें रखें; --content पूरी सूची को बदल देता है:
bash
pvesm status --storage local     # note the current content
pvesm set local --content iso,vztmpl,backup,import,snippets
5. क्लाउड इमेज से OS टेम्पलेट बनाएं
एक टेम्पलेट क्लाउड-init VM है जिसे NexCMP क्लोन करता है। प्रत्येक को OS key जैसे कि ubuntu-24.04 के तहत इसके VM आईडी के साथ पंजीकृत किया जाता है। VM प्राप्त करने वाले प्रत्येक नोड पर OS के लिए एक टेम्पलेट बनाएं, क्योंकि क्लोन चुने गए नोड पर चलता है।
विकल्प A, अनुशंसित: इसे स्वयं बनाएं। स्टॉक Ubuntu और Debian क्लाउड इमेज में गेस्ट एजेंट नहीं होता है और वे रूट लॉगिन की अनुमति नहीं देती हैं, और NexCMP क्लाउड-init के माध्यम से रूट पासवर्ड सेट करता है। पहले इमेज तैयार करें:
bash
apt install -y libguestfs-tools
wget -O noble.qcow2 https://cloud-images.ubuntu.com/noble/current/noble-server-cloudimg-amd64.img
virt-customize -a noble.qcow2 --install qemu-guest-agent \
  --write /etc/cloud/cloud.cfg.d/99-nexcmp.cfg:$'ssh_pwauth: true\ndisable_root: false\n' \
  --write /etc/ssh/sshd_config.d/00-nexcmp.conf:$'PermitRootLogin yes\nPasswordAuthentication yes\n'
फिर टेम्पलेट VM बनाएं (id 9000 एक उदाहरण है; टेम्पलेट id को vmid from मान (डिफ़ॉल्ट 1000) से नीचे रखें):
bash
qm create 9000 --name tpl-ubuntu-24-04 --memory 2048 --cores 2 --cpu host --ostype l26 \
  --scsihw virtio-scsi-single --net0 virtio,bridge=vmbr0 --agent 1 --serial0 socket --vga serial0
qm set 9000 --scsi0 local-lvm:0,import-from=$PWD/noble.qcow2,discard=on,iothread=1
qm set 9000 --ide2 local-lvm:cloudinit --boot order=scsi0
qm template 9000
विकल्प B: बिल्ट-इन बिल्डर। Clusters टैब पर Create OS template from cloud image कार्ड (नीचे देखें) एक qcow2 इमेज डाउनलोड करता है, टेम्पलेट बनाता है और उसे पंजीकृत करता है। यह क्लाउड-init और गेस्ट एजेंट फ्लैग के साथ VM बनाता है, लेकिन यह इमेज के अंदर क्या है उसे नहीं बदलता है। इसका उपयोग केवल ऐसी इमेज के साथ करें जो पहले से ही रूट लॉगिन की अनुमति देती है और गेस्ट एजेंट चलाती है, या जब आप क्लाउड-init वेंडर-डेटा स्निपेट भी प्रदान करते हैं।
Reset password के लिए और VM का IP एड्रेस दिखाने के लिए गेस्ट एजेंट की आवश्यकता होती है।
6. सर्टिफिकेट फ़िंगरप्रिंट जानें (वैकल्पिक)
NexCMP अपने TLS सर्टिफिकेट के SHA-256 फ़िंगरप्रिंट को पिन करके क्लस्टर पर भरोसा करता है, इसलिए सेल्फ-साइंड सर्टिफिकेट ठीक है। NexCMP जिस मान को पिन करेगा उसे देखने के लिए:
bash
openssl x509 -in /etc/pve/local/pve-ssl.pem -noout -fingerprint -sha256NexCMP में कनेक्ट करें
Infrastructure › Cloud provider › Providers खोलें और Add cloud provider पर क्लिक करें। Proxmox VE चुनें और भरें:
फ़ील्ड उदाहरण मान Name Proxmox cluster 1Endpoint https://192.0.2.10:8006Token id nexcmp@pve!apiToken secret XXXX(चरण 1 में प्रिंट किया गया UUID)Slug pve-1(a-z, 0-9, हाइफ़न, 2-32 वर्ण)Default node pve1(खाली: सबसे अधिक मुफ़्त RAM वाला ऑनलाइन नोड)Storage local-lvmBridge vmbr0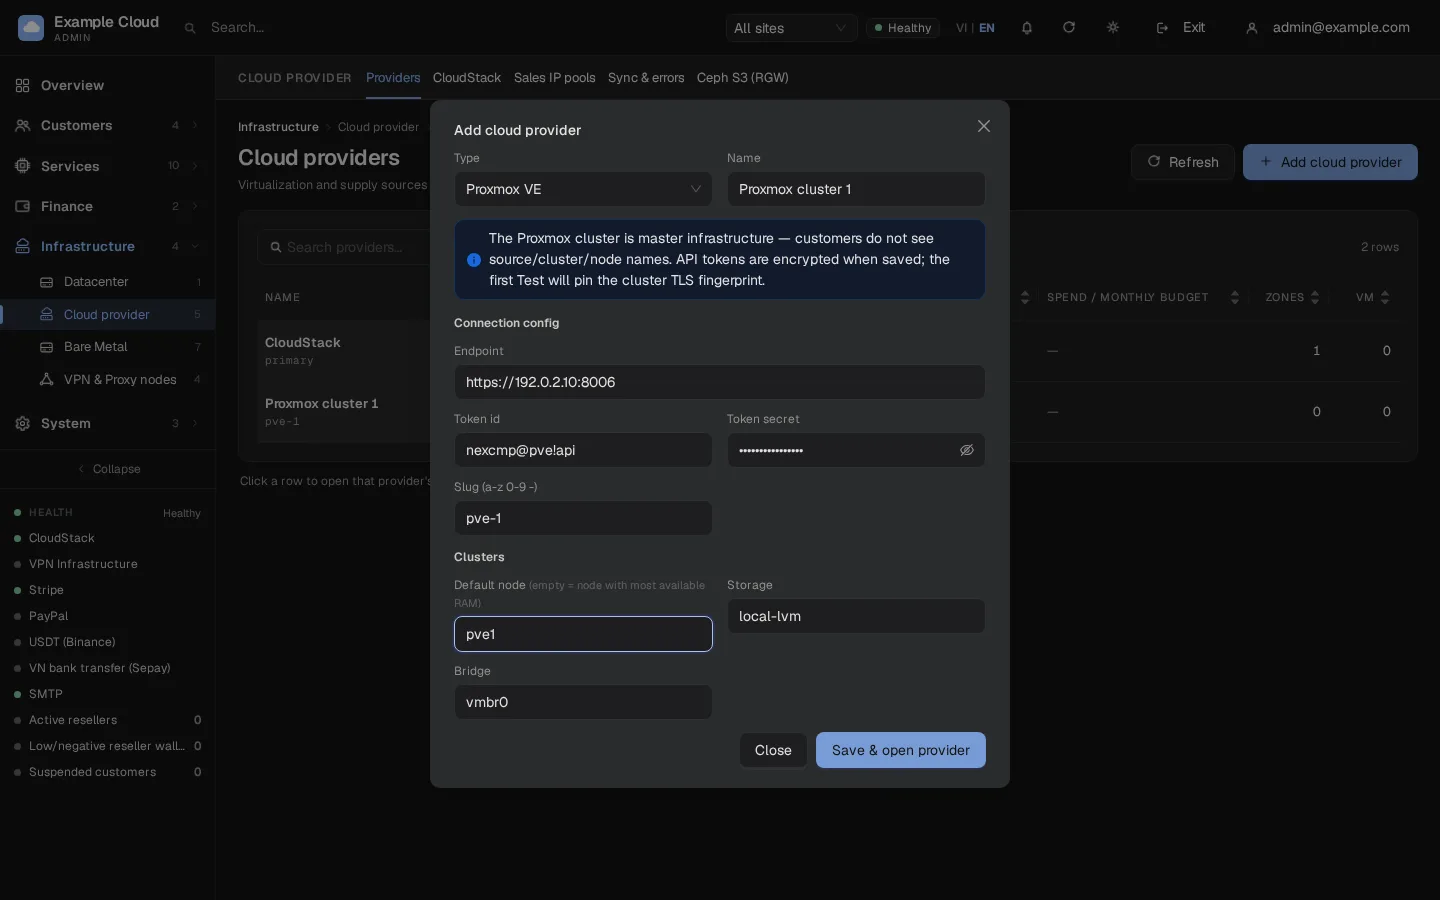
Save & open provider पर क्लिक करें, पूछे जाने पर कारण दर्ज करें। संग्रहीत होने से पहले टोकन को एन्क्रिप्ट किया जाता है।
Overview टैब पर Test connection पर क्लिक करें। पहली सफल जाँच क्लस्टर के TLS फ़िंगरप्रिंट को पिन करती है; उसके बाद किसी अन्य प्रमाणपत्र को अस्वीकार कर दिया जाता है।
Clusters टैब खोलें। Node · storage · bridge कार्ड में वह डेटा दिखता है जो API को मिलता है; Cluster configuration कार्ड में सेटिंग्स होती हैं:
फ़ील्ड अर्थ Default node नए VM के लिए प्रयुक्त नोड। खाली होने का अर्थ है सबसे अधिक मुफ़्त RAM वाला ऑनलाइन नोड। Storage, Bridge, VLAN डिस्क स्टोरेज, NIC bridge और वैकल्पिक VLAN टैग (0 का अर्थ है कोई नहीं)। CPU type डिफ़ॉल्ट रूप से host। जब नोड्स की CPU पीढ़ियाँ अलग हों तोx86-64-v2-AESका उपयोग करें।vmid from ग्राहक VM को दी जाने वाली पहली VM id (डिफ़ॉल्ट 1000)। Storage ISO, Storage backup जब तक आप इनका उपयोग न करें तब तक खाली छोड़ें; खाली होने का अर्थ है कि ISO और बैकअप सुविधाएँ प्रदान नहीं की जाती हैं। Template OS प्रति पंक्ति एक, os-key=vmid, उदाहरण के लिएubuntu-24.04=9000।Pinned TLS fingerprint (SHA-256) पहली जाँच द्वारा भरा जाता है। क्लस्टर प्रमाणपत्र बदलने के बाद इसे साफ़ करें और दोबारा जाँच करें। 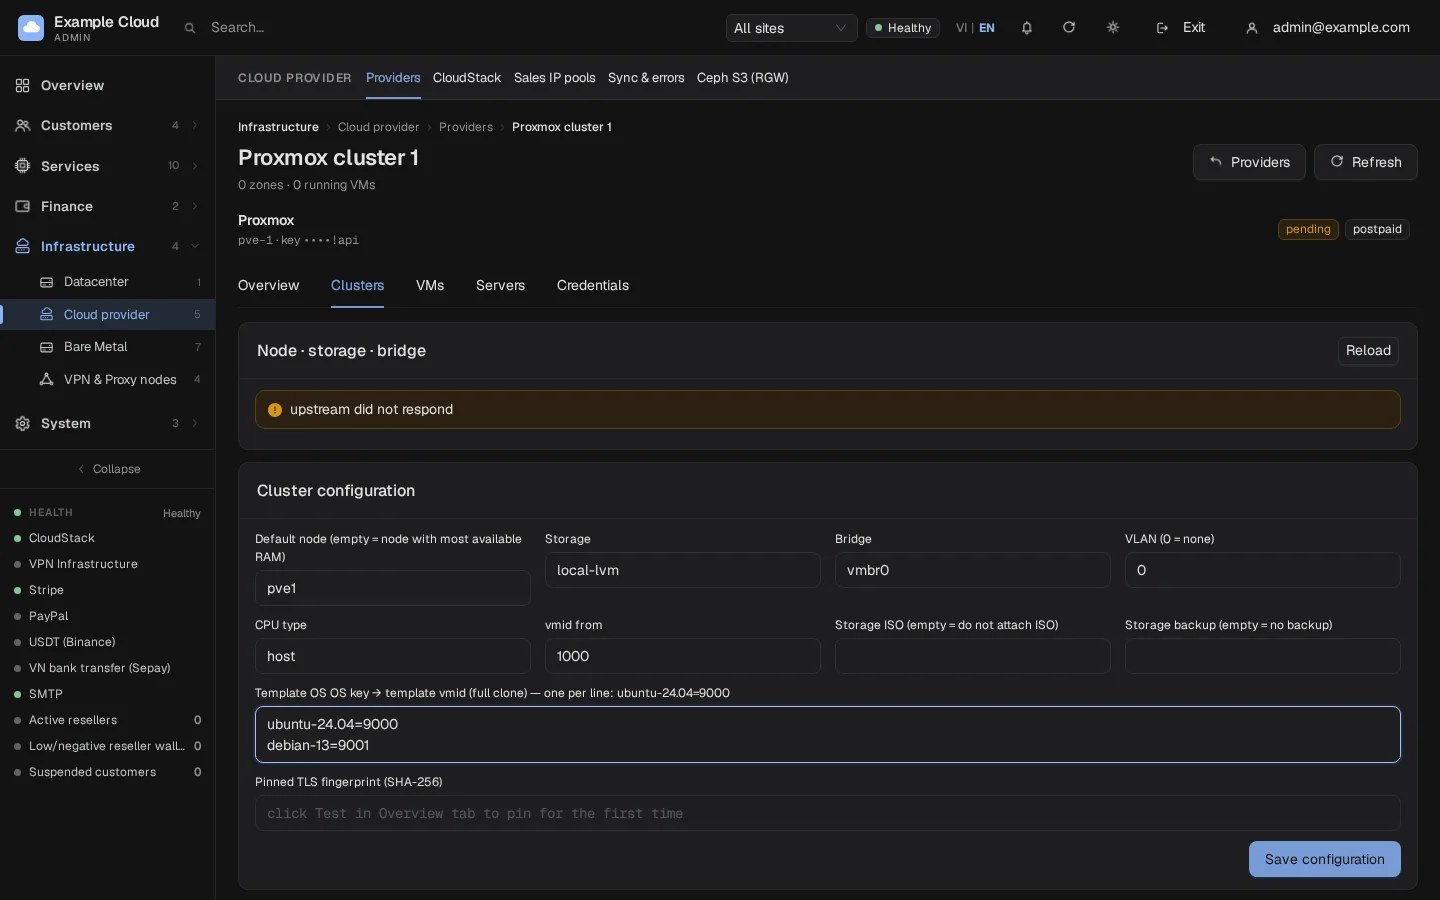
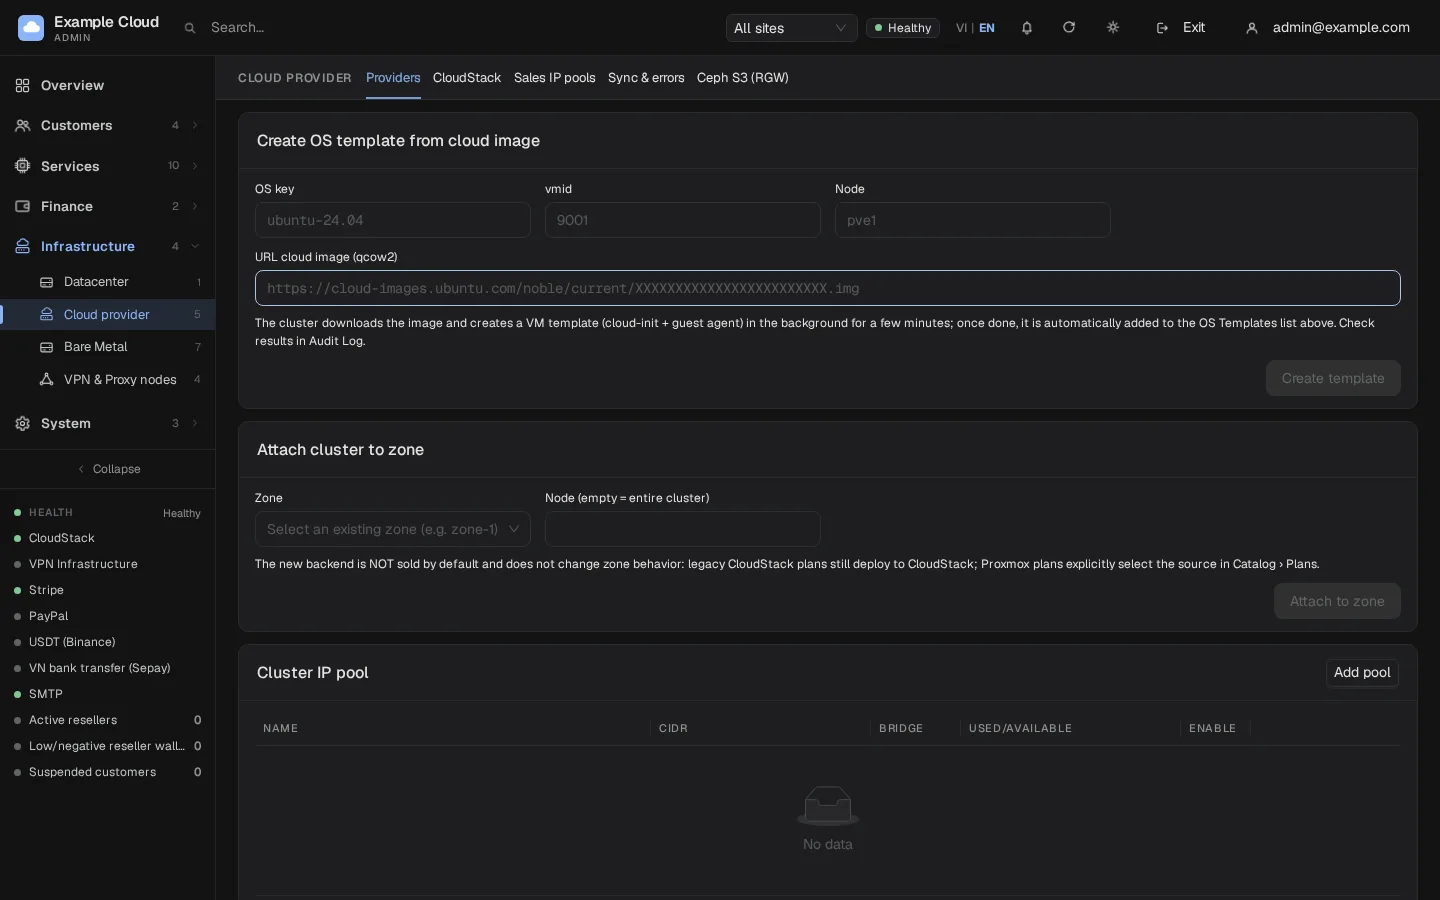
वैकल्पिक: यदि आपने ऊपर विकल्प B का उपयोग किया है, तो Create OS template from cloud image (OS कुंजी
ubuntu-24.04, vmid9000, नोडpve1, qcow2 इमेज URL) भरें और Create template पर क्लिक करें। यह पृष्ठभूमि में कुछ मिनटों के लिए चलता है; परिणाम Audit log में होता है।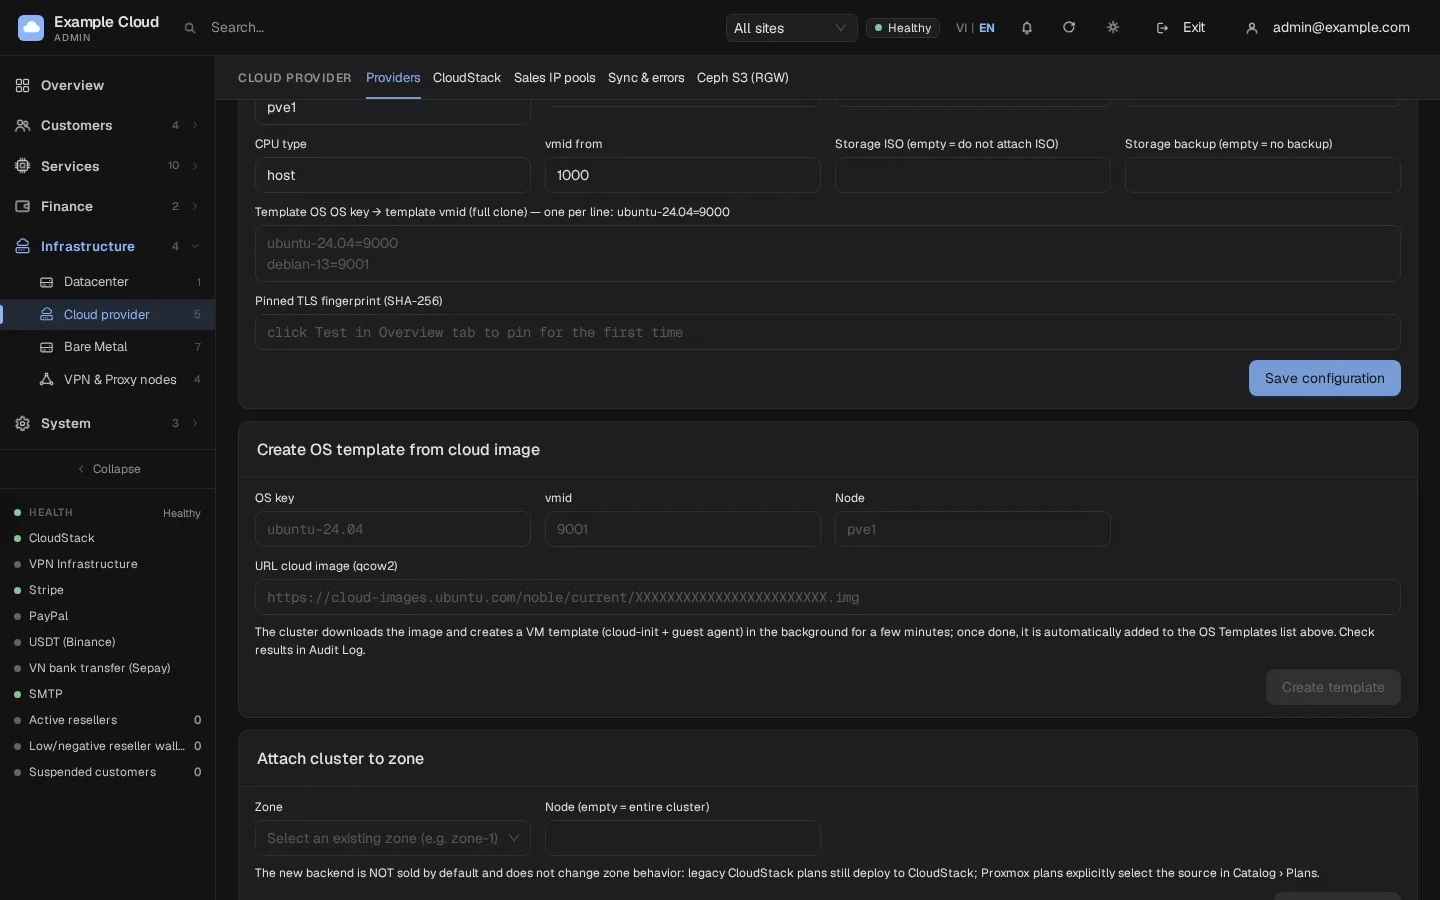
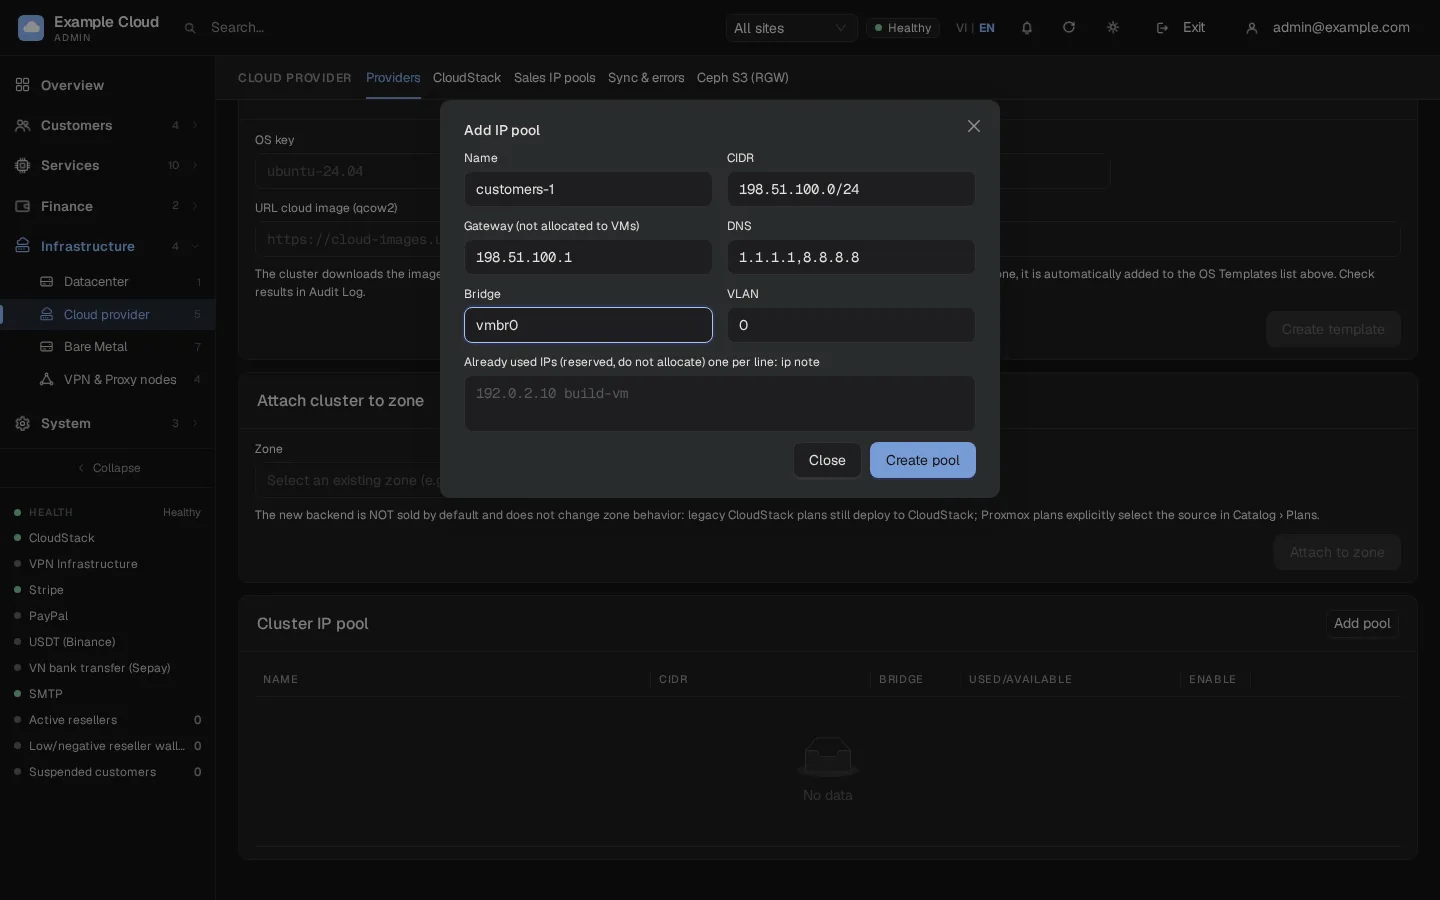
Add pool पर Cluster IP pool में क्लिक करें और वह पूल बनाएं जिससे VMs पते प्राप्त करते हैं:
फ़ील्ड उदाहरण मान Name customers-1CIDR 198.51.100.0/24Gateway 198.51.100.1(कभी भी किसी VM को नहीं दिया जाता)DNS 1.1.1.1,8.8.8.8(1 से 4 IPv4 पते)Bridge, VLAN vmbr0,0Already used IPs प्रति पंक्ति एक, ip note, उदाहरण के लिए198.51.100.10 monitoringNexCMP कभी भी नेटवर्क पते, प्रसारण पते, गेटवे या आरक्षित पते को निर्दिष्ट नहीं करता है। एक ही क्लस्टर के पूल ओवरलैप नहीं हो सकते। किसी पूल को केवल तभी हटाया जा सकता है जब उसका कोई भी पता उपयोग में न हो।
Attach cluster to zone में, ज़ोन चुनें और वैकल्पिक रूप से नोड का नाम चुनें, फिर Attach to zone पर क्लिक करें। क्लस्टर उस ज़ोन से जुड़ता है जो पहले से VM बेचता है, इसलिए एक ज़ोन में CloudStack और Proxmox दोनों एक साथ हो सकते हैं। नया स्रोत डिफ़ॉल्ट रूप से नहीं बेचा जाता है और यह नहीं बदलता कि मौजूदा प्लान कैसे व्यवहार करते हैं।
Services › Virtual Machines › Plans & pricing खोलें और Add plan पर क्लिक करें। Infrastructure source में Proxmox क्लस्टर चुनें, फिर CPU, RAM, डिस्क और मूल्य सेट करें। Proxmox प्लान के लिए किसी CloudStack ऑफरिंग की आवश्यकता नहीं होती है। दोनों स्रोतों से समान कॉन्फ़िगरेशन बेचने के लिए, किसी प्लान पर Clone का उपयोग करें और दूसरा स्रोत चुनें। प्लान की डिस्क टेम्पलेट की डिस्क जितनी बड़ी होनी चाहिए; Proxmox डिस्क को छोटा नहीं कर सकता।
मौजूदा VM आयात करें
क्लस्टर पर VM की सूची देखने के लिए Servers टैब खोलें। Import किसी मौजूदा VM को बिना किसी शुल्क के ग्राहक खाते से जोड़ता है: घंटों, पावर-ऑफ समय या ट्रैफिक के लिए कोई बिल नहीं बनता है। ग्राहक इसे शुरू, बंद, रीबूट और कंसोल खोल सकता है लेकिन इसे हटा नहीं सकता; केवल एक एडमिनिस्ट्रेटर ही ऐसा कर सकता है। NexCMP इम्पोर्ट करते समय केवल क्लस्टर से डेटा पढ़ता है।
क्लस्टर उस VM के नोड नाम वाले ज़ोन से जुड़ा होना चाहिए (नोड को खाली छोड़ें और इम्पोर्ट रिपोर्ट करेगा कि क्षेत्र सेट अप नहीं है)।
किसी VM को सुरक्षित बनाने के लिए (बंद करना, रीबूट करना, रीइंस्टॉल करना, स्नैपशॉट रिस्टोर करना, नष्ट करना और प्लान बदलना अस्वीकार कर दिया जाता है), इसे कमांड लाइन से
--protectके साथ इम्पोर्ट करें:bashsudo -u nexcmp /opt/nexcmp/bin/nexcmp px-import --provider pve-1 --server-ref pve1/101 --account-id 12 --hostname web-1 --protect
Proxmox पर क्या समर्थित है और क्या नहीं
| फ़ीचर | Proxmox VE |
|---|---|
| बनाएं, पावर ऑन/ऑफ/रीबूट करें, हटाएं | हाँ |
| CPU और RAM का आकार बदलें, डिस्क बढ़ाएं | हाँ, लेकिन VM को रोका जाता है, बदला जाता है और फिर से शुरू किया जाता है (कोई लाइव रीसाइज़ नहीं) |
| Snapshots | हाँ, प्रति VM अधिकतम 5: बनाएं, सूची देखें, रिस्टोर करें, हटाएं |
| Reinstall | हाँ: VM को टेम्पलेट से फिर से बनाया जाता है और नए पासवर्ड के साथ अपनी आईडी, IP और सेटिंग्स को बनाए रखता है |
| पासवर्ड रीसेट करें | हाँ, गेस्ट एजेंट के माध्यम से |
| Console | हाँ, पैनल द्वारा प्रॉक्सी किया गया ब्राउज़र कंसोल |
| Metrics | हाँ: CPU, मेमोरी, नेटवर्क और डिस्क |
| ISO माउंट, बैकअप, फ़ायरवॉल, IPv6, पोर्ट फ़ॉरवर्डिंग, IP बदलना, अतिरिक्त वॉल्यूम, Auto Scaling, DDoS Shield, VPC, बैंडविड्थ मीटरिंग | उपलब्ध नहीं है। ग्राहक VM पृष्ठ छुपाता है कि कोई सोर्स क्या नहीं कर सकता है। |
सत्यापित करें
- Test connection OK दिखाता है और प्रदाता स्थिति सक्रिय है।
- Clusters आपके नोड्स को स्टोरेज और ब्रिज के साथ ऑनलाइन के रूप में सूचीबद्ध करता है।
- Cluster IP pool मुफ़्त, उपयोग किए गए और होल्ड किए गए काउंट दिखाता है।
- क्लस्टर जुड़ने के बाद ज़ोन के टेम्पलेट्स के तहत Services › Virtual Machines › Template में OS कुंजी दिखाई देती है।
- उस क्लस्टर का उपयोग करने वाले प्लान से एक टेस्ट VM ऑर्डर करें। इसे पूल से एक पता, एक रूट पासवर्ड और एक काम करने वाला कंसोल मिलना चाहिए; पूल एक उपयोग किया हुआ पता दिखाता है।
सीमाएँ और नोट्स
मिक्स्ड-सोर्स ज़ोन
NexCMP 1.4.0 से, सार्वजनिक Cloud Server मूल्य सूची तब भी काम करती है जब CloudStack और Proxmox VE एक ही ज़ोन साझा करते हैं। प्रत्येक प्लान अपने स्वयं के Infrastructure source का उपयोग करता है। क्लस्टर जोड़ने के बाद, सार्वजनिक मूल्य सूची जांचें और प्रत्येक स्रोत के लिए एक टेस्ट ऑर्डर दें।
- कई Proxmox क्लस्टर जोड़े जा सकते हैं। प्रत्येक एक प्रदाता है।
- एक ज़ोन एक डिफ़ॉल्ट सोर्स प्रदान करता है; अपने स्वयं के Infrastructure source वाला प्लान ठीक उसी क्लस्टर पर तैनात किया जाता है, जब तक कि क्लस्टर सक्रिय हो और प्लान के ज़ोन में हो।
- CloudStack के समान ज़ोन के पीछे का क्लस्टर CloudStack पर अपने लेगेसी प्लान रखता है। लॉन्च करने से पहले एंड-टू-एंड ऑर्डर का परीक्षण करें।
- API टोकन को केवल बदला जा सकता है, कभी देखा नहीं जा सकता। इसे Credentials टैब में बदलें: पहले Proxmox में नया टोकन बनाएं, इसे दर्ज करें, Test connection चलाएं, फिर पुराने टोकन को रद्द करें।
- Test, Sync और cluster-info क्रियाएं प्रति एडमिनिस्ट्रेटर प्रति मिनट छह कॉल तक सीमित हैं।
- NexCMP आपके ग्राहकों को बिल करता है; क्लस्टर का हार्डवेयर और लाइसेंस खर्च आपका है।
ट्रबलशूटिंग
| लक्षण | कारण | सुधार |
|---|---|---|
| Test: "Key rejected (wrong access key / secret, or revoked)" या HTTP 401/403 | गलत टोकन आईडी या गुप्त (secret), या ACL केवल टोकन को दिया गया था | दो pveum acl modify कमांड (उपयोगकर्ता और टोकन) दोबारा चलाएं और जांचें कि टोकन आईडी user@realm!tokenid है। |
| टेस्ट: "Could not connect to the provider" या "Timed out" | फ़ायरवॉल, गलत होस्ट या पोर्ट | पैनल सर्वर से https://host:8006 जांचें। |
| टेस्ट: "Invalid endpoint or not on the allowlist" | एंडपॉइंट में कोई पाथ, उपयोगकर्ता, क्वेरी है या यह HTTPS नहीं है | ठीक https://host:8006 का उपयोग करें। |
| "क्लस्टर TLS सर्टिफिकेट पिन किए गए फ़िंगरप्रिंट से मेल नहीं खाता है" | क्लस्टर प्रमाणपत्र बदल दिया गया था | Clusters टैब पर Pinned TLS fingerprint साफ़ करें, सेव करें, और Test connection दोबारा चलाएं। |
| स्लग अस्वीकार कर दिया गया | a-z, 0-9, हाइफ़न नहीं है, या 2-32 वर्णों का नहीं है | pve-1 जैसा कुछ उपयोग करें। |
| "टोकन आईडी प्रारूप: user@realm!tokenid और सीक्रेट आवश्यक है" | टोकन आईडी या गुप्त कुंजी गायब है | दोनों दर्ज करें; गुप्त कुंजी वह UUID है जो टोकन बनाते समय प्रिंट किया गया था। |
| "अमान्य टेम्पलेट लाइन: …" | Template OS में एक लाइन key=vmid नहीं है | कुंजी में अक्षरों, अंकों, ., _, - का उपयोग करें और vmid कम से कम 100 रखें। |
| "OS कुंजी: a-z 0-9 . _ - और vmid ≥ 100" | Create template में अमान्य कुंजी या आईडी | OS कुंजी को ठीक करें और एक खाली vmid का उपयोग करें। |
| टेम्पलेट बनाते समय "vmid … already exists" | vmid पहले से लिया गया है | दूसरी आईडी चुनें। |
| "यूआरएल आंतरिक पते की ओर इंगित करता है" | इमेज URL एक आंतरिक IP है | सार्वजनिक URL का उपयोग करें; नामों को Proxmox द्वारा हल किया जाता है। |
| डाउनलोड पर टेम्पलेट टास्क विफल हो जाता है | स्टोरेज local में कोई import सामग्री नहीं है | pvesm set local --content …,import,snippets, फिर दोबारा प्रयास करें। फ़ाइल नाम का अंत .qcow2, .raw, .vmdk, .ova या .ovf पर होना चाहिए। |
| "cluster has no online nodes" या "node … is not online" | डिफ़ॉल्ट नोड डाउन है या वर्तनी गलत है | Default node को ठीक करें या इसे खाली छोड़ दें। |
| "इमेज क्लस्टर से संबंधित नहीं है" | प्लान का OS Template OS में नहीं है | सूची में कुंजी जोड़ें और सेव करें। |
| डिप्लॉय प्रतीक्षा करता है, फिर क्लोन पर विफल हो जाता है | टेम्पलेट VM चुने गए नोड पर नहीं है | उस नोड पर टेम्पलेट बनाएं, या Default node को उस नोड पर सेट करें जिसके पास यह है। |
| ग्राहक root के रूप में लॉगिन नहीं कर सकता | इमेज root लॉगिन को ब्लॉक करती है | विकल्प A के अनुसार टेम्पलेट को फिर से बनाएं। |
| पासवर्ड रीसेट करने पर कुछ नहीं होता | गेस्ट में कोई गेस्ट एजेंट नहीं है | टेम्प्लेट में qemu-guest-agent को इंस्टॉल और सक्षम करें। |
| "नाम, CIDR और गेटवे आवश्यक हैं" | पूल फ़ील्ड गायब है | तीनों को भरें। |
| पूल निर्माण: "overlaps with pool …", "gateway must be within range (not network/broadcast address)" या "cidr: network address must be …" | ओवरलैप होने वाला पूल, गलत गेटवे, या एक ऐसा CIDR जो नेटवर्क बाउंड्री पर नहीं है | एक खाली रेंज, उसके भीतर एक गेटवे और नेटवर्क पते के रूप में लिखा गया CIDR (उदाहरण के लिए 198.51.100.0/24) उपयोग करें। |
| आयात: "region is not set up" | क्लस्टर, VM के नोड नाम के बिना जुड़ा हुआ है | नोड नाम के साथ क्लस्टर को ज़ोन से जोड़ें। |