VPN और IPv6 प्रॉक्सी नोड्स
प्रशासन में कहाँ: Infrastructure › VPN & Proxy nodes › Agents & external nodes (
/agents), VPN IP pools (/vpn/pool), IPv6 Proxy nodes (/vpn/proxy6/nodes)। सेवाएँ स्वयं Services › VPN और Services › IPv6 Proxy के अंतर्गत हैं। दोनों मॉड्यूल System › Admin › License & updates में चालू किए जाते हैं।
यह क्या करता है
NexCMP आपके स्वामित्व वाले IP पतों से बाहर निकलने वाले VPN और प्रॉक्सी एक्सेस को बेचता है, उन सर्वरों पर जिन्हें आप संचालित करते हैं। दो प्रकार के नोड मौजूद हैं:
- VPN node. एक छोटा Go प्रोग्राम,
cmp-agent, आपके Linux होस्ट पर चलता है। यह होस्ट पर सार्वजनिक IPv4 पतों का पता लगाता है, बेचे जाने वाले प्रत्येक पते पर एक SOCKS5, एक HTTP और एक UDP लिसनर खोलता है, और ग्राहक द्वारा कनेक्ट किए गए समान IP (समान-IP इग्रेस) से ट्रैफ़िक बाहर भेजता है। यह हर कुछ सेकंड में पैनल को रिपोर्ट करता है। - IPv6 proxy node. एक प्रॉक्सी सेवा जो ग्राहकों को आपके द्वारा होस्ट पर रूट किए जाने वाले IPv6 प्रिफ़िक्स से पते देती है। पैनल SSH के माध्यम से आपके लिए इसे इंस्टॉल करता है।
उन देशों में साफ़ IP पते दोबारा बेचने के लिए इनका उपयोग करें जहाँ आपके सर्वर हैं।
आवश्यकताएं
VPN नोड
| आइटम | आवश्यकता |
|---|---|
| ऑपरेटिंग सिस्टम | systemd और 4.15 या नए के कर्नेल (IPv6 फ़्री-बाइंड समर्थन) के साथ एक Linux वितरण। भेजा गया एजेंट बाइनरी केवल x86_64 (amd64) है। |
| अनुमतियाँ | इंस्टाल के लिए root। सेवा केवल CAP_NET_ADMIN, CAP_NET_RAW और CAP_DAC_READ_SEARCH रखती है। |
| टूल्स | curl या wget, और sha256sum (इंस्टॉलर फ़ाइल की जाँच किए बिना आगे बढ़ने से मना कर देता है)। |
| पब्लिक एड्रेस | होस्ट के इंटरफ़ेस पर असाइन किए गए पब्लिक IPv4 एड्रेस (प्रत्येक के लिए एक /32), या होस्ट पर रूट किया गया एक प्रीफ़िक्स जिसे आप एक अतिरिक्त सबनेट के रूप में जोड़ते हैं (IPv4 /16 से /32, IPv6 /48 से /128)। प्राइवेट, CGNAT और डॉक्यूमेंटेशन रेंज को अनदेखा किया जाता है। |
| नेटवर्क, इनबाउंड | ग्राहक बेचे गए प्रत्येक पब्लिक IP से ports 65001-65535 पर कनेक्ट होते हैं (SOCKS5 और HTTP के लिए TCP, UDP सहयोगी के लिए UDP)। प्रत्येक एंडपॉइंट लगातार तीन पोर्ट के सेट का उपयोग करता है। |
| नेटवर्क, आउटबाउंड | आपके पैनल के डोमेन पर HTTPS (443)। एजेंट 3.5-सेकंड की सीमा के साथ ip-api.com (HTTP) और ipinfo.io (HTTPS) पर अपना देश भी देखता है। |
| मेल | पोर्ट 25 पर आउटबाउंड कनेक्शन हमेशा ब्लॉक रहते हैं; इसे खोलने के लिए कोई सेटिंग नहीं है। |
| Docker, VPN और वर्चुअल इंटरफ़ेस | docker*, veth*, br-*, cni*, flannel*, virbr*, cali*, tun*, tap*, wg* और tailscale* नाम वाले इंटरफ़ेस एड्रेस का योगदान नहीं देते हैं। |
| इस पर निर्भर करता है | मॉड्यूल VPN, एक ज़ोन (होस्ट के देश से स्वचालित रूप से बनाया गया) और HTTPS पर उपलब्ध NexCMP पैनल। |
IPv6 प्रॉक्सी नोड
| आइटम | आवश्यकता |
|---|---|
| ऑपरेटिंग सिस्टम | x86_64 पर systemd के साथ Linux। कमांड systemctl, nft, ip, ss, sysctl और useradd मौजूद होने चाहिए; अन्यथा इंस्टॉलेशन रुक जाता है और गायब कमांड का नाम बताता है। |
| इंस्टॉल के लिए एक्सेस | एक पब्लिक IPv4 एड्रेस (प्राइवेट, लूपबैक और CGNAT एड्रेस अस्वीकार किए जाते हैं), SSH पोर्ट, रूट या sudo अधिकारों वाला एक खाता और उसका पासवर्ड। पासवर्ड का उपयोग केवल इंस्टॉल के लिए किया जाता है और इसे सहेजा नहीं जाता है। |
| मुफ़्त पोर्ट | 80, 443 और 60000 से ऊपर का प्रत्येक पोर्ट मुफ़्त होना चाहिए। इंस्टॉलर पहले से चल रही सेवाओं को कभी रोकता या बदलता नहीं है; यह व्यस्त पोर्ट की रिपोर्ट करता है और रुक जाता है। |
| IPv6 | 2000::/3 के भीतर /32 और /64 के बीच एक पब्लिक प्रीफ़िक्स जिसे होस्ट आउटबाउंड ट्रैफ़िक के लिए स्रोत के रूप में उपयोग कर सकता है, जिसे या तो होस्ट पर रूटेड रूप से डिलीवर किया जाता है या NDP प्रॉक्सी के साथ on-link डिलीवर किया जाता है (नीचे देखें)। |
| नेटवर्क | ग्राहक पोर्ट 80 (HTTP proxy), पोर्ट 443 (SOCKS5) और पोर्ट 60001-65535 (प्रत्येक स्टैटिक IP के लिए एक पोर्ट) पर नोड के IPv4 से कनेक्ट होते हैं। नोड के पास कोई प्रमाणपत्र नहीं होता, इसलिए कोई HTTPS proxy नहीं है। ट्रैफ़िक केवल IPv6 के माध्यम से बाहर जाता है, और केवल उन गंतव्यों तक जाता है जिनके पास IPv6 पता है। नोड HTTPS के माध्यम से पैनल से अपना कॉन्फ़िगरेशन प्राप्त करता है। |
| पैनल सर्वर पर नोड सॉफ़्टवेयर | नोड डीमन और उसकी नेटवर्क स्क्रिप्ट NexCMP रिलीज़ पैकेज में शामिल होती हैं। पैनल इंस्टॉलेशन के दौरान उन्हें अपने इंस्टॉल फ़ोल्डर (/opt/nexcmp/releases/<version>/bin, या कस्टम बिल्ड पर /opt/nexcmp/bin) से प्रत्येक नोड पर कॉपी करता है। पैनल सर्वर को sshpass और एक SSH क्लाइंट की भी आवश्यकता होती है; इंस्टॉलर sshpass जोड़ता है, और 1.4.2 से पहले इंस्टॉल किए गए सर्वर पर आप इसे sudo apt-get install -y sshpass से जोड़ते हैं। |
| इस पर निर्भर करता है | मॉड्यूल IPv6 Proxy, और पैनल URL जिस पर नोड्स वापस कॉल करते हैं (IPv6 Proxy › Settings › Panel URL for nodes, डिफ़ॉल्ट https://<your license domain>)। |
बुनियादी ढांचा तैयार करें
VPN नोड
होस्ट को प्रोविजन करें समर्थিত Linux और उन पब्लिक IPv4 एड्रेस के साथ जिन्हें आप बेचना चाहते हैं, जिन्हें या तो नेटवर्क इंटरफ़ेस पर कॉन्फ़िगर किया गया है या होस्ट पर रूट किया गया है।
यदि आप रूट किया गया ब्लॉक बेचते हैं, तो नोड जोड़ते समय इसे Extra subnet के रूप में दर्ज करने की योजना बनाएं। एजेंट रूट
local <block> dev loइंस्टॉल करता है ताकि होस्ट ब्लॉक के प्रत्येक पते के लिए ट्रैफ़िक स्वीकार करे, और फिर उसे मिलने वाले पतों की रिपोर्ट करता है। एजेंट होस्ट की वास्तविक रूटिंग टेबल को भी पढ़ता है और कभी भी गेटवे पते को बेचता या कैप्चर नहीं करता: यदि ब्लॉक में होस्ट के रूट्स में से किसी एक का नेक्स्ट-हॉप शामिल है (उदाहरण के लिए ऑन-लिंक ब्लॉक का राउटर पता), तो एजेंट केवल उसके आस-पास के ब्लॉक के हिस्सों के लिएlocalरूट्स इंस्टॉल करता है, पैनल को गेटवे की रिपोर्ट करता है, और पैनल उस पते को पूल तथा प्रत्येक आवंटन से बाहर रखता है। जब अतिरिक्त सबनेट बदलता है या एजेंट बंद हो जाता है, तो यह अपने द्वारा इंस्टॉल किए गए रूट्स को हटा देता है।फ़ायरवॉल खोलें। पब्लिक एड्रेस पर इनबाउंड TCP और UDP 65001-65535, और पैनल पर आउटबाउंड HTTPS की अनुमति दें।
वैकल्पिक: प्रति-IP बाइट काउंटर। Conntrack अकाउंटिंग (
net.netfilter.nf_conntrack_acct = 1) मॉनिटरिंग रोल को प्रति IP बाइट्स गिनने की अनुमति देती है। पैनल एजेंट कोacctकमांड भेजकर इसे चालू कर सकता है, जो/etc/sysctl.d/99-cmp-agent.confभी लिखता है। VPN रोल को स्वयं इसकी आवश्यकता नहीं होती है।नोड से पैनल की जाँच करें:
bashcurl -fsS -o /dev/null -w '%{http_code}\n' https://cloud.example.com/install.sh
IPv6 प्रॉक्सी नोड
एक IPv6 प्रीफ़िक्स दो में से किसी एक तरीके से नोड तक पहुँचता है। इंस्टॉलर वास्तविक आउटबाउंड कनेक्शन के साथ दोनों का परीक्षण करता है और जो काम करता है उसे रखता है।
| प्रकार | इसका क्या अर्थ है | आप क्या कॉन्फ़िगर करते हैं |
|---|---|---|
| रूटेड | आपका अपस्ट्रीम किसी उपसर्ग (उदाहरण के लिए /48 या /56) को नोड के अपने पते पर रूट करता है। आउटबाउंड पैकेट अपने स्रोत के रूप में उपसर्ग में किसी भी पते का उपयोग कर सकते हैं और उत्तर वापस नोड पर आते हैं। | अपने प्रदाता से एक रूटेड प्रिफ़िक्स मांगें जिसका अगला हॉप (next hop) नोड हो। नोड पर इसके अलावा कुछ नहीं: प्रॉक्सी सेवा ट्रांसपेरेंट सॉकेट्स, एक निश्चित पॉलिसी-रूटिंग टेबल और nft का उपयोग करती है। |
| On-link | /64 नोड के समान LAN पर होता है। उत्तर तभी काम करते हैं जब नोड उपयोग में आने वाले प्रत्येक पते के लिए नेबर डिस्कवरी का उत्तर देता है (NDP proxy)। | सेवा उस इंटरफेस पर केवल net.ipv6.conf.<if>.accept_ra=2, forwarding=1 और proxy_ndp=1 सेट करती है, पुराने मानों को याद रखती है, बंद होने पर उन्हें पुनर्स्थापित करती है, और पूल के पतों के फॉरवर्डिंग को ब्लॉक करती है ताकि नोड पूल के लिए राउटर न बने। |
जांच कैसे काम करती है: नोड 6 सेकंड के भीतर, उम्मीदवार प्रिफ़िक्स के एक यादृच्छिक पते से सार्वजनिक IPv6 पते (पोर्ट 443) पर TCP कनेक्शन का प्रयास करता है। उम्मीदवार /64 या उससे छोटे प्रिफ़िक्स वाले इंटरफेस पर ग्लोबल पते हैं, साथ ही /16 और /64 के बीच local, unreachable या blackhole प्रकार के रूट हैं। /64 से छोटे प्रिफ़िक्स को routed के रूप में स्वीकार किया जाता है यदि उसके अंदर का एक यादृच्छिक /64 काम करता है।
एक ही प्रिफ़िक्स का दो बार उपयोग न करें
कोई प्रिफ़िक्स किसी अन्य नोड के प्रिफ़िक्स को ओवरलैप नहीं कर सकता, और पैनल के अपने IPv6 पूल से पहले से संबंधित प्रिफ़िक्स से चौड़ा नहीं हो सकता। पैनल के पूल के अंदर एक /64 की अनुमति है। ओवरलैप की रिपोर्ट इंस्टॉल परिणाम में "assign range … (node …)" के रूप में की जाती है, और प्रिफ़िक्स को छोड़ दिया जाता है।
नोड द्वारा स्वयं लागू की जाने वाली सीमाएं: ग्राहक पूल पतों से मेल (पोर्ट 25, 465, 587, 2525) नहीं भेज सकते हैं, और डेमॉन का अपना IPv4 ट्रैफ़िक उत्तरों तथा पैनल और DNS तक सीमित है।
NexCMP में कनेक्ट करें
VPN नोड
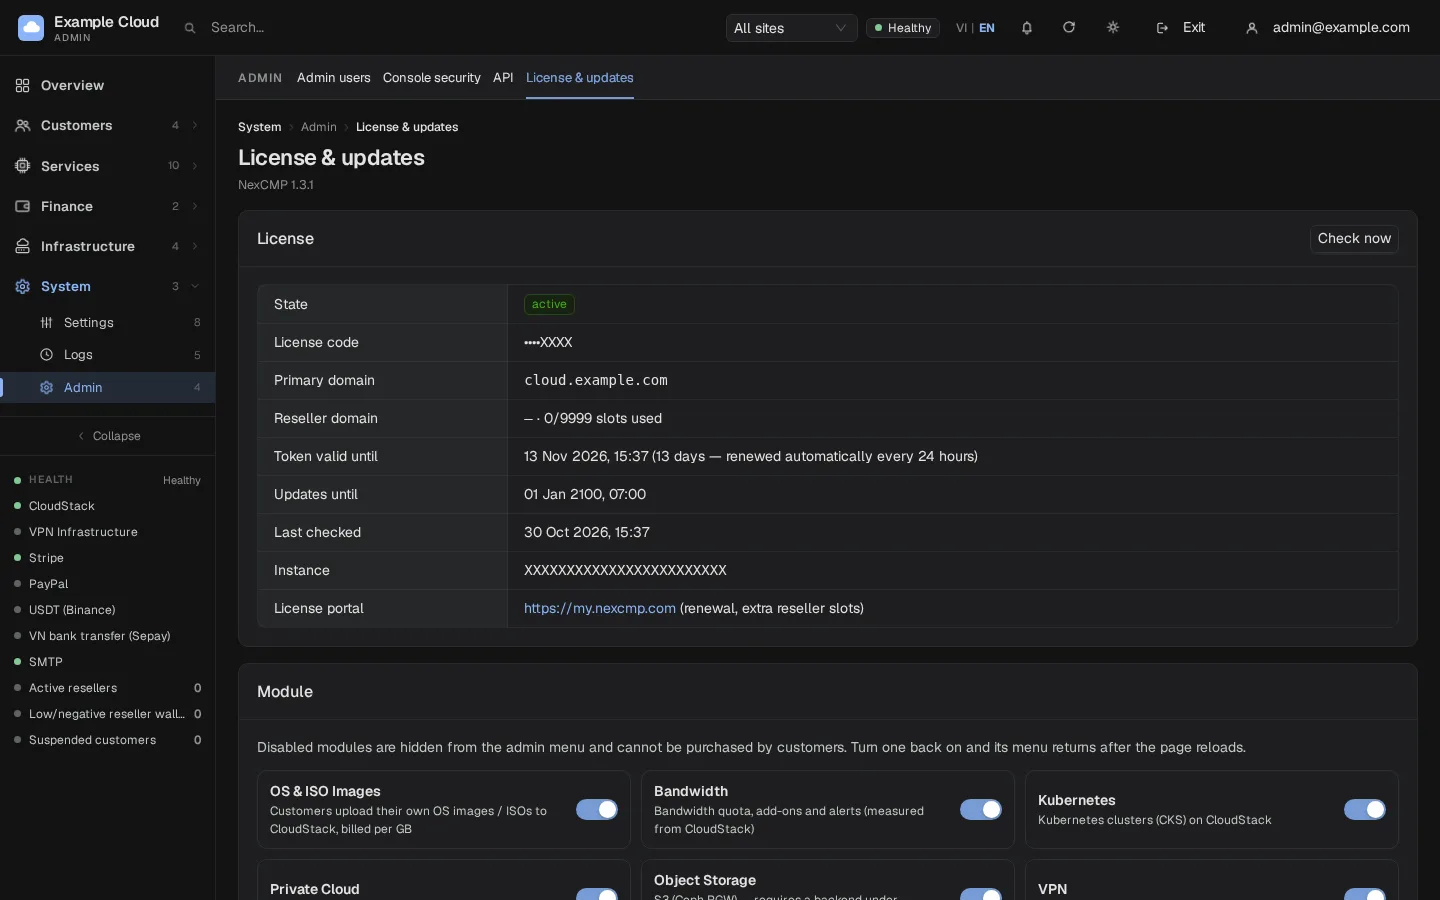
System › Admin › License & updates पर, स्विच VPN को चालू करें। Modules देखें।
Infrastructure › VPN & Proxy nodes › Agents & external nodes खोलें। नोड जोड़ने के आपके पास दो तरीके हैं।
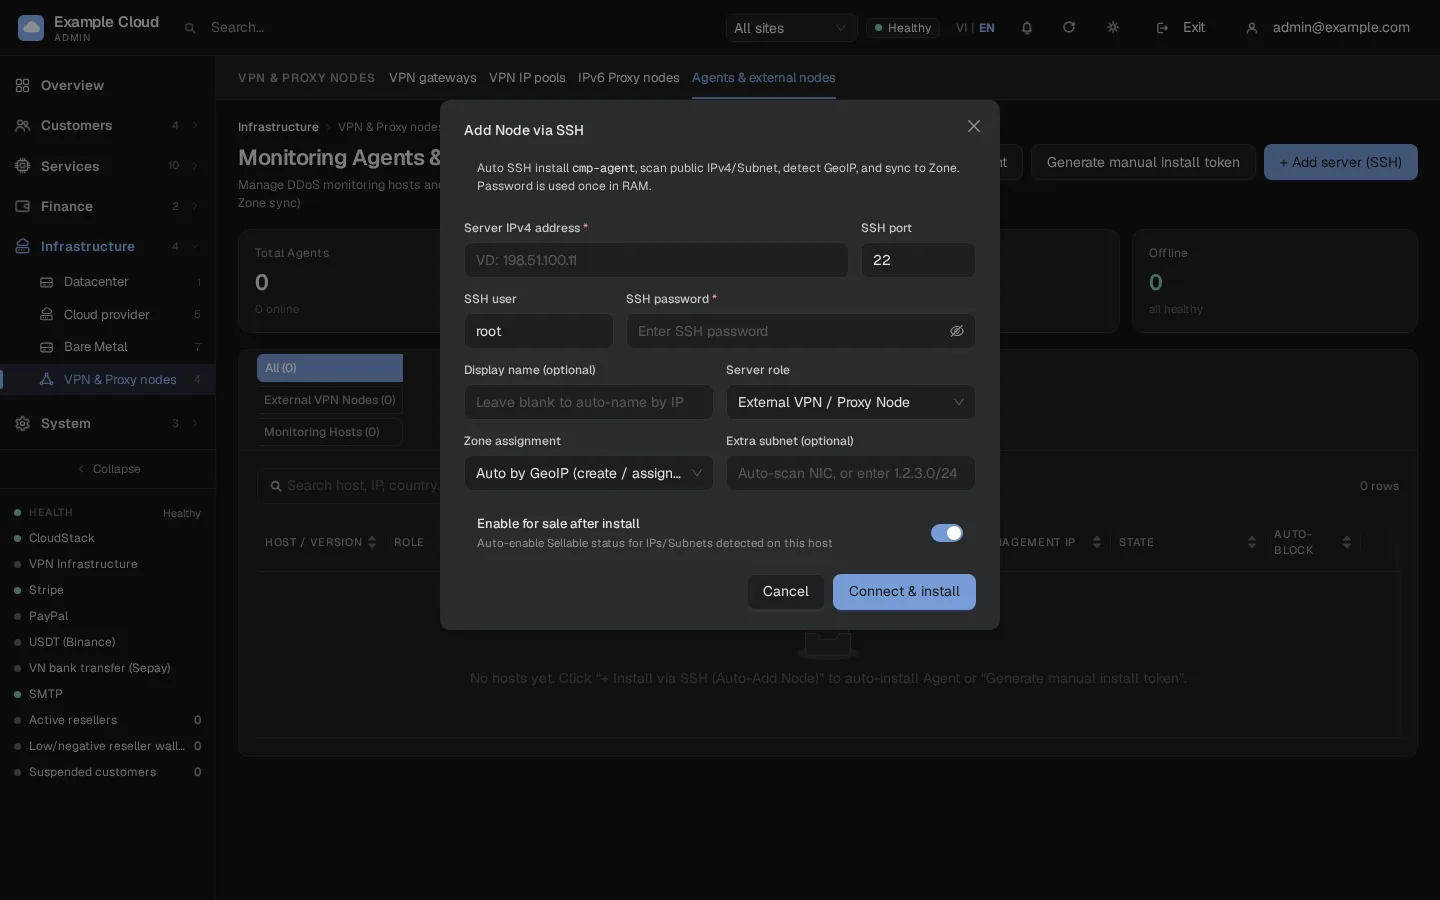
a. SSH पर इंस्टॉल करें। + Add server (SSH) पर क्लिक करें और भरें:
फ़ील्ड उदाहरण मान सर्वर IPv4 पता 192.0.2.50SSH पोर्ट 22SSH यूजर rootSSH पासवर्ड XXXXडिस्प्ले नाम node-ny-1(खाली: आईपी के नाम पर)सर्वर भूमिका External VPN / Proxy Node जोन असाइनमेंट GeoIP द्वारा ऑटो (जोन बनाएं / असाइन करें), या एक मौजूदा जोन अतिरिक्त सबनेट (वैकल्पिक) इंटरफेस को ऑटो-स्कैन करने के लिए खाली छोड़ें, या एक रूटेड ब्लॉक जैसे 203.0.113.0/24इंस्टॉल के बाद बिक्री के लिए सक्षम करें पता लगाए गए प्रत्येक पते को बिक्री योग्य चिह्नित करने के लिए चालू करें Connect & install पर क्लिक करें। पैनल SSH पर कनेक्ट होता है, वन-टाइम टिकट के साथ नोड पर वन-लाइन इंस्टॉलर चलाता है, और नोड नाम, GeoIP स्थान तथा पता लगाई गई रेंज दिखाता है।
b. मैन्युअल रूप से इंस्टॉल करें। Generate manual install token पर क्लिक करें। कमांड एक बार दिखाई देती है; इसे कॉपी करें और नोड पर चलाएं:
bashcurl -fsSL https://cloud.example.com/install.sh | sudo sh -s -- --token XXXX --name node-ny-1टोकन इंस्टॉलेशन मशीन को केवल मॉनिटरिंग के लिए नामांकित करता है: सुरक्षा के लिए पैनल साझा टोकन रखने वाली मशीन को स्वयं को VPN रोल देने की अनुमति नहीं देता (कमांड में
--roles vpnजोड़ने का कोई प्रभाव नहीं होता)। मशीन सूची में दिखने के बाद, इसे खोलें और स्वयं VPN रोल जोड़ें। SSH पर इंस्टॉल करने से (विकल्प a) नोड को शुरू से ही VPN रोल मिल जाता है। एक नया टोकन पुराने टोकन को रद्द कर देता है; जो होस्ट पहले ही नामांकित हो चुके हैं वे काम करना जारी रखते हैं क्योंकि वे अपनी स्वयं की कुंजी का उपयोग करते हैं।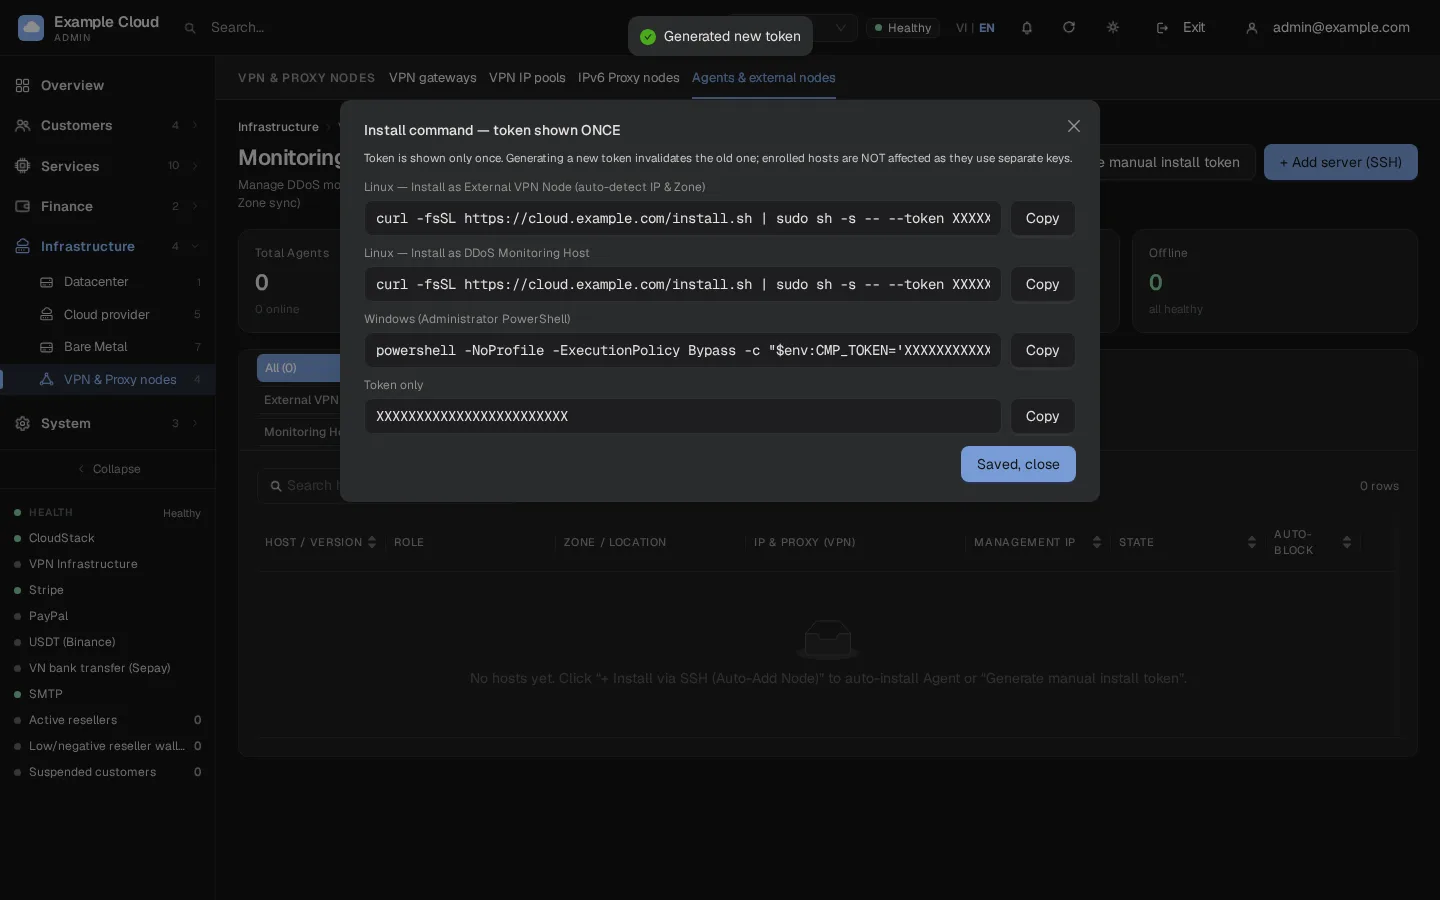
इंस्टॉलर क्या करता है: यह आपके पैनल से
cmp-agent-linux-amd64डाउनलोड करता है, इसके SHA-256 को सत्यापित करता है, इसे/usr/local/bin/cmp-agentपर इंस्टॉल करता है, टोकन के साथ नामांकित करता है,/etc/cmp-agent/agent.jsonलिखता है, और systemd सेवाcmp-agentशुरू करता है। इसे हटाने के लिए:curl -fsSL https://cloud.example.com/install.sh | sudo sh -s -- --uninstall।पहले हार्टबीट के बाद नोड सूची में दिखाई देता है। इसका देश GeoIP द्वारा पहचाना जाता है (पहले नोड का अपना लुकअप, फिर पैनल का डेटाबेस); उस देश के लिए एक zone बनाया जाता है और यदि कोई मौजूद नहीं है तो उसे पब्लिक किया जाता है, और होस्ट पर पाए जाने वाले पते पूल रेंज बन जाते हैं।
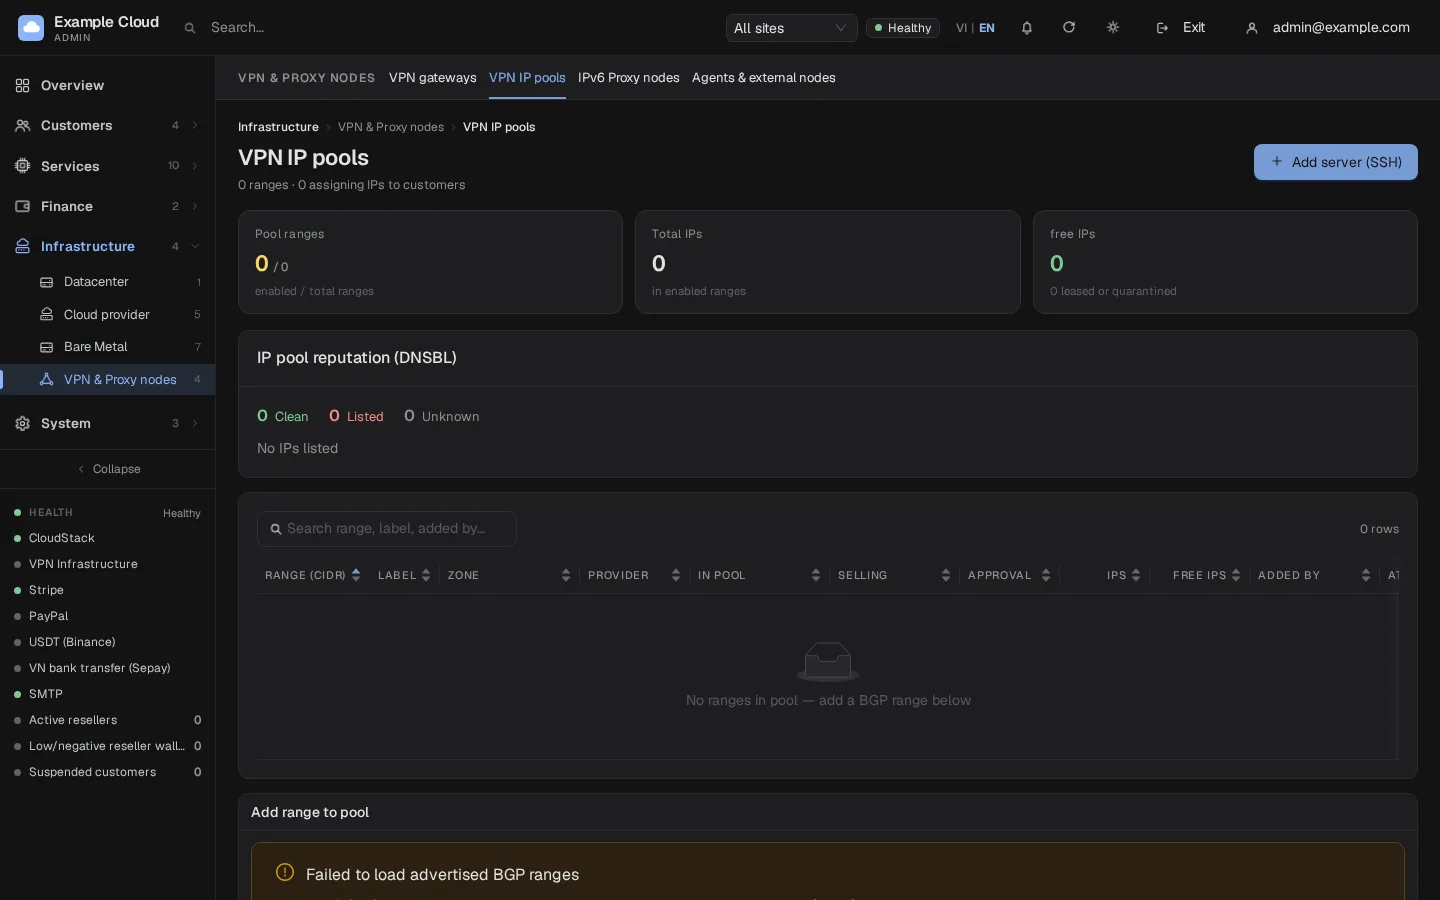
Infrastructure › VPN & Proxy nodes › VPN IP pools खोलें ताकि रेंज, उनके ज़ोन और नोड देखे जा सकें, और प्रत्येक रेंज के ज़ोन, नोड या Sellable स्विच को बदला जा सके। Enable range नए ऑर्डर्स को इसके फ़्री IPs का उपयोग करने की अनुमति देता है; Disable range केवल नए आवंटन को रोकता है, लीज़ किए गए IPs चलते रहते हैं।
Services › VPN खोलें, मूल्य सूची सेट करें और बिक्री चालू करें। Subscriptions पर Sell VPN स्विच वही स्विच है जो License & updates में VPN मॉड्यूल का है।
वैकल्पिक: सर्विस का नाम बदलें। Settings › Branding में, VPN service display name यह बदलता है कि कस्टमर मेनू, ऑर्डर पेज, डिटेल पेज और डिप्लॉय लिस्ट में VPN सर्विस का क्या नाम रहेगा (उदाहरण के लिए
IPv4 Proxy,Datacenter ProxyयाStatic Residential Proxy; अधिकतम 40 वर्ण, खाली रखने परVPNरहता है)। यह केवल लेबल्स को बदलता है: रूट्स, डेटा और API नहीं बदलते हैं।
IPv6 प्रॉक्सी नोड
System › Admin › License & updates पर, IPv6 Proxy स्विच चालू करें।
Infrastructure › VPN & Proxy nodes › IPv6 Proxy nodes खोलें और Add node (SSH) पर क्लिक करें। नोड का IPv4 पता, SSH पोर्ट, यूजर, पासवर्ड, एक वैकल्पिक नाम, और एक Reason (यह ऑडिट लॉग में जाता है) दर्ज करें, फिर Install पर क्लिक करें।
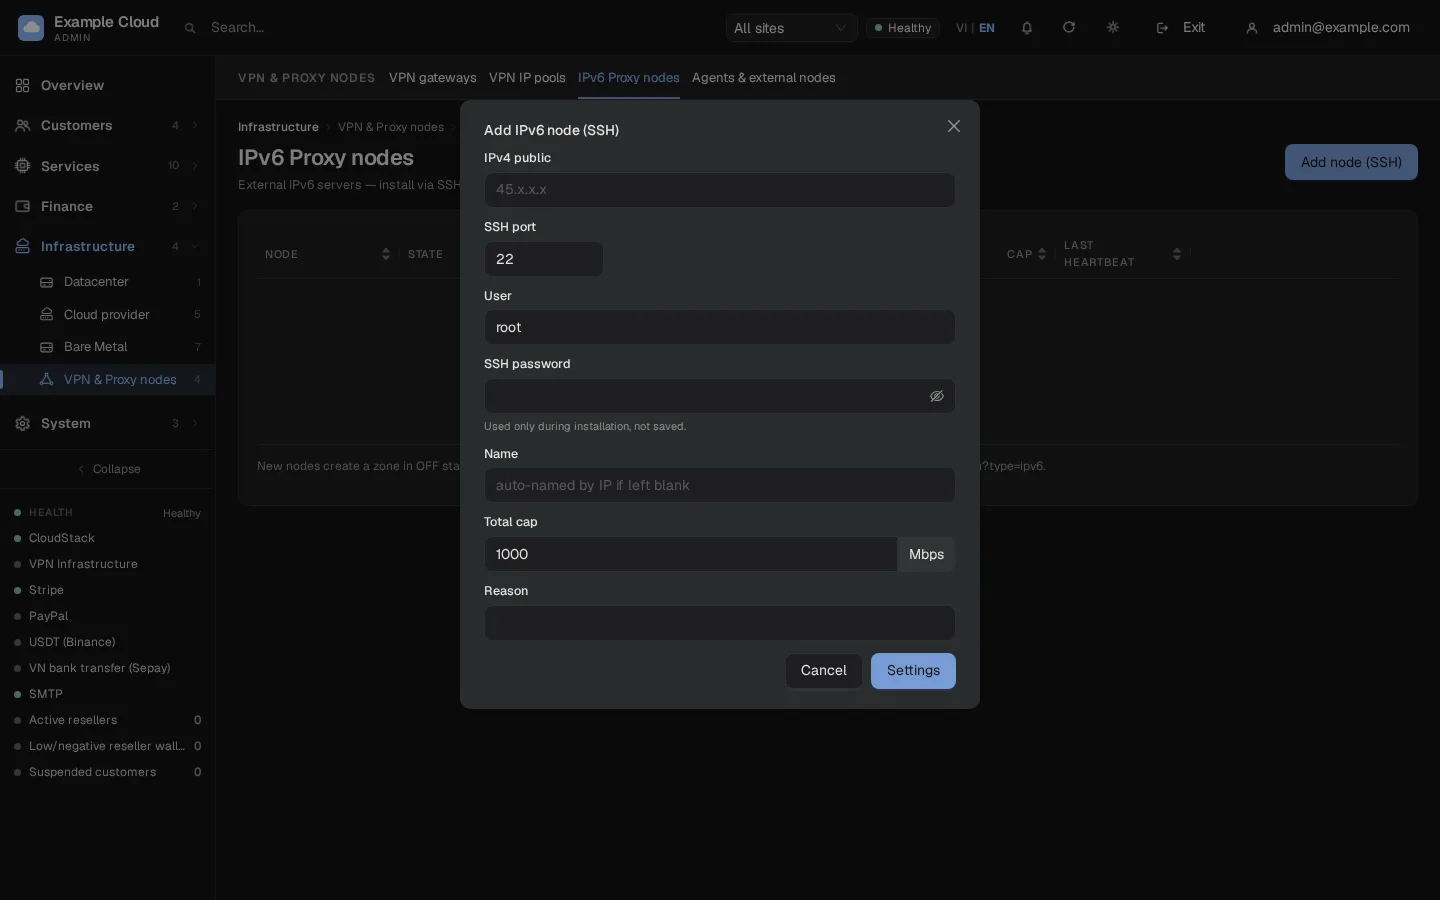
इसके बाद पैनल क्रम से: मशीन और पोर्ट्स की जाँच करता है, डेमॉन, नेटवर्क स्क्रिप्ट, सर्विस यूनिट और एक नोड-विशिष्ट पर्यावरण फ़ाइल (एक नोड टोकन और एक पासवर्ड-हस्ताक्षर कुंजी) कॉपी करता है, उपयोग योग्य उपसर्गों के लिए probe चलाता है, पूल में उपसर्गों को दर्ज करता है, सेवा शुरू करता है, और पहली रिपोर्ट के लिए 90 सेकंड तक प्रतीक्षा करता है। Install log प्रत्येक चरण को दिखाता है।
एक नया नोड off स्थिति में अपना ज़ोन बनाता है (नोड के IPv4 के GeoIP से)। ग्राहकों के लिए इसे चुनने योग्य बनाने के लिए Infrastructure › Datacenter › Zone के अंतर्गत ज़ोन को चालू करें।
प्रति नोड कुल Mbps cap सेट करें (प्रति दिशा 10 से 100000)। Services › IPv6 Proxy के अंतर्गत मूल्य सूची सेट करें और बिक्री चालू करें।
IPv6 Proxy › Settings › Panel URL for nodes देखें। नोड्स अपना कॉन्फ़िगरेशन प्राप्त करने और रिपोर्ट भेजने के लिए इस पते (
https://host, कोई पाथ नहीं) पर कॉल करते हैं। खाली का अर्थ हैhttps://<your license domain>। यह ऐसा होस्ट होना चाहिए जिसका पता सीधे पैनल की ओर इंगित करता हो, ताकि नोड का अपना IPv4 अपरिवर्तित रूप से उस तक पहुंच सके।
रोटेशन शेड्यूल
ग्राहक 30 से 600 सेकंड का स्वचालित रोटेशन अंतराल सेट कर सकते हैं। NexCMP में पैनल उस शेड्यूल को (और कनेक्शन लॉग्स की प्रति घंटा सफ़ाई को) चलाता है; नोड्स लगभग 5 सेकंड के भीतर एक नया पता प्राप्त कर लेते हैं।
नोड रिपोर्ट कैसे करता है
VPN node (cmp-agent) | IPv6 प्रॉक्सी नोड | |
|---|---|---|
| नामांकन | HTTPS पर वन-टाइम टिकट या टोकन, फिर इसकी अपनी कुंजी | वन-टाइम SSH इंस्टॉल, फिर एक नोड टोकन |
| हार्टबीट | हर 5 seconds (केवल-निगरानी एजेंट के लिए 10 s); पैनल 3 से 300 s सेट कर सकता है। विफलता के बाद यह 5 s के चरणों में 60 s तक पीछे हटता है | नोड लगभग हर 60 सेकंड में एक रिपोर्ट भेजता है और कॉन्फ़िगरेशन खींचता है |
| ऑनलाइन के रूप में दिखाया गया | पिछले 60 seconds के भीतर एक हार्टबीट | पिछले 120 seconds के भीतर alive, अन्यथा missed heartbeat |
| कॉन्फ़िगरेशन परिवर्तन | अगली हार्टबीट पर लागू किया गया | लगभग 5 सेकंड के भीतर लागू किया गया |
| अपडेट | पैनल नए संस्करण, URL और SHA-256 के साथ एक upgrade कमांड भेज सकता है | नोड पंक्ति से पुनः इंस्टॉल करें |
VPN नोड पर डेटा अलाउंस
NexCMP 1.5.1 से VPN नोड एजेंट प्रत्येक हार्टबीट के साथ अपने द्वारा ले जाए गए ट्रैफ़िक को भेजता है, और पैनल इसे वर्तमान अवधि के लिए प्लान के उपयोग में जोड़ता है। वही संख्या ग्राहक को (Overview और Bandwidth टैब) तथा आपको (VPN › Subscriptions, कॉलम Used, और नोड पंक्ति) दिखाई जाती है।
- कट-ऑफ। जब कोई प्लान अवधि के लिए अपने GB का उपयोग कर लेता है, तो पैनल एजेंट को उस प्लान के एंडपॉइंट्स भेजना बंद कर देता है, जिससे नए कनेक्शन अस्वीकार कर दिए जाते हैं और खुले हुए कनेक्शन बंद हो जाते हैं। यह कट एक हार्टबीट के भीतर होता है, इसलिए प्लान अपनी सीमा से थोड़ा अधिक चल सकता है। Unlimited टियर वाले प्लान कभी काटे नहीं जाते।
- फिर से चालू होना। ग्राहक द्वारा अधिक बैंडविड्थ खरीदने या अगली अवधि शुरू होने के बाद एक हार्टबीट के भीतर प्लान को फिर से सेवा दी जाती है।
- Not measured. ऐसा नोड जिसके एजेंट ने उपयोग नहीं भेजा है (उदाहरण के लिए कोई पुराना एजेंट), उसे Not measured के रूप में दिखाया जाता है, और GB के कारण उसके प्लान कभी बंद नहीं किए जाते हैं।
- Agent अपडेट करें। नोड्स पर agent 1.5.1 का उपयोग करें। पुराने agents की गणना अभी भी की जाती है, लेकिन वे विफल heartbeat, रोके गए endpoint या रीस्टार्ट के बाइट्स खो सकते हैं, और प्लान कट होने पर वे खुले कनेक्शन्स को बंद नहीं करते हैं। नोड पंक्ति से (Reinstall) या
upgradeकमांड से अपडेट करें। - गणना उस पेलोड की होती है जो प्रॉक्सी से होकर गुजरता है, इसलिए यह वायर पर मौजूद बाइट्स की तुलना में थोड़ी कम (लगभग 1 %) होती है।
रिटायर किए गए VPN ऐड-ऑन
High IP Reputation, High Concurrency और High Priority Network अब नए ऑर्डर पर उपलब्ध नहीं हैं। मौजूदा सब्सक्रिप्शन अपने ऐड-ऑन चयनों को बनाए रखते हैं, लेकिन उनकी रिन्यूअल राशि से रिटायर किए गए शुल्कों को हटा दिया जाता है। पहले से भुगतान की गई अवधियों का कोई रिफंड नहीं है। यह समायोजन ऐड-ऑन के वर्तमान कैटलॉग मूल्य का उपयोग करता है; यदि आपने वह मूल्य बदल दिया है या ऐड-ऑन हटा दिया है, तो इसके अगले नवीनीकरण से पहले सब्सक्रिप्शन की रिन्यूअल राशि की समीक्षा करें।
सत्यापित करें
नोड पंक्ति ऑनलाइन है। एक VPN node के लिए, Agents & external nodes इसका ज़ोन, देश, भूमिका और पहचानी गई रेंजों को दिखाता है।
VPN IP pools मुफ्त IP के साथ रेंजों को सूचीबद्ध करता है; ज़ोन का विवरण पृष्ठ VPN बुनियादी ढांचे को दिखाता है।
एक परीक्षण VPN या प्रॉक्सी प्लान का ऑर्डर दें। ग्राहक को एक एंडपॉइंट
ip:port, एक यूजर नाम और एक पासवर्ड मिलता है; इसके माध्यम से कनेक्ट करें और जाँचें कि दिखाई देने वाला सार्वजनिक IP नोड का IP है (उदाहरण के लिएcurl --proxy socks5h://USER:XXXX@IP:PORT https://ifconfig.me)।IPv6 नोड पर, होस्ट पर चलाएं:
bashsystemctl is-active <node service> nft list tables | grep proxy6 ss -ltn | grep -E ':(80|443|6[0-9]{4})\b'
सीमाएँ और नोट्स
- Windows होस्ट निगरानी एजेंट चला सकते हैं लेकिन VPN भूमिका नहीं।
- VPN प्लान का डेटा अलाउंस (GB प्रति अवधि): NexCMP 1.5.1 से पैनल VPN नोड agent द्वारा रिपोर्ट किए गए ट्रैफ़िक को जोड़ता है और अवधि के GB समाप्त होने पर प्लान के प्रॉक्सी काट देता है (नीचे "Data allowance on a VPN node" देखें)। IPv6 Proxy प्लान में कोई GB अलाउंस नहीं होता; वे प्रति प्लान Mbps में स्पीड सीमित करते हैं।
- VPN प्लान के IPv4 एड्रेस रोटेट नहीं होते हैं। कोई ग्राहक ब्लैकलिस्ट किए गए IP की रिपोर्ट करता है; आप या रीसेलर उसी ज़ोन से रिप्लेसमेंट को मंज़ूरी देते हैं। केवल IPv6 Proxy रोटेट होता है।
- प्रति हार्टबीट अधिकतम 64 रेंज रिपोर्ट की जाती हैं।
- एक VPN एंडपॉइंट सेट बेचे गए प्रति IP तीन पोर्ट का उपयोग करता है। पोर्ट 65001-65535 के साथ प्रत्येक IP सीमित संख्या में एंडपॉइंट (178 पोर्ट सेट) सर्व करता है; पैनल उन सेटों को छोड़ देता है जो पहले उपयोग किए गए थे।
- किसी IPv6 प्रॉक्सी नोड को हटाने की अनुमति तभी होती है जब किसी भी प्लान में उस पर कोई IP न हो। यह नोड के रेंज और टोकन को हटा देता है; होस्ट पर सॉफ्टवेयर अनइंस्टॉल नहीं होता है।
- ऐसी रेंज को रीसेल करना संभव है जिसमें आपके अपने VM भी हैं: VPN केवल पोर्ट 65001-65535 का उपयोग करता है, इसलिए यह अन्य सेवाओं के साथ IP साझा करता है।
ट्रबलशूटिंग
| लक्षण | कारण | सुधार |
|---|---|---|
| "नामांकन विफल (अमान्य टोकन या सर्वर तक पहुँच नहीं)" | गलत या पहले से उपयोग किया गया टोकन, या पैनल तक पहुंच नहीं है | एक नया टोकन जनरेट करें, या SSH इंस्टॉल को दोबारा प्रयास करें। |
| "फ़ाइल हस्ताक्षर मेल नहीं खाता - रोकें" | डाउनलोड किया गया एजेंट प्रकाशित SHA-256 से भिन्न है | पैनल के /dl/ फ़ोल्डर की जाँच करें और सुनिश्चित करें कि रास्ते में कोई भी डाउनलोड को दोबारा न लिखे। |
| "यह इंस्टॉलर केवल Linux के लिए है" / "आर्किटेक्चर … अभी समर्थित नहीं है" | Windows, या x86_64 के अलावा कोई अन्य आर्किटेक्चर (रिलीज़ केवल x86_64 के लिए agent प्रदान करती है) | एक x86_64 Linux होस्ट का उपयोग करें। |
| नोड कभी दिखाई नहीं देता | नोड HTTPS पर पैनल तक नहीं पहुँच सकता | नोड से curl https://<domain>/install.sh का परीक्षण करें; DNS और फ़ायरॉल की जाँच करें। |
| नोड गलत देश के साथ दिखाई देता है | देश का पता लगाने की प्रक्रिया विफल हो गई, इसलिए पैनल के एड्रेस डेटाबेस का उपयोग किया गया था | ip-api.com और ipinfo.io पर आउटबाउंड एक्सेस की अनुमति दें, या SSH फॉर्म में ज़ोन को स्पष्ट रूप से चुनें। |
| कोई रेंज नहीं मिली | नॉन-वर्चुअल इंटरफ़ेस पर कोई पब्लिक IPv4 नहीं है | एक पब्लिक एड्रेस जोड़ें, या रूट किए गए ब्लॉक को Extra subnet के रूप में दर्ज करें। |
| VPN काम करता है, ट्रैफ़िक किसी अन्य IP से बाहर निकलता है | बेचा गया IP असाइन नहीं किया गया है या होस्ट पर रूट नहीं किया गया है | सुनिश्चित करें कि IP किसी इंटरफ़ेस पर है या local … dev lo द्वारा कवर किया गया है। |
| "पैनल सर्वर पर sshpass नहीं है" | पैनल होस्ट पासवर्ड के साथ नोड्स में लॉग इन नहीं कर सकता | पैनल सर्वर पर sudo apt-get install -y sshpass openssh-client चलाएं, फिर नोड को दोबारा इंस्टॉल करें। |
| IPv6 नोड इंस्टॉल करते समय "not found in the installed package" | पैनल 1.4.2 से पुराना है, या नोड फ़ाइलों के बिना एक कस्टम बिल्ड है | NexCMP को 1.4.2 या बाद के संस्करण में अपडेट करें; कस्टम बिल्ड के लिए build.sh का उपयोग करें, जो अब brandy-proxy6d और brandy-proxy6-net को पैक करता है। |
| "SSH: …" IPv6 इंस्टॉल की शुरुआत में, या "SSH to internal/loopback addresses is not allowed" | गलत पोर्ट, यूजर या पासवर्ड, SSH अवरुद्ध है, या एड्रेस प्राइवेट है | नोड के पब्लिक IPv4 का उपयोग करें और ssh -p PORT USER@IP के साथ मैन्युअल रूप से एक्सेस की जाँच करें। |
| "आर्किटेक्चर … समर्थित नहीं है (केवल x86_64)" | नोड x86_64 नहीं है | एक x86_64 होस्ट का उपयोग करें। |
| "नोड में कमांड गायब है: …" | nft, ip, ss, sysctl, systemctl या useradd इंस्टॉल नहीं है | पैकेज इंस्टॉल करें, फिर इंस्टॉल को दोबारा चलाएं। |
| "नोड पर किसी अन्य सेवा द्वारा उपयोग किए जा रहे पोर्ट: … — 80, 443, 60001-65535 खाली होने चाहिए" | 80, 443 या 60000 से ऊपर का कोई पोर्ट व्यस्त है | अन्य सेवा को स्थानांतरित करें; इंस्टॉलर इसे बंद नहीं करता है। |
| "नोड से इंटरनेट एक्सेस वाला कोई IPv6 प्रिफिक्स नहीं मिला (वास्तविक एग्रेस जांच विफल)" | कोई रूटेड प्रिफिक्स नहीं, NDP प्रॉक्सी संभव नहीं है, या कोई आउटबाउंड IPv6 नहीं है | जाँच करें कि प्रिफिक्स नोड पर रूट किया गया है, इंटरफ़ेस में IPv6 कनेक्टिविटी है, और आउटबाउंड ट्रैफ़िक को कोई फ़िल्टर नहीं कर रहा है। |
| "सभी पहचानी गई रेंज पहले से ही किसी अन्य नोड से संबंधित हैं" | प्रिफिक्स पहले से ही किसी अन्य नोड द्वारा उपयोग किया जा रहा है | इसे अन्य नोड से हटा दें या दूसरा प्रिफिक्स चुनें। |
| इंस्टॉल "no initial report received from node" के साथ समाप्त होता है | सेवा शुरू हुई लेकिन 90 सेकंड के भीतर पैनल तक नहीं पहुँची | नोड्स को दिए गए पैनल URL और उस तक जाने वाले नोड के HTTPS पथ की जाँच करें; Install log देखें। |
| नोड पंक्ति missed heartbeat दिखाती है | 120 सेकंड से कोई रिपोर्ट नहीं | नोड पर सेवा, उसकी घड़ी और पैनल तक के उसके पथ की जाँच करें। |
| ग्राहकों को कोई IPv6 लोकेशन नहीं दिखती | जोन बंद है | Zone के तहत जोन सक्षम करें। |